Contexto y objetivo de la configuración
En entornos corporativos modernos, la gestión eficiente y segura de los endpoints es clave para mantener la integridad y disponibilidad de la red. Fortinet ofrece herramientas para integrar grupos de endpoints vinculándolos a objetos dentro del Directorio Activo (AD), lo cual permite políticas de seguridad segmentadas y controles granulares basados en roles y jerarquías ya existentes en la organización. Este artículo profundiza en la configuración, implementación y diagnóstico de grupos de endpoints en Fortinet, orientado a administradores con experiencia que buscan optimizar la autenticación, segmentación y aplicación de políticas NAC (Network Access Control) mediante FortiGate y FortiClient.
Arquitectura y flujo de tráfico
Los grupos de endpoints funcionan como entidades lógicas que agrupan dispositivos y usuarios con características comunes, como pertenencia a un grupo específico dentro del Active Directory. Al integrar estos grupos en FortiGate, la inspección del tráfico y la aplicación de políticas de seguridad pueden activarse basándose en la identidad y estado del endpoint. El flujo típico implica:
- Consulta al Active Directory: FortiGate o FortiAuthenticator sincroniza los grupos y usuarios del AD, garantizando una asignación precisa de endpoints a grupos.
- Evaluación de identidad: Cuando un endpoint intenta acceder a la red, su pertenencia a un grupo específico determina las reglas de acceso.
- Aplicación de políticas: FortiGate utiliza esta información para habilitar o denegar el tráfico según las políticas definidas para cada grupo.
Este modelo facilita la segmentación de la red, el aislamiento de dispositivos comprometidos y la personalización de controles según roles o funciones.
Campos principales y parámetros críticos
Los elementos clave a configurar al trabajar con grupos de endpoints en Fortinet incluyen:
- Nombre del Grupo (Endpoint Group): Identificador del grupo que normalmente replica la estructura o nomenclatura del AD para facilitar correlación y gestión.
- Fuente de sincronización (AD server): Servidor Active Directory desde el cual se extraen los grupos y usuarios. Es crítico que la conexión LDAP o LDAPS esté correctamente configurada para evitar discrepancias.
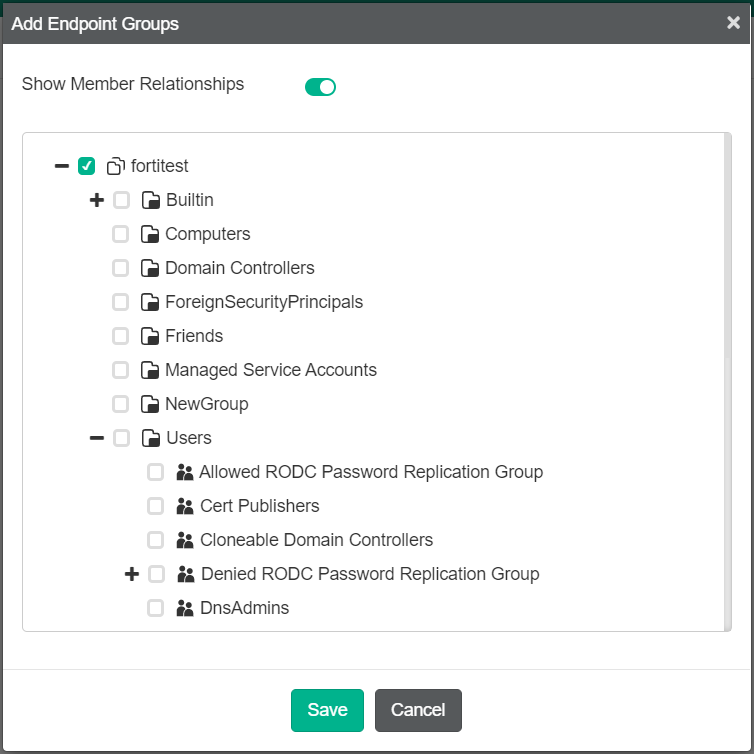
- Relaciones entre miembros (Member Relationships): Permite visualizar y definir jerarquías y dependencias entre grupos, incluyendo subgrupos y usuarios específicos.
- Listas y subgrupos internos: Ejemplos comunes son {@code Builtin}, {@code Users}, {@code Domain Controllers}, entre otros, que pueden incluir o excluir según la estrategia de acceso.
- Selección granular de grupos: La capacidad de elegir subgrupos específicos (como {@code Denied RODC Password Replication Group} o {@code DnsAdmins}) permite afinar las políticas NAC y acceso basado en roles.
Estos elementos deben definirse cuidadosamente para alinear las políticas de seguridad de Fortinet con la estructura organizacional y minimizar riesgos de acceso indebido.
Compatibilidad de versiones y modelos
La funcionalidad de grupos de endpoints relacionados a AD está soportada en FortiOS desde versiones 6.0 en adelante, aunque la integración completa y las opciones avanzadas se consolidaron a partir de FortiOS 7.4.x,7.6.x y superiores. Es importante verificar compatibilidad con:
- Modelos FortiGate: Series FortiGate 60-3000 y superiores soportan la integración total con grupos de endpoints para políticas NAC y visibilidad avanzada.
- FortiClient: Para visibilidad endpoint y reportes, es recomendable usar FortiClient 6.0 o superior compatible con la versión FortiOS desplegada.
- FortiAuthenticator: Mejora la gestión de identidad y facilita sincronización y agrupamiento con funcionalidades extendidas.
Consultar la documentación oficial para verificar características específicas y limitaciones según la versión de firmware es fundamental antes de desplegar en producción.
Escenarios de uso recomendados
Los grupos de endpoints en Fortinet son especialmente útiles en casos como:
- Implementación de políticas diferenciadas por departamento o función: Por ejemplo, accesos más restrictivos para grupos como {@code Denied RODC Password Replication Group} frente a otros roles más permisivos.
- Seguridad en entornos con control de acceso basado en identidad: Aplicar políticas de firewall internas o VLANs dinámicas según pertenencia a grupo.
- Aislamiento de endpoints en caso de compromisos: Identificar y aplicar cuarentena inmediata a dispositivos pertenecientes a ciertos grupos.
- Autenticación reforzada para usuarios y dispositivos privilegiados: Como administradores de DNS ({@code DnsAdmins}) o controladores de dominio.
- Control granular sobre la replicación de contraseñas (RODC): Permite limitar la propagación de credenciales en ubicaciones remotas.
Riesgos, errores frecuentes y cómo evitarlos
Entre los problemas más frecuentes se encuentran:
- Errores en la sincronización LDAP: Configurar mal el servidor AD o el puerto LDAP/LDAPS puede generar desalineación de grupos o datos obsoletos. Siempre validar la conexión con el comando
diagnose test ldap-connect. - Mala estructuración de grupos: Incluir accidentalmente grupos con permisos amplios (ej. {@code Builtin} sin filtros adecuados) puede exponer recursos críticos.
- Confusión entre grupos de usuarios y de máquinas: Diferenciar correctamente qué grupos representan endpoints físicos y cuales son solo usuarios es crucial para aplicar políticas coherentes.
- Falta de actualización: No sincronizar regularmente los grupos con AD puede causar que las políticas queden desfasadas.
Para mitigar estos riesgos, revisar configuraciones periódicamente, hacer auditorías y mantener actualizadas las reglas y sincronizaciones es indispensable.
Comandos de CLI útiles para diagnóstico
config endpoint-control group
    edit "fortitest"
        set member "Builtin" "Users"
    next
end
diagnose endpoint-control ldap-sync status
diagnose test ldap-connect
diagnose endpoint-control log read
diagnose debug enable
diagnose debug application endpoint-control -1
Estos comandos permiten configurar grupos basados en AD, verificar el estado de sincronización LDAP y depurar problemas relacionados con la asignación de endpoints a grupos. La salida de ldap-sync status indicará si la sincronización fue exitosa y si hay errores. El test de conexión LDAP podrá mostrar problemas de comunicación con el servidor, permitiendo ajustarlos rápidamente. Logs y debug ofrecen trazabilidad para detección de fallos de autenticación o asignación errónea.
Buenas prácticas y checklist final
- Definir claramente la estructura de grupos en AD que serán usados en Fortinet para evitar solapamientos o inclusiones erróneas.
- Configurar y validar la conexión LDAP/LDAPS asegurando cifrado y autenticación segura.
- Limitar la selección de grupos y subgrupos a aquellos estrictamente necesarios para las políticas de acceso.
- Realizar sincronizaciones periódicas y programadas para mantener actualizada la información.
- Evitar el uso predeterminado de grupos genéricos como {@code Builtin} sin filtros específicos.
- Utilizar logs y diagnósticos para confirmar que los endpoints se asignan correctamente a los grupos y se aplican las políticas correspondientes.
- Documentar cambios en la configuración y preparar rollback para minimizar impacto en caso de errores.