Contexto y objetivo de la configuración
En entornos corporativos modernos, la seguridad de los endpoints es esencial para proteger la red de amenazas internas y externas. Fortinet FortiClient Endpoint Management Server (EMS) permite aplicar políticas centralizadas que garantizan la correcta configuración y el cumplimiento de medidas de seguridad en los dispositivos finales. La configuración de políticas de endpoint tiene como objetivo administrar y controlar el comportamiento de los clientes FortiClient, asignando perfiles específicos para activar módulos de seguridad como antivirus, VPN, control de aplicaciones, entre otros. Este enfoque garantiza que los endpoints actúen bajo normativas definidas, simplificando la administración y asegurando un nivel adecuado de protección.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en una comunicación bidireccional entre el servidor EMS y los endpoints gestionados. El flujo de tráfico principal es el intercambio de información de estado, cumplimiento y políticas entre el EMS y los clientes FortiClient instalados en los dispositivos finales. Cuando se asignan políticas, el servidor envía las configuraciones pertinentes a los endpoints, que las aplican localmente. Los endpoints reportan su estado y eventos de seguridad al EMS para monitoreo centralizado y auditoría. La aplicación de políticas impacta directamente en el tráfico generado por los endpoints, por ejemplo, al activar la protección contra malware o configurar túneles VPN para el tráfico de red.
Campos principales y parámetros críticos
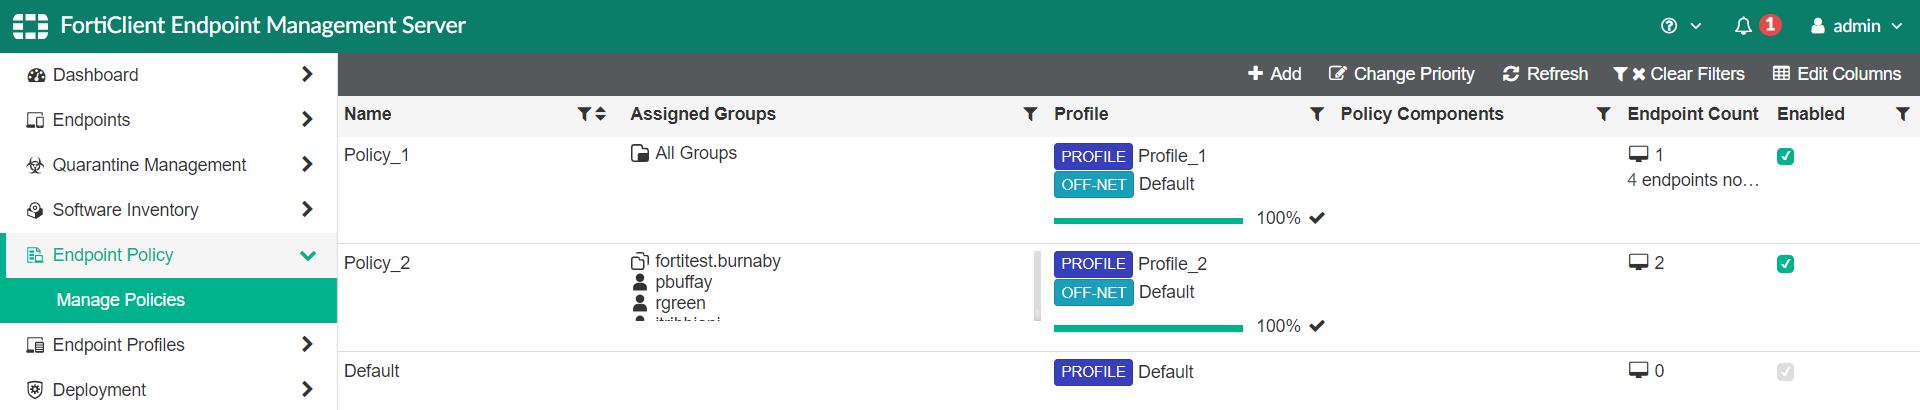
Dentro de la gestión de políticas, los campos clave que deben considerarse son:
- Name (Nombre): Identificador único de la política para su administración y asignación.
- Assigned Groups (Grupos asignados): Conjunto de grupos o usuarios a los que se aplica la política. Esto permite segmentar las configuraciones según departamentos o roles.
- Profile: Perfil de configuración que incluye configuraciones detalladas de seguridad, como protección antivirus, firewall local, VPN, etc. El perfil define el comportamiento y los módulos activos en los endpoints.
- Policy Components (Componentes de política): Elementos configurables que conforman la política, tales como antivirus, firewall, control de aplicaciones, entre otros.
- Endpoint Count (Cantidad de Endpoints): Número de dispositivos que tienen asignada la política, fundamental para auditorías y seguimiento.
- Enabled (Activo): Estado de la política; solo las políticas habilitadas se aplican a los endpoints.
Estos parámetros deben configurarse cuidadosamente para garantizar que las políticas sean aplicadas correctamente sin generar conflictos entre perfiles.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con diferentes versiones del software FortiClient en endpoints, con soporte para sistemas operativos Windows, macOS y algunas variantes de Linux. La versión del EMS debe ser compatible con las versiones de los clientes para que el despliegue y el monitoreo de políticas funcionen correctamente.
Además, FortiClient EMS interactúa con dispositivos FortiGate para funciones como VPN y protección avanzada. La compatibilidad entre las versiones del FortiGate, EMS y FortiClient es vital para un funcionamiento armónico.
Se recomienda consultar la matriz de compatibilidad oficial de Fortinet antes de implementar actualizaciones para asegurar que los perfiles y políticas continúen funcionando sin interrupciones.
Escenarios de uso recomendados
Las políticas de endpoint gestionadas mediante FortiClient EMS son ideales para los siguientes escenarios:
- Protección integral en organizaciones con múltiples grupos y roles, permitiendo asignar políticas específicas acorde a necesidades y riesgos.
- Implementación de control de acceso a la red (NAC), limitando el acceso de endpoints que no cumplen con la política de seguridad.
- Gestión centralizada de protecciones antivirus y firewall local, asegurando que todos los dispositivos gestionados estén actualizados y configurados uniformemente.
- Despliegue de conexiones VPN seguras y monitoreo de su uso, para usuarios remotos o sucursales.
- Monitoreo y control del estado de los endpoints, facilitando la detección rápida de incumplimientos o infecciones.
Riesgos, errores frecuentes y cómo evitarlos
Algunos errores y riesgos comunes en la gestión de políticas incluyen:
- Asignar políticas superpuestas o contradictorias a un mismo endpoint, generando conflictos en la aplicación de configuraciones.
- No actualizar perfiles/configuraciones cuando cambian las necesidades, lo que puede dejar vulnerabilidades.
- Olvidar habilitar las políticas, por lo que no se aplican aunque estén definidas.
- Desincronización entre EMS y endpoints, ocasionando estados inconsistentes o falta de aplicación de políticas.
- No validar la compatibilidad de versiones, lo que puede resultar en fallos en la comunicación y aplicación incorrecta de configuraciones.
Para evitar estos problemas, es fundamental llevar un control estricto de las políticas, hacer pruebas en grupos pequeños antes de desplegar en producción y mantener actualizadas las versiones de EMS y clientes FortiClient.
Comandos de CLI útiles para diagnóstico
config endpoint-control policy
    edit "Policy_1"
        set assigned-groups "All Groups"
        set profile "Profile_1"
        set offnet-profile "Default"
        set status enable
    next
    edit "Policy_2"
        set assigned-groups "fortitest.burnaby" "pbuffay" "rgreen"
        set profile "Profile_2"
        set offnet-profile "Default"
        set status enable
    next
end
diagnose endpoint-control policy list
diagnose endpoint-control policy get
diagnose endpoint-control status show
Los comandos anteriores sirven para configurar políticas y verificar su estado. diagnose endpoint-control policy list muestra todas las políticas en el sistema y su estado. diagnose endpoint-control policy get <policy_name> ofrece una descripción detallada de una política específica, incluyendo grupos asignados y perfiles activos. diagnose endpoint-control status show ayuda a comprobar la conectividad y sincronización entre EMS y endpoints, identificando posibles problemas de comunicación o aplicación.
Buenas prácticas y checklist final
- Revisar y definir claramente los grupos usuarios antes de asignar políticas.
- Crear perfiles específicos para diferentes necesidades de seguridad y roles.
- Validar todas las políticas en entornos de prueba antes de su implementación masiva.
- Monitorear frecuentemente el estado y cumplimiento de las políticas en los endpoints.
- Mantener el software EMS y FortiClient actualizado conforme a las recomendaciones de Fortinet.
- Sincronizar periódicamente el EMS con los endpoints para evitar inconsistencias.
- Documentar todas las configuraciones y cambios realizados en las políticas.
- Implementar controles para evitar asignaciones de políticas contradictorias o duplicadas.
Este conjunto de prácticas garantiza una gestión eficiente, segura y escalable de las políticas de endpoint con FortiClient EMS, facilitando la protección integral de la infraestructura corporativa.