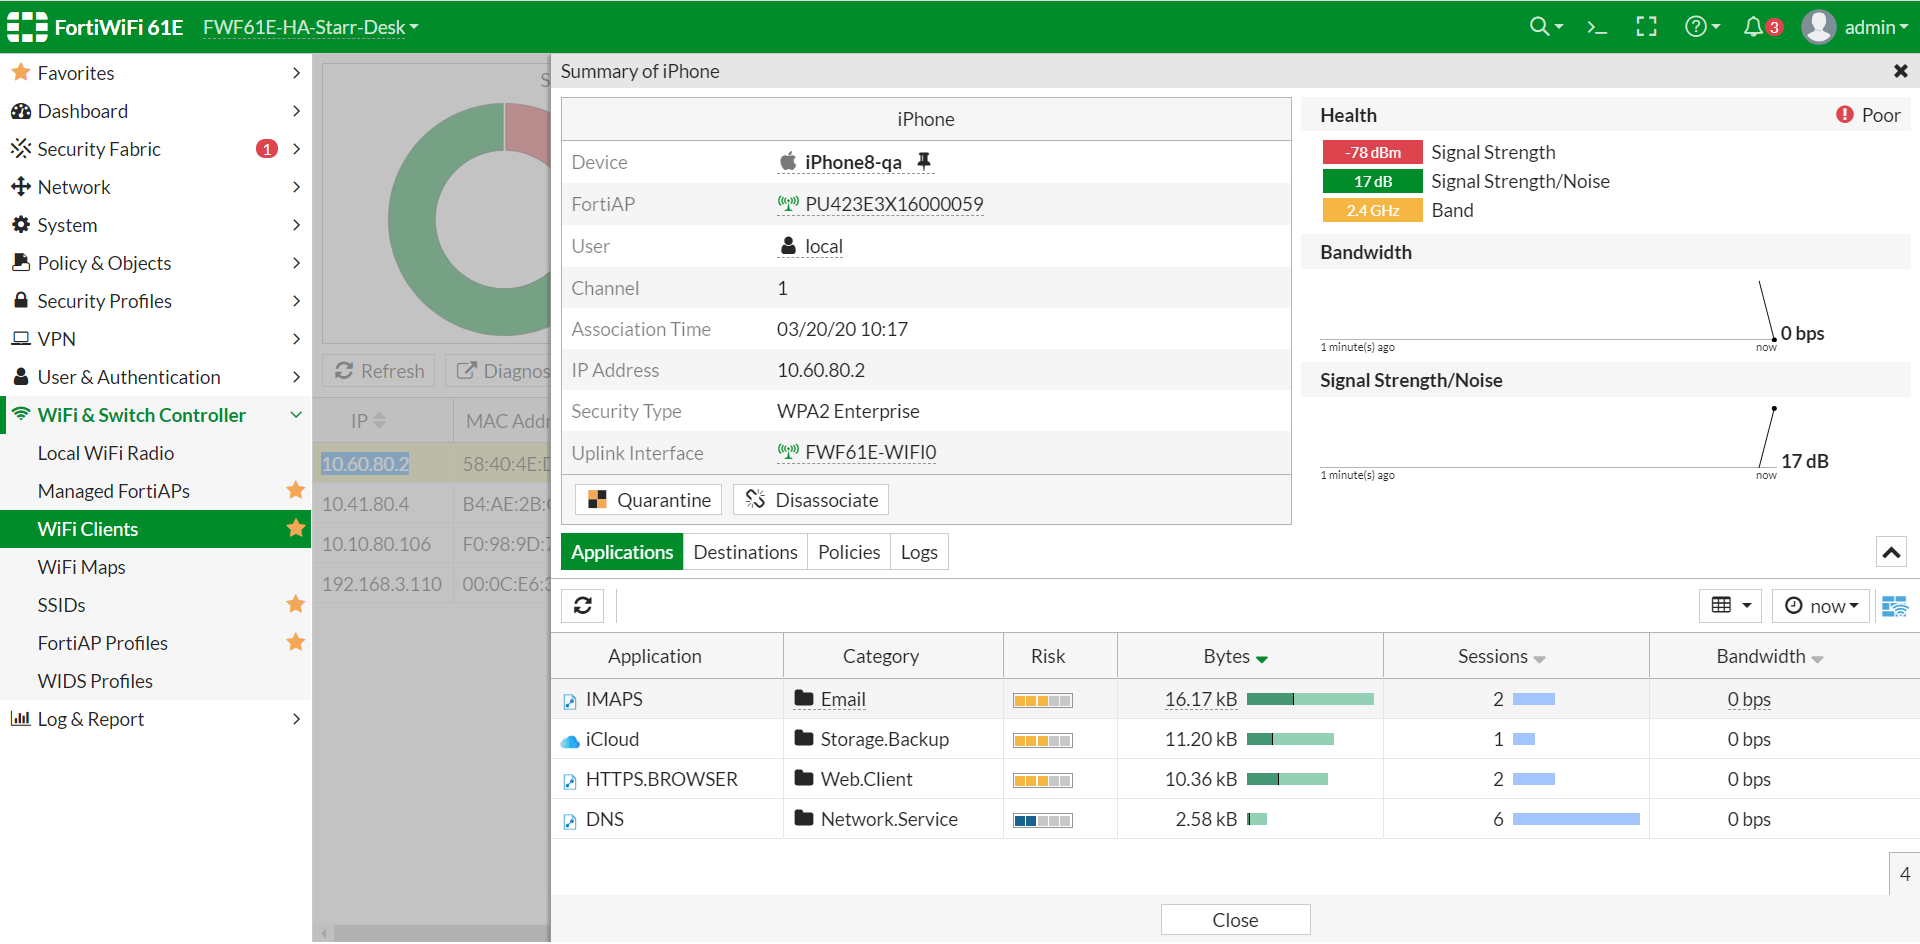
La gestión avanzada de clientes WiFi es un componente clave para mantener la seguridad y eficiencia de una red inalámbrica empresarial. Este tipo de configuración se centra en la administración de dispositivos conectados a puntos de acceso FortiAP desde un FortiWiFi 61E, un equipo que combina funciones de firewall con capacidades WiFi integradas. La principal problemática que resuelve es el control y monitoreo detallado del acceso inalámbrico, permitiendo supervisar dispositivos, políticas de seguridad aplicadas y el rendimiento de la conexión de los usuarios. Esto mejora la visibilidad, facilita la detección de anomalías y garantiza una red más segura y estable.
Campos principales
- Device: Identificador del dispositivo cliente conectado. Aunque es editable, normalmente refleja un nombre asignado automáticamente o personalizado para identificar fácilmente al equipo.
- FortiAP: Indica cuál punto de acceso Fortinet está gestionando la conexión del cliente. Es crucial para distribuir correctamente la administración y el análisis del tráfico inalámbrico.
- User: Nombre del usuario o cuenta asociada a la sesión WiFi, útil para seguimiento y auditoría de accesos.
- Channel: Canal WiFi en el que está operando el cliente. Un canal adecuado evita interferencias y maximiza la calidad de la señal.
- Association Time: Marca el momento en que el dispositivo se conectó, ayudando a monitorizar duración y patrones de uso.
- IP Address: Dirección IP asignada al dispositivo, fundamental para direccionamiento y políticas de firewall.
- Security Type: Método de seguridad empleado en la conexión WiFi. En este caso, WPA2 Enterprise permite autenticación robusta mediante servidores RADIUS.
- Uplink Interface: Interfaz física o virtual por donde sale el tráfico del cliente hacia la red, importante para segmentación y políticas de QoS.
- Health: Indicadores de calidad de la señal como la fuerza de la señal (dBm), la relación señal/ruido (dB) y la banda utilizada (2.4 GHz o 5 GHz). Estos parámetros ayudan a detectar problemas de cobertura o interferencias.
- Buttons (Quarantine, Disassociate): Permiten aplicar acciones rápidas para aislar o desconectar dispositivos en caso de amenazas o uso inapropiado.
- Applications: Lista de aplicaciones y protocolos detectados en el tráfico del cliente, con categorías, niveles de riesgo y detalles de bytes transferidos y sesiones activas. Esto facilita el análisis de tráfico y la definición de reglas de seguridad específicas.
Compatibilidad de versiones y modelos
La funcionalidad de gestión avanzada de clientes WiFi en FortiWiFi 61E está disponible generalmente desde FortiOS 7.4.x,7.6.x en adelante, con mejoras significativas en versiones 7.4.x,7.6.x, 7.0 y 7.2. Las versiones más recientes suelen incluir mejor integración con FortiAP, visualización más detallada de datos de tráfico y opciones para aplicar controles dinámicos basados en comportamiento.
El FortiWiFi 61E pertenece a la gama de dispositivos de seguridad de tamaño medio con capacidades integradas de WiFi y control de acceso. Es ideal para sucursales y oficinas medianas, funcionando en conjunto con FortiAPs para extender cobertura y aplicar seguridad centralizada.
Limitaciones comunes incluyen menos opciones de configuración avanzada en FortiWiFi frente a FortiGate de gama alta, especialmente en capacidades de procesamiento y personalización de políticas a nivel granular. En modelos muy antiguos o versiones previas a FortiOS 7.4.x,7.6.x, algunas funciones de monitoreo de aplicaciones y controles detallados no estaban disponibles o estaban limitadas. Además, la interfaz de gestión ha ido evolucionando, cambiando nombres de parámetros o la forma de acceso a los informes, lo que puede requerir adaptación para administradores que migran entre versiones.
Escenarios de uso y recomendaciones
Esta configuración es ideal para entornos donde es necesario un control riguroso del acceso inalámbrico, como oficinas con empleados que acceden a recursos sensibles, redes educativas con políticas diferenciadas para estudiantes y profesores, o instalaciones con invitados temporales. Permite garantizar que solo usuarios autorizados y dispositivos con parámetros seguros puedan conectarse.
Si se configura incorrectamente, por ejemplo asignando una mala banda o canal, se pueden experimentar problemas severos de rendimiento, aumento de interferencias y desconexiones constantes. Un mal manejo de los usuarios o dispositivos en cuarentena puede llevar a problemas de seguridad, permitiendo que amenazas internas se propaguen. También, no monitorear adecuadamente las aplicaciones usadas puede exponer la red a usos inapropiados o fugas de información.
Fortinet recomienda siempre habilitar WPA2 Enterprise o superior para autenticación, utilizar canales apropiados tras análisis de espectro para evitar interferencias, mantener actualizado el firmware y revisar periódicamente los logs y gráficos de salud para detectar anomalías tempranas.
Comandos de CLI útiles para diagnóstico
diagnose wireless-controller wlac -c list: Muestra la lista de clientes WiFi conectados con detalles.diagnose wireless-controller wlac -c status <client_id>: Estado detallado del cliente específico.execute log filter category 4yexecute log display: Para filtrar y revisar logs asociados a eventos inalámbricos y autenticación.diagnose debug application wlac -1: Depuración avanzada para resolver problemas de conexión y asociaciones WiFi.show wireless-controller wtp: Ver configuración y estado de los FortiAPs gestionados.
Buenas prácticas de configuración
- Utilizar métodos de autenticación robustos, preferentemente WPA2 Enterprise o superiores, con integración a servidores RADIUS.
- Escanear y seleccionar canales WiFi menos congestionados para mejorar la calidad de la señal y evitar interferencias.
- Monitorear constantemente la salud y el ancho de banda de clientes, detectando patrones inusuales.
- Aplicar políticas de cuarentena inmediatas para dispositivos sospechosos o comprometidos, limitando su acceso.
- Actualizar firmware y software regularmente para aprovechar mejoras y parches de seguridad.
- Configurar alertas y mantener registros detallados para auditorías y respuesta rápida a incidentes.
- Evitar configuraciones manuales de direcciones IP a menos que sea necesario para evitar conflictos y problemas de enrutado.
- Capacitar a los usuarios finales sobre la importancia de usar redes seguras y evitar conexiones en bandas saturadas.