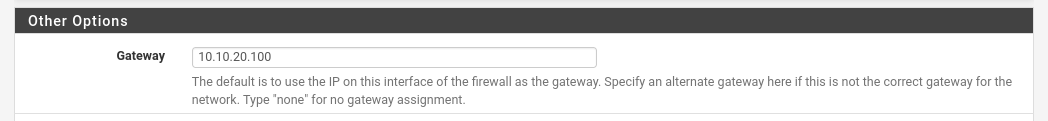
La configuración del gateway en pfSense constituye un elemento crucial para garantizar el correcto direccionamiento del tráfico y la seguridad de la red. Específicamente, ajustar el campo de gateway permite al administrador definir rutas detalladas para el tráfico que sale del firewall, más allá del gateway predeterminado asignado a una interfaz. Esta configuración soluciona problemas relacionados con un enrutamiento incorrecto, fallas en la conexión a determinadas redes o servicios, y puede ser clave en despliegues con múltiples gateways o rutas redundantes.
Campos principales
En la configuración avanzada de gateway dentro de pfSense, el campo más relevante que se encuentra es:
- Gateway: Aquí se debe ingresar la dirección IP del gateway al cual se quiere dirigir el tráfico. Por defecto, pfSense utiliza la IP configurada en la interfaz a la que se aplica la regla o configuración. Sin embargo, si se necesita que el tráfico tome una ruta alternativa, se puede especificar otro gateway distinto a ese predeterminado. Ingresar «none» desactiva el uso de gateway, útil en ciertos escenarios específicos donde se requiere sin gateway o rutas estáticas muy precisas.
Este campo permite modificar el comportamiento estándar de enrutamiento del firewall, asignando una puerta de enlace específica para el tráfico que se filtra o gestiona en ese contexto.
Compatibilidad de versiones y modelos
La opción para configurar gateways alternativos está presente desde las versiones clásicas del sistema pfSense, y se mantiene hasta las versiones 2.4.x y superiores, incluyendo la serie 2.7.x. Es una característica estándar en todas las plataformas soportadas por pfSense, que incluyen arquitecturas x86 y ARM, típicamente usadas en modelos comerciales o instalaciones personalizadas.
No existen limitaciones significativas en cuanto al modelo del hardware o la versión del firmware para esta configuración, siempre que la instalación sea una versión oficial y no una derivada con personalizaciones extremas. El único requisito importante es que el gateway alternativo debe pertenecer a la misma red física o lógica que la interfaz fuente para evitar problemas de alcance o conectividad.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil en entornos con múltiples conexiones WAN o redes internas segmentadas, donde es necesario forzar tráfico específico hacia un gateway distinto. Algunos ejemplos:
- Redundancia WAN: se puede configurar reglas que envíen tráfico a un gateway alternativo si el principal está caído.
- VPN y túneles: para rutas específicas que deberán salir por un gateway especial hacia una VPN, diferenciando tráfico.
- Segmentación de tráfico: en redes empresariales que requieren que ciertas aplicaciones o servicios utilicen diferentes gateways para políticas de seguridad o rendimiento.
Los riesgos principales de una configuración incorrecta incluyen pérdida total de conectividad, bucles de enrutamiento y fallas en seguridad por tráfico que no pasa por los filtros deseados. Por eso es clave verificar el gateway IP antes de aplicarlo y realizar pruebas.
Comandos de CLI útiles para diagnóstico
pfSense permite usar la consola para verificar el estado y rutas de los gateways configurados mediante comandos como:
netstat -rn: Muestra la tabla de rutas actuales, incluyendo gateways activos y rutas específicas.pfctl -sr: Lista las reglas del firewall, útil para verificar la asociación con gateways y rutas.ping: Verifica conectividad con el gateway seleccionado.traceroute: Permite analizar la ruta que sigue el tráfico y si el gateway configurado está siendo usado.status_gateways.php: En el CLI o GUI avanzado, visualiza el estado de todos los gateways configurados y su latencia/packet loss.
Buenas prácticas de configuración
- Verificar que la IP del gateway esté en la subred correcta y sea accesible desde la interfaz correspondiente.
- Usar gateways alternativos solo en escenarios que lo requieran para evitar complejidades innecesarias en el enrutamiento.
- Realizar backups antes de modificar configuraciones de gateways para poder revertir ante problemas.
- Monitorear el estado de los gateways con herramientas nativas para detectar fallos o latencias que afecten la red.
- Evitar utilizar «none» a menos que se comprenda claramente el impacto, pues puede provocar pérdida de rutas predeterminadas.
- Documentar cada configuración para facilitar mantenimiento y auditorías futuras.