Contexto y objetivo de la configuración
Fortinet Single Sign-On (FSSO) es una funcionalidad fundamental para integrar la autenticación de usuarios en entornos FortiGate mediante la sincronización con Active Directory (AD). Su objetivo principal es permitir un control granular del acceso a la red y la aplicación de políticas de seguridad basadas en la identidad, sin necesidad de que los usuarios ingresen credenciales adicionales al iniciar sesión en sus estaciones. Esto mejora la experiencia del usuario y fortalece la seguridad al enlazar directamente la actividad de red con los usuarios y sus grupos de AD.
Arquitectura y flujo de tráfico
La arquitectura de FSSO consta de tres elementos claves: el agente FSSO instalado en uno o más servidores de AD, los servidores de FortiGate que reciben la información de autenticación y la integración con los grupos de usuarios para políticas y registros. El agente monitoriza los eventos de inicio de sesión en los controladores de dominio y transmite la información sobre los usuarios autenticados al firewall FortiGate.
Cuando un usuario inicia sesión en un equipo dentro del dominio, el agente FSSO recoge esta información y la envía al FortiGate, que la utiliza para controlar y aplicar políticas de seguridad en base a identidad. El tráfico de red relevante, asociado a la IP identificada, se etiqueta para asociarlo al usuario y su grupo, simplificando la gestión de acceso y el monitoreo.
Campos principales y parámetros críticos
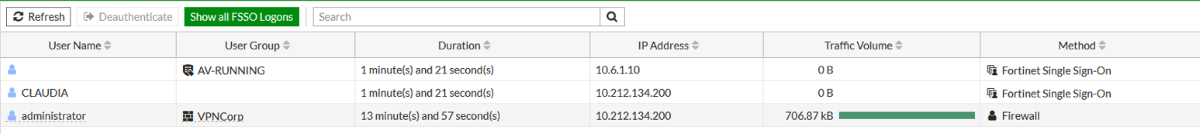
Los campos más importantes en la configuración de FSSO incluyen:
- Nombre del grupo de usuarios: Debe reflejar la nomenclatura utilizada en AD para facilitar la mapeo y aplicación en políticas FortiGate.
- Dirección IP: IP asignada al cliente autenticado, necesaria para correlacionar sesiones de red.
- Método: Puede ser «Fortinet Single Sign-On» o «Firewall», indicando si la autenticación se obtuvo por agente FSSO o directamente en el firewall.
- Duración: Tiempo activo desde el último inicio de sesión, útil para la validación de sesiones activas.
- Volumen de tráfico: Métrica para monitorear el consumo o actividad del usuario en la red.
Configuraciones clave del agente FSSO incluyen la definición correcta de los servidores AD, la selección del método de captura (pasivo o activo) y la sincronización de grupos.
Compatibilidad de versiones y modelos
FSSO es compatible con la mayoría de las versiones modernas de FortiOS a partir de la 5.0, con mejoras continuas en estabilidad y rendimiento en versiones 7.x y 7.x. En cuanto a hardware, todos los modelos FortiGate que soportan la función de usuario y grupo pueden integrar FSSO, desde modelos compactos hasta unidades de alta capacidad para centros de datos.
Es importante verificar que el agente FSSO instalado sea compatible con el sistema operativo del servidor AD y que las configuraciones estén alineadas con la versión de FortiOS para evitar incompatibilidades o problemas de comunicación.
Escenarios de uso recomendados
FSSO es ideal para entornos corporativos donde la gestión centralizada de usuarios y políticas es crítica. Algunos casos de uso frecuentes incluyen:
- Reducción de la dependencia de autenticaciones manuales para políticas de firewall y proxy.
- Auditorías y reportes basados en usuarios para cumplimiento normativo.
- Integración con soluciones Fortinet como FortiAnalyzer para análisis avanzado.
- Control de acceso granular por grupos, estableciendo perfiles de acceso diferenciados.
- Ambientes con alta movilidad de usuarios donde la identificación precisa es clave.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores comunes encontramos:
- Problemas de sincronización: Configurar incorrectamente el agente FSSO o usar credenciales con permisos insuficientes puede causar fallos en la captura de eventos de login.
- Incompatibilidad de versiones: Agentes o FortiOS desactualizados pueden generar errores o pérdida de información de usuario.
- Mismatch de IP y usuario: Usuarios dinámicos o con IPs asignadas distintas pueden dificultar la correlación correcta.
- Falta de redundancia del agente: No implementar agentes FSSO en modo redundante reduce la alta disponibilidad.
- Confusión entre métodos de autenticación: No distinguir si el método es «Firewall» o «Fortinet Single Sign-On» puede dificultar el diagnóstico.
Para evitarlos, es crucial seguir la documentación oficial para la instalación del agente, emplear versiones compatibles, definir correctamente permisos y realizar pruebas exhaustivas de validación tras implementar.
Comandos de CLI útiles para diagnóstico
config user fsso-server
    edit "FSsoAgent1"
        set server-ip 10.10.10.10
        set secret passw0rd
        config ad-connector
            edit 1
                set domain "corp.local"
                set username "fsso_user"
            next
        end
    next
end
diagnose debug enable
diagnose debug application fsso -1
diagnose fsso status
diagnose user fsso list
diagnose firewall iprope lookup 10.212.134.200
diagnose debug disableLa primera sección muestra una configuración básica para registrar un servidor FSSO y conectar con el dominio. El bloque de diagnóstico activa el modo debug para el proceso FSSO, permite verificar el estado del servicio y listar usuarios autenticados, además de revisar la relación IP-usuario consultando la tabla de sesiones. Esta información es esencial para identificar problemas de sincronización o asociación de IP a usuarios y resolverlos rápidamente.
Buenas prácticas y checklist final
- Usar una cuenta con permisos mínimos necesarios para el agente FSSO en AD.
- Implementar agentes FSSO en modo redundante para alta disponibilidad.
- Configurar IP estáticas o reservar direcciones para evitar conflictos de mapeo IP-usuario.
- Realizar actualizaciones coordinadas entre FortiGate y agentes para mantener compatibilidad.
- Habilitar y revisar periódicamente logs y diagnósticos para detectar anomalías.
- Integrar con otras soluciones Fortinet para mejorar la visibilidad y control.
- Evitar modificaciones manuales en los grupos de usuarios directamente en FortiGate sin alinearlos con AD.
- Documentar cambios y realizar pruebas antes de aplicar configuraciones en producción.
Aplicar estas recomendaciones asegura una integración eficiente, robusta y con menor riesgo de interrupciones o errores en la autenticación basada en Fortinet Single Sign-On.