Contexto y objetivo de la configuración
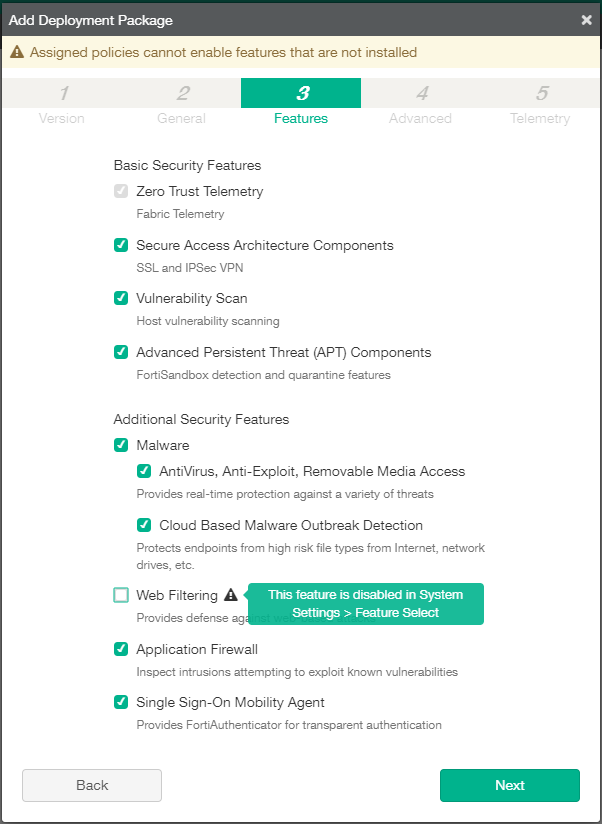
En entornos empresariales actuales, implementar un paquete de seguridad robusto y adaptable es indispensable para asegurar la integridad y disponibilidad de las infraestructuras de red. La configuración abordada se centra en un Deployment Package de Fortinet que habilita múltiples funciones de seguridad avanzadas orientadas a proteger tanto la red como los endpoints, incluyendo VPNs, análisis de vulnerabilidades, prevención de amenazas persistentes avanzadas (APT) y protección contra malware en tiempo real. Este paquete facilita la integración de diversas tecnologías Fortinet para gestionar amenazas de manera centralizada y unificada.
Arquitectura y flujo de tráfico
La arquitectura diseñada soporta un enfoque de seguridad en capas, combinando la protección perimetral con inspección profunda en endpoints. El flujo de tráfico se ve modificado por funciones como SSL y IPsec VPN, lo que garantiza conexiones cifradas para accesos remotos. Paralelamente, el tráfico inspeccionado pasa por motores de detección de vulnerabilidades y sandboxing mediante FortiSandbox, que analizan el comportamiento y contenido malicioso en tiempo real. El firewall de aplicaciones y el agente de autenticación Single Sign-On complementan la arquitectura gestionando accesos y amenazas a nivel de aplicación y usuario.
Campos principales y parámetros críticos
Dentro de este paquete es determinante activar correctamente los componentes clave para asegurar su operabilidad y compatibilidad. Entre ellos destacan:
- Zero Trust Telemetry: Centraliza la telemetría de dispositivos y usuarios para un modelo de seguridad basado en confianza cero.
- Secure Access Architecture: Incluye configuraciones para SSL y IPsec VPN, esenciales para asegurar conectividad segura.
- Vulnerability Scan: Permite la evaluación continua de hosts para identificar fallos explotables.
- Advanced Persistent Threat (APT) Components: Integra FortiSandbox para detectar y aislar amenazas avanzadas.
- Malware Protection: Con Antivirus, Anti-Exploit y controles para medios extraíbles, asegurando protección en tiempo real contra múltiples vectores.
- Cloud Based Malware Outbreak Detection: Refuerza la defensa frente a archivos de alto riesgo mediante análisis en la nube.
- Application Firewall: Inspecciona y bloquea intentos de explotación a nivel de aplicación.
- Single Sign-On Mobility Agent: Facilita autenticación transparente con FortiAuthenticator, mejorando la experiencia de usuario y la seguridad.
Uno de los parámetros resaltantes es la desactivación del filtrado web desde la configuración de sistema, lo que puede ser intencional o indicar que debe activarse desde otra sección para completar la protección.
Compatibilidad de versiones y modelos
Estas funciones avanzadas están disponibles en versiones recientes de FortiOS, típicamente a partir de la 7.4.x,7.6.x en adelante, con mejoras puntuales en 7.0 y superiores, especialmente para FortiSandbox y la integración con FortiAuthenticator. Respecto a los modelos, se recomiendan dispositivos FortiGate de rango medio a alto (por ejemplo, FortiGate 60F en adelante) que soporten licenciamiento y recursos suficientes para manejar inspección profunda y mayores cargas de VPN y análisis en tiempo real sin degradar el rendimiento.
Escenarios de uso recomendados
Este paquete es ideal para organizaciones que buscan una solución integral de seguridad que abarque desde acceso remoto seguro (VPN) hasta protección avanzada frente a ataques persistentes y malware sin sacrificar la experiencia del usuario con Single Sign-On. Escenarios típicos incluyen:
- Empresas con sucursales y empleados remotos que requieren acceso cifrado y control detallado de amenazas.
- Entornos con altos requerimientos de cumplimiento normativo que exigen análisis constante de vulnerabilidades y detección APT.
- Redes donde es crítico detener la propagación de malware y exploits zero-day en endpoints y servidores.
- Infraestructuras que integran FortiAuthenticator para autenticación unificada y movilidad transparente.
Riesgos, errores frecuentes y cómo evitarlos
Un error común es activar políticas o features que no están soportadas o instaladas en el sistema, lo que causa conflictos o inoperatividad, como el filtrado web deshabilitado en la configuración general. Es crucial validar la instalación y disponibilidad de cada licencia y módulo antes de asignar políticas. Otra fuente frecuente de fallos es la configuración incorrecta o incompleta del agente Single Sign-On, que puede provocar problemas en la autenticación y trazabilidad. Además, la falta de revisión periódica de logs y reportes del FortiSandbox limita la detección proactiva de amenazas emergentes.
Comandos de CLI útiles para diagnóstico
Para configurar un paquete básico con las funciones claves habilitadas, un ejemplo CLI sería:
config system deployment-package
    edit "secure-package-01"
        set zero-trust enable
        set vpn ssl-ipsec enable
        set vulnerability-scan enable
        set apt enable
        config malware
            set antivirus enable
            set anti-exploit enable
            set removable-media enable
            set cloud-malware-detection enable
        end
        set application-firewall enable
        set sso-mobility-agent enable
    next
end
Para diagnóstico y verificación de estado y estadísticas, estos comandos son esenciales:
get system deployment-package
get system status
diagnose vpn ike gateway list
diagnose fortisandbox status
diagnose ips anomaly list
diagnose firewall event filter
diagnose firewall event log read
La salida de get system deployment-package muestra las funciones activas y la coherencia del paquete aplicado. Los comandos diagnose específicos para VPN, FortiSandbox, IPS y firewall permiten detectar fallos en la conectividad, análisis de amenazas y bloqueo de intrusiones. Interpretar estos resultados ayuda a identificar cuellos de botella, configuraciones erróneas y alertas críticas de seguridad.
Buenas prácticas y checklist final
- Verificar que todas las licencias y módulos estén correctamente instalados antes de habilitar funciones.
- Configurar y probar SSL/IPsec VPNs asegurando compatibilidad y rendimiento optimizado.
- Monitorear de forma regular los informes generados por el escaneo de vulnerabilidades y FortiSandbox.
- Actualizar continuamente las firmas antivirus y bases de datos APT para mantener la eficacia en detección.
- Implementar Single Sign-On con auditorías periódicas para validar autenticaciones y accesos.
- Evitar activar funciones no disponibles o cuyo uso no ha sido planificado para evitar impactos en el sistema.
- Documentar cambios y mantener respaldo de configuraciones antes de aplicar nuevos paquetes.
- Capacitar al equipo de seguridad en la interpretación de logs y comandos de diagnóstico Fortinet.