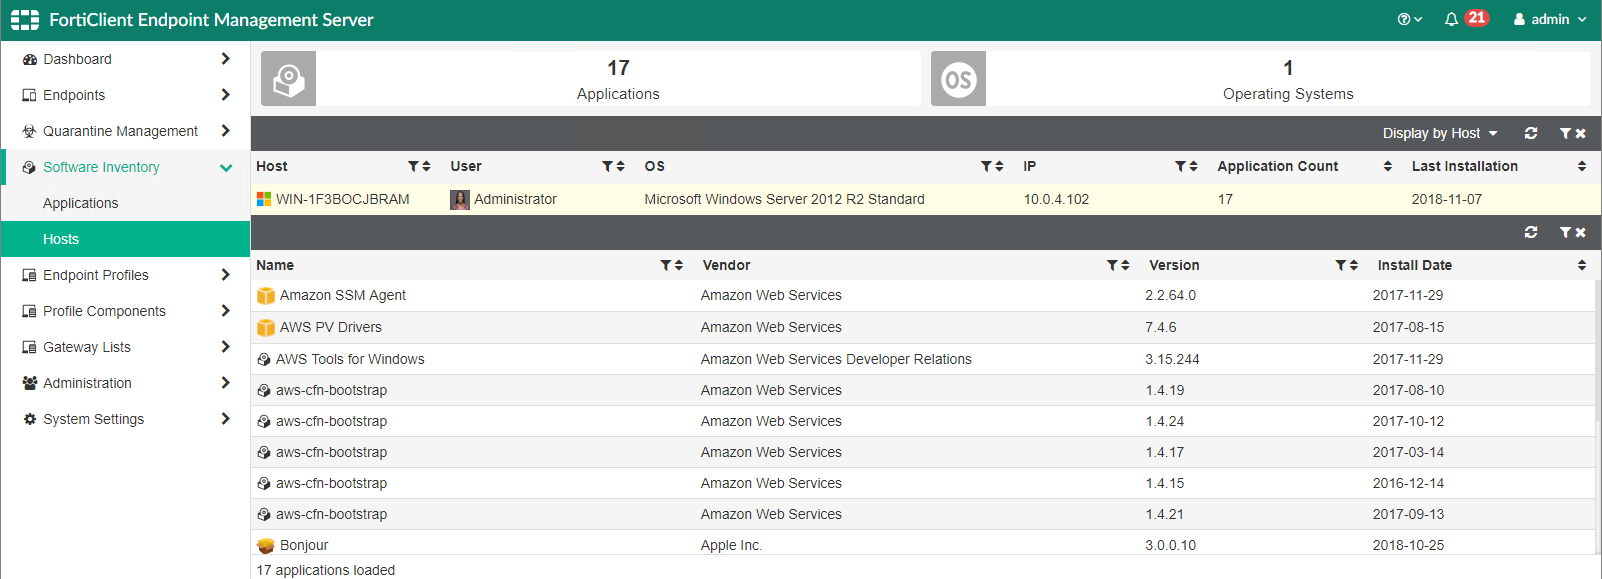
Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una solución centralizada para la gestión de dispositivos endpoint dentro del ecosistema Fortinet. Su propósito principal es permitir a administradores de red y seguridad monitorear, configurar y proteger múltiples endpoints desde una consola unificada, facilitando la detección de aplicaciones instaladas, el perfilado de dispositivos y la aplicación de políticas de seguridad. Esta configuración se orienta a gestionar de forma eficiente inventarios de software, perfiles de endpoints y listas de gateways, con el fin de asegurar que los dispositivos bajo gestión cumplan las normativas de seguridad definidas por la organización.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en un servidor central que actúa como núcleo de administración y comunicación con los agentes FortiClient desplegados en los endpoints. Estos agentes reportan información detallada sobre el estado del equipo, software instalado, configuraciones y alertas de seguridad. El flujo de tráfico se realiza típicamente sobre protocolos seguros, donde FortiClient EMS consulta y recibe datos en tiempo real o programados desde los endpoints situados detrás de firewalls y NATs. El servidor facilita la orquestación de políticas y la actualización de perfiles, enviando estas configuraciones de forma centralizada para mantener coherencia y cumplimiento. Además, EMS puede integrar listas de gateways para controlar el acceso y limitar la exposición a amenazas externas.
Campos principales y parámetros críticos
Entre los elementos más relevantes de esta configuración destacan:
- Host: identifica cada endpoint con nombre único, facilitando la gestión individual y la identificación rápida de equipos dentro del inventario.
- IP: dirección IP asignada al dispositivo, fundamental para comunicaciones y políticas basadas en red o ubicación.
- User: usuario asociado al endpoint, útil para correlacionar eventos de seguridad y autenticación.
- Operating System (OS): versión exacta del sistema operativo instalado, clave para verificar compatibilidad de software y aplicar parches específicos.
- Application Count: total de aplicaciones detectadas en el dispositivo, indicador relevante para auditorías y cumplimiento.
- Software Inventory: listado detallado de aplicaciones con datos de nombre, proveedor, versión y fecha de instalación, esencial para controlar versiones y posibles vulnerabilidades.
Compatibilidad de versiones y modelos
FortiClient EMS está diseñado para ofrecer soporte a una amplia gama de dispositivos y sistemas operativos, incluyendo versiones comunes de Windows Server, estaciones de trabajo y dispositivos móviles. En entornos empresariales, es crucial verificar la compatibilidad entre la versión de FortiClient EMS y la versión del agente FortiClient desplegado en cada endpoint para evitar incompatibilidades en la recolección de datos o aplicación de políticas. Además, las plataformas FortiGate y otros componentes del ecosistema Fortinet deben estar en versiones recomendadas para aprovechar integraciones avanzadas como la segmentación de red basada en contexto o la respuesta automatizada ante incidentes.
Escenarios de uso recomendados
Este sistema es ideal para empresas que requieren un control riguroso de sus endpoints, incluyendo:
- Entornos con múltiples sistemas operativos donde es necesario mantener un inventario centralizado de software y monitorización constante.
- Redes corporativas que implementan políticas estrictas de cumplimiento, como PCI-DSS, ISO27001 o GDPR, que exigen auditoría continua de software y configuraciones.
- Organizaciones que buscan una solución integrada con otros productos Fortinet para facilitar la gestión de seguridad y respuesta ante incidentes.
- Casos de gestión de parches y actualizaciones mediante perfiles que automatizan la configuración y despliegue masivo en endpoints.
Riesgos, errores frecuentes y cómo evitarlos
Algunos errores comunes incluyen:
- Desincronización de versiones: No homologar la versión del agente en los endpoints con la del EMS puede causar fallos en la comunicación y pérdida de datos.
- Falsos positivos en inventario: Aplicaciones con múltiples versiones instaladas pueden dificultar la gestión si no se revisan los informes con atención.
- Configuraciones inconsistentes en perfiles: Cambios manuales no documentados que generan políticas contradictorias o conflictos con reglas de seguridad.
- Problemas de conectividad: Falta de permisos en firewalls o puertos bloqueados que impiden la comunicación bidireccional.
Para evitarlos, es recomendable realizar pruebas de compatibilidad antes de despliegues masivos, auditorías periódicas de inventario y configurar monitoreo de logs para detectar fallas de conectividad.
Comandos de CLI útiles para diagnóstico
Gestionar y diagnosticar FortiClient EMS mediante CLI es vital para tareas avanzadas y resolución de problemas. A continuación, ejemplos reales para configuración y diagnóstico:
config endpoint-control fctems
    edit "Default"
        set server-ip 192.168.1.100
        set server-port 8000
        set description "EMS Management Server"
    next
end
diagnose endpoint-controller status
diagnose endpoint-controller get-host-list
diagnose endpoint-controller debug enable
diagnose endpoint-controller debug disable
Los comandos «diagnose endpoint-controller status» permiten verificar el estado general del servicio EMS, mientras que «diagnose endpoint-controller get-host-list» proporciona un listado actualizado de los endpoints conectados, mostrando posibles desconexiones o errores. La activación del debug facilita el análisis detallado de la comunicación entre el servidor y agentes FortiClient ante problemas complejos.
Buenas prácticas y checklist final
- Mantener siempre actualizadas las versiones de FortiClient EMS y los agentes en los endpoints.
- Configurar políticas de seguridad uniformes y revisarlas periódicamente para evitar inconsistencias.
- Realizar auditorías regulares del inventario de software para detectar aplicaciones no autorizadas o vulnerables.
- Monitorizar activamente logs y estados mediante CLI y GUI para anticipar problemas de comunicación o configuración.
- Documentar todas las configuraciones realizadas en el EMS para facilitar troubleshooting y sucesión administrativa.
- Implementar segmentación y listas de gateways para limitar el acceso y reducir el riesgo de exposición de endpoints críticos.
- Probar siempre configuraciones en entornos controlados antes de aplicar cambios en producción.