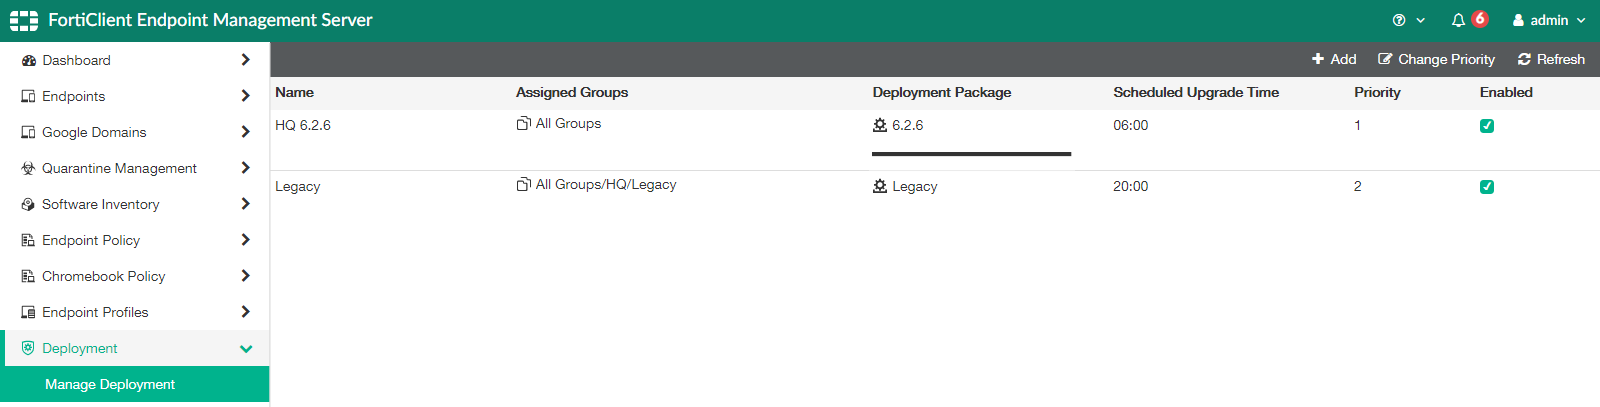
Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una herramienta centralizada que permite a los administradores controlar, desplegar y gestionar las configuraciones, actualizaciones y políticas de FortiClient en toda la red empresarial. El objetivo principal de esta configuración es organizar y automatizar el despliegue de paquetes de software en diferentes grupos de endpoints, optimizando la seguridad y el cumplimiento normativo. Mediante la asignación de paquetes y la programación de actualizaciones, los administradores aseguran que los endpoints estén siempre al día con las últimas versiones y configuraciones aprobadas.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en un modelo cliente-servidor donde el servidor EMS actúa como el punto único de administración y los endpoints FortiClient como clientes distribuidos. El servidor EMS aloja las configuraciones, políticas y paquetes de despliegue, y se comunica con los clientes mediante conexiones seguras para enviar instrucciones y actualizaciones.
El flujo de tráfico principal incluye:
- Comunicación periódica del cliente con el EMS para consultar actualizaciones y políticas.
- Transferencia de paquetes de instalación o actualización mediante protocolos seguros.
- Reportes de estado y cumplimiento que los endpoints envían al EMS.
Esta estructura reduce la necesidad de configuración manual en cada endpoint y permite una gestión centralizada eficiente y escalable.
Campos principales y parámetros críticos
En la gestión de despliegue dentro de FortiClient EMS, varios campos y parámetros son esenciales para el correcto funcionamiento:
- Name: Identificador legible del paquete de despliegue para una fácil referencia.
- Assigned Groups: Define a qué grupos de endpoints se asignará el paquete; puede ser amplio (todos los grupos) o específico.
- Deployment Package: Versión o nombre del paquete de FortiClient que será instalado o actualizado en los endpoints.
- Scheduled Upgrade Time: Hora programada para que la actualización o instalación se ejecute, permitiendo planificación fuera de horarios críticos.
- Priority: Define el orden en que se aplican las actualizaciones cuando hay múltiples paquetes asignados a un mismo grupo. Un valor numérico menor indica mayor prioridad.
- Enabled: Permite activar o desactivar el despliegue sin eliminar la configuración, facilitando pruebas y cambios rápidos.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con múltiples versiones de FortiClient, siendo vital conocer la compatibilidad entre la versión del servidor y las versiones de los endpoints para evitar problemas de incompatibilidad o funcionalidades limitadas. Por ejemplo, una versión de paquete como la «7.4.x,7.6.x.6» debe estar comprobada para ser plenamente compatible con el EMS empleado en producción.
Además, el servidor FortiClient EMS soporta despliegues en infraestructuras heterogéneas que incluyan endpoints Windows, macOS, Chromebook y dispositivos móviles, siempre que el paquete asignado corresponda a la plataforma adecuada. Verificar la compatibilidad del paquete con el sistema operativo del cliente es fundamental.
Escenarios de uso recomendados
Los principales escenarios para aprovechar la gestión de despliegue en FortiClient EMS incluyen:
- Despliegues a gran escala: Actualización coordinada de cientos o miles de endpoints, minimizando el impacto en la red y operaciones.
- Segmentación por grupos: Diferenciación en políticas y paquetes para distintos departamentos o ubicaciones geográficas.
- Implementación gradual: Priorizar despliegues en grupos específicos para fases de prueba antes de masificar.
- Mantenimiento programado: Actualizaciones automáticas durante horas de baja actividad para no afectar la productividad.
Riesgos, errores frecuentes y cómo evitarlos
Algunos riesgos comunes al administrar despliegues incluyen:
- Conflictos en prioridades: Cuando un endpoint pertenece a múltiples grupos con distintas prioridades de despliegue, puede recibir actualizaciones inesperadas. Revisar y definir prioridades claras y no solapadas es clave.
- Horarios mal programados: Establecer horarios de actualización en horas pico puede generar interrupciones en los usuarios.
- Versiones incompatibles: Desplegar un paquete que no es compatible con la versión del EMS o con el sistema operativo del endpoint puede ocasionar fallos o instalaciones incompletas.
- Gestión incorrecta de habilitación: Activar despliegues sin validar puede inducir a actualizaciones prematuras o indeseadas.
Para evitar estos errores, se recomienda realizar auditorías periódicas de asignaciones, pruebas en grupos limitados y monitoreo constante del estado de los endpoints.
Comandos de CLI útiles para diagnóstico
Aunque la gestión principal se realiza desde la interfaz gráfica de FortiClient EMS, existen comandos CLI en FortiGate (cuando está integrado) o en FortiClient EMS para diagnóstico avanzado y validación de configuración.
Bloque de configuración ejemplo en CLI (FortiGate con integración EMS):
config endpoint-control fctems
    edit "Endpoint Server 1"
        set server-ip 192.168.1.100
        set server-port 8013
        set source-ip 192.168.1.1
        set protocol https
    next
end
Comandos de diagnóstico (en FortiGate con integración EMS):
diagnose endpoint-control fctems status
diagnose endpoint-control fctems fg
get endpoint-control fctems server
Estas órdenes permiten verificar el estado de conexión entre el FortiGate y el FortiClient EMS, asegurando que el flujo de información es correcto. La salida muestra si el servidor EMS está accesible, la versión del agente, y estadísticas de comunicación.
Buenas prácticas y checklist final
- Verificar compatibilidad entre versiones de EMS y los paquetes FortiClient.
- Asignar grupos de endpoints de manera clara y evitando solapamientos ambiguos.
- Configurar horarios de despliegue en ventanas de mantenimiento o baja actividad.
- Documentar las prioridades asignadas para evitar conflictos en la orden de instalación.
- Habilitar y deshabilitar despliegues para hacer pruebas sin eliminar configuraciones.
- Monitorear el estado y éxito de despliegues mediante reportes y logs.
- Realizar pruebas en entornos controlados antes de masificar cualquier actualización.
- Actualizar periódicamente el servidor EMS para contar con las últimas mejoras y correcciones.
- Capacitar al personal encargado para la gestión centralizada y resolución rápida de incidencias.