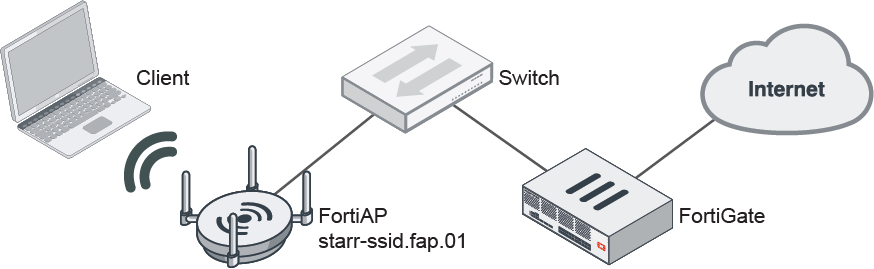
La configuración del punto de acceso FortiAP gestionado por un FortiGate es una solución común para extender la conectividad inalámbrica en entornos empresariales y pequeñas oficinas, garantizando control centralizado y seguridad robusta. Este tipo de configuración permite administrar la señal WiFi desde el firewall, además de aplicar políticas de seguridad, segmentación y monitoreo de uso.
Campos principales
- Cliente: dispositivo final que se conecta vía inalámbrica al punto de acceso. Su gestión y autenticación dependen de la configuración establecida en FortiGate y el FortiAP.
- FortiAP: punto de acceso inalámbrico que emite una red WiFi con un SSID definido (en este ejemplo «starr-ssid.fap.01»). Actúa como puente entre los clientes inalámbricos y el resto de la red cableada, enviando tráfico hacia el switch y el FortiGate.
- Switch: dispositivo intermedio que conecta el FortiAP con el FortiGate, ofreciendo un enlace eficiente y administrable para el tráfico de red.
- FortiGate: dispositivo de seguridad que gestiona el tráfico entrante y saliente de la red, controla el acceso y aplica políticas de firewall y seguridad, además de gestionar el FortiAP en modo controlado.
- Internet: destino final para el tráfico saliente, la red pública hacia donde se dirige la mayor parte del tráfico.
Con esta arquitectura se resuelve el problema de ofrecer conectividad WiFi segura, centralizada y fácil de administrar, evitando la dispersión de configuraciones y facilitando la aplicación de políticas integrales de seguridad en un único dispositivo (FortiGate).
Compatibilidad de versiones y modelos
La integración entre FortiGate y FortiAP está ampliamente soportada en versiones de firmware FortiOS desde 7.4.x,7.7.x en adelante, con mejoras continuas en la 7.x y 7.x que optimizan la gestión y funcionalidades adicionales como VLANs dinámicas, radio optimizations y capacidades de análisis avanzadas. Las versiones más recientes (7.x) incorporan también mejoras en la seguridad inalámbrica, como soporte mejorado para WPA3 y gestión de usuarios invitados.
Los FortiAP compatibles suelen ser de gamas que varían desde modelos económicos para oficinas pequeñas hasta puntos de acceso de alto rendimiento para entornos de alta densidad, todos controlables desde FortiGate de gama media a alta. Algunos modelos muy básicos pueden no soportar todas las funciones avanzadas ni las últimas versiones de firmware, lo que limita características como las radiofrecuencias simultáneas o la capacidad de nube.
Cabe destacar que en versiones muy antiguas del FortiOS las interfaces y comandos pueden variar, y en modelos de FortiGate con menor capacidad de cómputo el número máximo de FortiAPs gestionados simultáneamente puede ser limitado. Además, la configuración del SSID y la autenticación pueden cambiar su nomenclatura o ubicación entre versiones, por lo que se recomienda revisar la documentación oficial correspondiente.
Escenarios de uso y recomendaciones
Esta configuración es ideal en oficinas, sucursales y pequeñas empresas que buscan ofrecer cobertura inalámbrica con control y seguridad centralizados. Se adapta bien a escenarios donde el acceso a la red debe estar restringido mediante autenticación segura, segmentación por VLAN y monitorización exhaustiva.
Un mal ajuste, como no configurar correctamente el SSID o la autenticación, podría exponer la red a accesos no autorizados o crear problemas de conectividad para los usuarios. Además, no segmentar adecuadamente el tráfico WiFi puede exponer recursos internos.
Se recomienda utilizar WPA2 o WPA3 Enterprise con autenticación mediante RADIUS cuando sea posible, activar aislamiento entre clientes WiFi para impedir ataques laterales, y configurar políticas de firewall adecuadas para limitar accesos. Fortinet recomienda también mantener actualizado el firmware para aprovechar parches críticos y mejoras en la gestión inalámbrica.
Comandos de CLI útiles para diagnóstico
diagnose wireless-controller wlac -c wtp-list: lista los FortiAPs conectados y su estado.diagnose wireless-controller wlac -c client-list: muestra los clientes conectados a los FortiAPs.show wireless-controller wlans: muestra la configuración actual de SSIDs y perfiles WLAN.diagnose debug enabley luegodiagnose debug application wlac -1: activa debug detallado para problemas en control inalámbrico.get system performance top: para monitorear uso de CPU/memoria en FortiGate, útil cuando hay problemas de rendimiento con FortiAPs.
Buenas prácticas de configuración
- Actualizar el firmware del FortiGate y FortiAP regularmente para mantener seguridad y estabilidad.
- Utilizar mecanismos de autenticación robustos (WPA2/WPA3 Enterprise) para el acceso WiFi.
- Configurar aislamiento entre clientes WiFi para evitar ataques entre usuarios conectados al mismo SSID.
- Asignar VLANs adecuadas para segmentar tráfico y proteger recursos internos.
- Monitorear continuamente la conectividad y eventos de seguridad mediante logs y comandos CLI.
- Evitar el uso de SSIDs abiertos o con clave compartida simple.
- Probar la cobertura y rendimiento del FortiAP para ajustar la ubicación física y parámetros de radio.
- Documentar la configuración y cambios realizados para facilitar mantenimiento y auditorías.