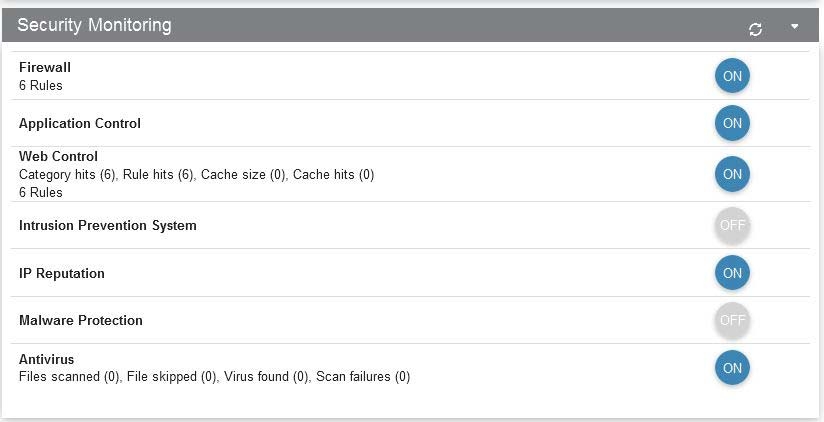
La configuración de seguridad en dispositivos Allied Telesis, como el firewall Telesis 113, es fundamental para proteger las redes corporativas frente a amenazas externas e internas. Este firewall integra múltiples capas de protección que permiten controlar el tráfico según políticas definidas, además de realizar análisis avanzados de aplicaciones, reputación IP y protección antivirus. La configuración adecuada de estos servicios resuelve problemas comunes como accesos no autorizados, propagación de malware y ataques basados en reputación maliciosa, contribuyendo a una defensa integral.
Campos principales
La configuración mostrada engloba varios módulos esenciales para una seguridad robusta en el firewall Allied Telesis Telesis 113:
- Firewall: Configuración activa con seis reglas definidas. Este campo representa las políticas que controlan el acceso y el filtrado del tráfico de red, fundamentales para evitar intrusiones y accesos no autorizados.
- Application Control: Activado para permitir la identificación y restricción del uso de aplicaciones específicas dentro de la red, mejorando el control y la seguridad.
- Web Control: Configurado con seis reglas para filtrar y monitorear páginas web, basado en categorías y reglas personalizadas. Aunque la caché está deshabilitada, esto no afecta la eficacia en tiempo real del filtrado.
- Intrusion Prevention System (IPS): Se encuentra desactivado, lo que indica que no está aplicando detección y bloqueo automático de amenazas conocidas basadas en firmas o comportamientos anómalos en la red.
- IP Reputation: Activado para bloquear o filtrar tráfico proveniente de IPs catalogadas como maliciosas en bases reconocidas, lo cual reduce riesgos de ataques avanzados.
- Malware Protection: Está desactivado, indicando que no se están escaneando en tiempo real posibles archivos o códigos maliciosos en tránsito.
- Antivirus: Activado, con reporte de actividades (sin detección de virus hasta el momento). Este módulo realiza análisis de archivos y bloquea amenazas conocidas, esencial para evitar infecciones internas.
Compatibilidad de versiones y modelos
Las funciones descritas están disponibles en modelos de la serie Allied Telesis con sistema operativo AT-Secure 3.x, típicamente desde la versión 3.1 en adelante, donde se consolidaron capacidades de firewall combinado con controles de aplicación y reputación IP. El modelo Telesis 113, perteneciente a la línea de switches con características de seguridad integradas, soporta tales configuraciones siempre que disponga del firmware actualizado.
Sin embargo, algunas funcionalidades más avanzadas como IPS o protección avanzada contra malware pueden requerir versiones superiores del firmware o módulos de hardware adicionales en ciertos modelos. La ausencia de IPS y Malware Protection activados puede ser una limitación en equipos base sin licencia o sin módulos instalados, por lo que es importante validar la plataforma y las licencias disponibles.
Escenarios de uso y recomendaciones
Esta configuración resulta ideal para pequeñas y medianas empresas que necesitan un control básico a intermedio de seguridad, donde la prioridad sea controlar accesos, navegar en la web bajo políticas estrictas y minimizar riesgos a través de reputación IP y antivirus. No obstante, el IPS deshabilitado y la falta de protección avanzada contra malware generan riesgo frente a amenazas zero-day o ataques dirigidos que podrían evadir los controles estándares.
Se recomienda activar IPS para entornos con mayor riesgo de intrusión, especialmente en redes responsables de datos sensibles. Asimismo, evaluar la activación o adquisición de módulos para Malware Protection permitirá aumentar la defensa ante infecciones por archivos maliciosos. En escenarios donde la performance sea crítica, se debe balancear la carga de estos módulos con la capacidad hardware para evitar degradación en el tráfico.
Comandos de CLI útiles para diagnóstico
show firewall rule: Lista y detalla las reglas activas en el firewall, permitiendo verificar configuraciones y políticas aplicadas.show security application: Muestra el estado y estadísticas del control de aplicaciones activado.show security webcontrol statistics: Proporciona datos sobre las reglas de filtro web aplicadas y el tráfico bloqueado o permitido.show security ip-reputation: Visualiza el estado y registro de tráfico filtrado mediante reputación IP.show antivirus statistics: Detalla análisis antivirus realizados, incluyendo archivos escaneados y detecciones.show logging: Consulta los logs generales de seguridad para identificar eventos importantes o incidencias.show version: Verifica la versión del firmware para confirmar compatibilidad con estas funciones.
Buenas prácticas de configuración
Mantener el firewall actualizado con la última versión de firmware oficial garantiza acceso a nuevas funciones y mejoras en seguridad. Es esencial definir reglas de firewall explícitas, evitando políticas demasiado permisivas.
Activar y configurar adecuadamente cada módulo (IPS, Antivirus, Web Control y Application Control) en función del riesgo y recursos disponibles permite una protección en profundidad. Monitorizar continuamente los logs y estadísticas evita brechas causadas por configuraciones erróneas o saturación.
Además, controlar y revisar regularmente las listas de IPs bloqueadas por reputación ayuda a adaptar la defensa frente a nuevas amenazas emergentes. Finalmente, hacer backups periódicos y mantener un plan de recuperación ante incidentes es imprescindible para garantizar la continuidad operacional ante posibles ataques.