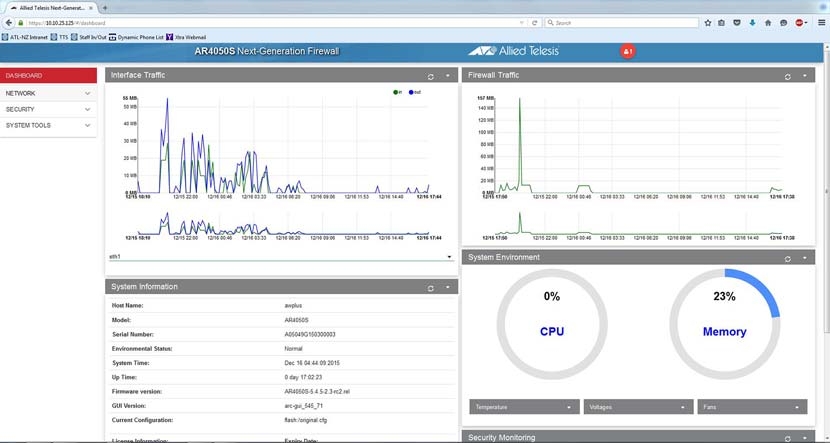
En el ámbito de la seguridad en redes, la configuración de dispositivos firewall integrados como el Allied Telesis AR4050S es fundamental para proteger la infraestructura de ataques y acceder a un control granular del tráfico. Este dispositivo funciona como un firewall de próxima generación (Next-Generation Firewall, NGFW), combinando funcionalidades de inspección profunda, control de aplicaciones y gestión avanzada de tráfico.
La configuración que se desarrolla en este artículo permite a administradores de red gestionar de manera eficiente el tráfico de entrada y salida, visualizar el uso de recursos en tiempo real y garantizar la seguridad integral mediante políticas de firewall inteligentes. A su vez, esta configuración resuelve problemas comunes como la falta de visibilidad del tráfico, la sobrecarga de recursos y la dificultad para implementar controles específicos sobre protocolos y aplicaciones.
Campos principales
Cada campo dentro del sistema del AR4050S permite monitorizar o gestionar aspectos clave:
- Interface Traffic: Visualiza el tráfico de entrada (in) y salida (out) por interfaz. Monitorea en tiempo real el rendimiento, ayudando a detectar cuellos de botella o tráfico anómalo.
- Firewall Traffic: Muestra la cantidad y tipo de tráfico que está siendo procesado o bloqueado por las políticas activas del firewall.
- Host Name: Identifica el nombre asignado al dispositivo para facilitar su gestión dentro de la red.
- Model: Especifica el modelo, en este caso AR4050S, para asegurarse de que las configuraciones aplicadas son compatibles y optimizadas.
- Serial Number: Importante para soporte técnico y control de inventario.
- Environmental Status: Indica el estado operativo del dispositivo, fundamental para anticipar problemas físicos.
- System Time y Up Time: Claves para auditoría y correlación en eventos de seguridad.
- Firmware Version: Refleja la versión del software, imprescindible para conocer funcionalidad y vulnerabilidades cubiertas.
- Memory y CPU Usage: Muestra el uso en tiempo real de recursos, ayudando a diagnosticar sobrecarga o posibles ataques DoS.
Compatibilidad de versiones y modelos
El firewall AR4050S es parte de la gama Allied Telesis AR Series, diseñada principalmente para redes empresariales medianas a grandes. Las configuraciones aquí descritas son válidas para firmware desde la versión 7.4.x,7.6.x.2 hasta las ramas 7.4.x,7.7.x.x, donde se mejora la interfaz gráfica y la estabilidad del motor de inspección.
Este modelo soporta políticas avanzadas de seguridad Layer 7, gestión de usuarios y VPNs integradas. Dentro de las limitaciones, hay que considerar que algunos protocolos muy específicos o aplicaciones con cifrado extremo pueden requerir configuraciones adicionales o dispositivos complementarios para inspección profunda.
Asimismo, la familia AR incluye otros modelos (como el AR3050S o AR4055S) con capacidades similares pero diferente número de interfaces o potencia de procesamiento, por lo que es crucial validar que la configuración se ajusta a las características de cada modelo.
Escenarios de uso y recomendaciones
El firewall AR4050S es ideal para entornos corporativos que necesiten segmentar redes, controlar aplicaciones y aplicar políticas basadas en identidad del usuario o dirección IP. Casos típicos incluyen sucursales de bancos, centros educativos avanzados y pequeñas oficinas gubernamentales.
Un escenario clásico sería bloquear tráfico no autorizado mientras se permite acceso restringido a servicios específicos (e.g., HTTP/HTTPS) y sincronización con servidores de autenticación. Se recomienda implementar listas de control (ACL) estrictas para evitar exposición innecesaria y activar registros para auditoría continua.
Entre los riesgos, destaca la configuración incompleta o errónea que puede dejar puertos abiertos o no registrar intentos de intrusión, además del riesgo de actualizar firmware sin pruebas previas, lo que podría afectar la estabilidad de la red.
Comandos de CLI útiles para diagnóstico
show firewall status: Muestra el estado general y estadísticas del firewall.show interface: Proporciona información detallada de interfaces y tráfico asociado.show system environment: Permite verificar temperaturas, voltajes y estado del hardware.show memory usageyshow cpu usage: Para monitorear el rendimiento y detectar sobrecargas o procesos anómalos.show running-config: Verifica la configuración activa y permite detectar incoherencias.debug firewall: Para activar debug y analizar cómo se están procesando los paquetes en tiempo real.pingytraceroute: Herramientas básicas para diagnóstico de conectividad.
Buenas prácticas de configuración
- Establecer políticas firewall con principio de menor privilegio, permitiendo únicamente el tráfico necesario.
- Utilizar segmentación de red mediante VLANs para separar tráfico de usuarios, servidores y administración.
- Aplicar autenticación robusta y registrar todas las acciones y eventos relevantes para auditorías.
- Actualizar firmware periódicamente, pero siempre en un entorno controlado y previo respaldo de configuraciones.
- Monitorear constantemente los recursos del sistema para anticipar problemas de rendimiento.
- Documentar todas las configuraciones y cambios para mantener el control y facilitar soporte.
- Implementar listas blancas y negras para controlar accesos, evitando permitir tráfico genérico.