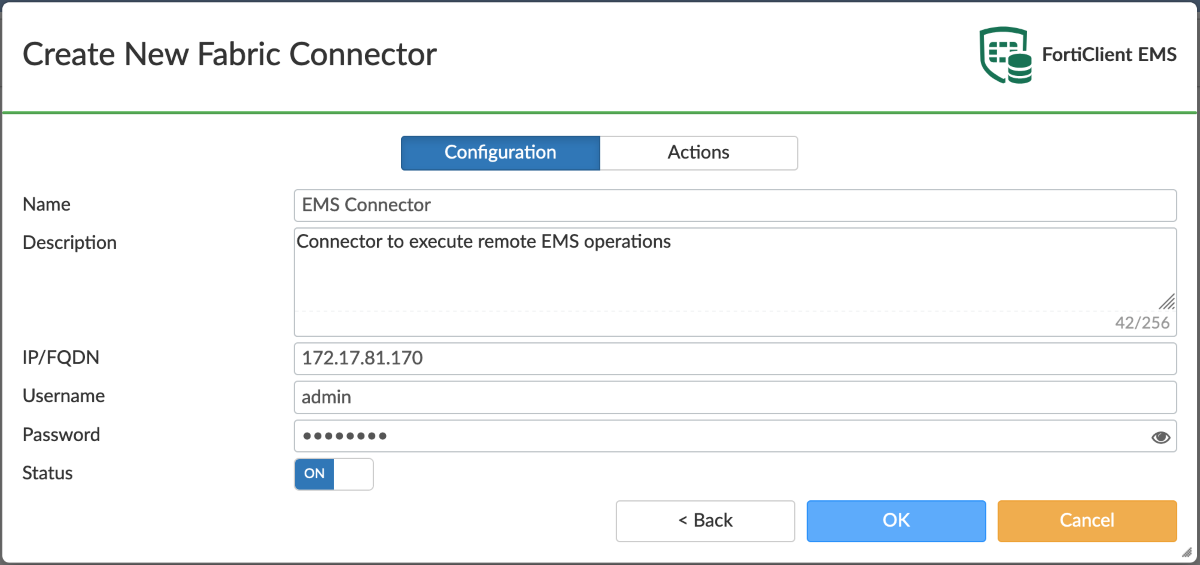
Contexto y objetivo de la configuración
En entornos de seguridad empresarial modernos, la integración y coordinación entre diferentes sistemas de Fortinet es crucial para una gestión centralizada y eficiente. El Fabric Connector permite conectar dispositivos FortiGate con FortiClient EMS (Enterprise Management Server) para ejecutar operaciones remotas y automatizar políticas de seguridad. Esta configuración se utiliza para habilitar comunicaciones seguras y autenticadas entre FortiGate y FortiClient EMS, facilitando la ejecución de comandos remotos, sincronización de políticas de endpoint y monitoreo centralizado.
Arquitectura y flujo de tráfico
El Fabric Connector actúa como un enlace entre el FortiGate y el servidor FortiClient EMS. El flujo típico consiste en que FortiGate envíe solicitudes al EMS para realizar tareas como aplicar políticas de seguridad, recopilar información de endpoints, o ejecutar comandos remotos. La comunicación utiliza la IP o el FQDN configurado en el conector, autenticándose mediante credenciales administrativas, lo que garantiza que sólo usuarios autorizados puedan interactuar con el EMS.
Este tráfico suele viajar por la red interna o VPN segmentando los sistemas de gestión y asegurando la confidencialidad. Además, la activación del conector (Status ON) asegura que las operaciones estén habilitadas en tiempo real para la integración.
Campos principales y parámetros críticos
- Name: Identificación única del Fabric Connector para referencia interna en FortiGate.
- Description: Campo descriptivo útil para documentar el propósito del conector, facilitando el manejo en ambientes grandes.
- IP/FQDN: Dirección IP o nombre DNS del servidor FortiClient EMS. Es imprescindible que sea accesible desde FortiGate y esté correctamente resuelto para evitar fallas de conexión.
- Username y Password: Credenciales administrativas para autenticar la conexión remota. Deben ser seguras y contar con privilegios suficientes para las operaciones que se van a ejecutar.
- Status: Control que activa o desactiva el conector. Si está apagado, no se establecerán conexiones con EMS.
Compatibilidad de versiones y modelos
El Fabric Connector es compatible con FortiOS a partir de versiones 7.4.x,7.6.x en adelante, aunque se recomienda utilizar versiones recientes para acceder a funciones mejoradas y mayor estabilidad. Para FortiClient EMS, el servidor debe ser una versión compatible con la gestión centralizada, preferentemente la última edición disponible para asegurar integridad y soporte.
En cuanto a modelos FortiGate, prácticamente todos los modelos con FortiOS moderno soportan Fabric Connectors, incluyendo series 40E,F,G, 60E,F,G, 100E,F,G, 200E,F,G y superiores en hardware y VM.
Escenarios de uso recomendados
- Integración centralizada de políticas y logs de seguridad basados en endpoints gestionados por FortiClient EMS.
- Automatización de respuestas y tareas remotas como actualizaciones, escaneo on-demand y cuarentena en endpoints detectados con amenazas.
- Ambientes corporativos con múltiples sedes donde la gestión remota facilita la administración y mejora la visibilidad.
- Plataformas que utilizan Fortinet Security Fabric para asegurar la interoperabilidad entre distintos productos Fortinet.
Riesgos, errores frecuentes y cómo evitarlos
- Credenciales Incorrectas: Input erróneo del usuario o contraseña puede impedir la conexión. Verificar siempre con credenciales válidas y el nivel de permisos.
- Problemas de Resolución DNS o IP: Si se usa FQDN, cerciorarse de que FortiGate puede resolverlo correctamente, o usar IP fija para estabilidad.
- Firewall entre FortiGate y EMS: Políticas de tráfico o ACL bloqueando puertos impedirá que el conector funcione.
- Estado del Conector en OFF: El administrador debe verificar que el parámetro «Status» esté activado para que la comunicación sea posible.
- Versiones incompatibles: Objetos y comandos pueden no estar soportados si el FortiOS o EMS están desactualizados.
Comandos de CLI útiles para diagnóstico
FortiOS permite configurar y revisar Fabric Connectors mediante CLI. A continuación, ejemplos para configurar y para diagnosticar la conexión y el estado:
config system fabric-connector
    edit "EMS Connector"
        set ip 172.17.81.170
        set username "admin"
        set password
        set status enable
    next
end
diagnose sys fabric-connector list
execute ping 172.17.81.170
diagnose debug enable
diagnose debug application fabric-connector 255
El primer bloque crea y habilita el Fabric Connector con la IP y credenciales especificadas. En el bloque de diagnóstico, diagnose sys fabric-connector list mostrará todos los conectores configurados y su estado, execute ping ayuda a verificar conectividad IP, y la opción de debug con diagnose debug application genera logs detallados para entender el tráfico y errores, facilitando la resolución.
Buenas prácticas y checklist final
- Usar credenciales administrativas con permisos mínimos necesarios.
- Mantener FortiOS y FortiClient EMS actualizados y en versiones compatibles.
- Verificar que la IP o FQDN sea resoluble y accesible desde FortiGate.
- Habilitar y probar la conectividad periódicamente mediante comandos CLI.
- Documentar correctamente todos los Fabric Connectors para facilitar auditorías y mantenimiento.
- Revisar los logs y activar debug sólo cuando sea necesario para no afectar desempeño.
- Configurar políticas de firewall que permitan el tráfico necesario entre FortiGate y EMS.