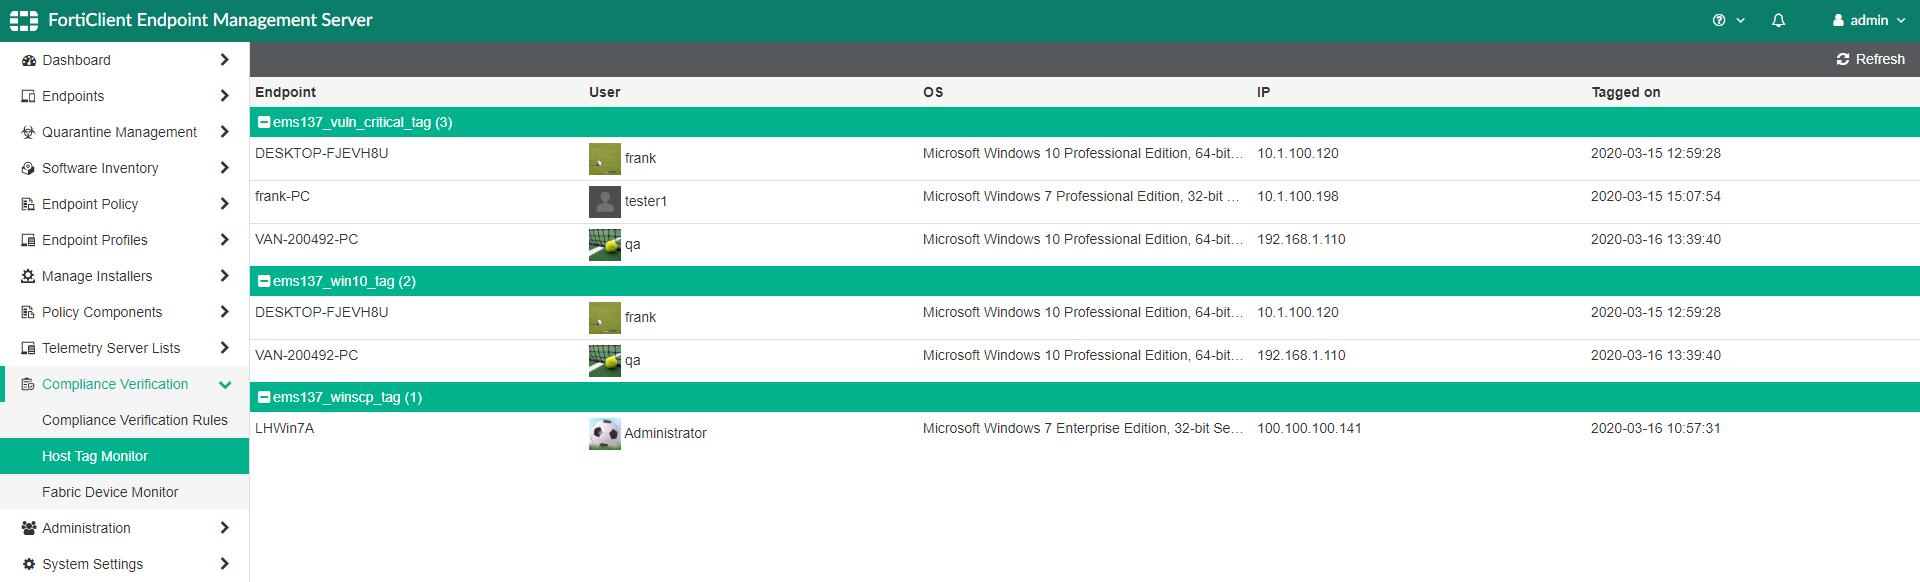
La configuración de etiquetas de cumplimiento en FortiClient Endpoint Management Server (EMS) es una funcionalidad crucial para mantener el control integral sobre el estado y la seguridad de los dispositivos endpoints dentro de una red corporativa. Estas etiquetas permiten clasificar los dispositivos conforme a criterios de seguridad predefinidos, como vulnerabilidades, sistema operativo o políticas específicas, facilitando una gestión automatizada y eficiente de las amenazas y el cumplimiento normativo.
Campos principales
Esta configuración se basa principalmente en la creación y monitorización de grupos de dispositivos etiquetados según criterios específicos. A continuación, describimos los campos esenciales y su impacto:
- Endpoint: Identificador único del dispositivo gestionado, que facilita su seguimiento.
- User: Usuario asignado o que utiliza el endpoint, importante para correlacionar políticas de usuario con dispositivos específicos.
- OS (Sistema Operativo): Indica la versión y edición del sistema operativo instalado. Este dato es crítico para establecer políticas basadas en vulnerabilidades conocidas o compatibilidades.
- IP: Dirección IP asignada al endpoint, necesaria para el control de acceso, comunicación y mapeo en la red.
- Tagged on: Fecha y hora en la que el endpoint fue etiquetado con una cierta categoría, permitiendo auditorías temporales y seguimiento de eventos de seguridad.
Activar correctamente las etiquetas y mantenerlas actualizadas permite a la organización identificar rápidamente dispositivos con estados críticos o vulnerables, agrupar dispositivos por sus características y aplicar políticas diferenciadas en función del riesgo o del perfil del endpoint.
Compatibilidad de versiones y modelos
La funcionalidad de etiquetas de cumplimiento está disponible en múltiples versiones del software FortiClient EMS, siendo comúnmente soportada en FortiClient EMS 6.0 en adelante, incluyendo versiones posteriores como 7.4.x,7.6.x, 7.4.x,7.6.x y 7.x. En términos de firmware FortiOS asociado, esta gestión se implementa principalmente en dispositivos FortiGate que integran funcionalidades de seguridad endpoint complementarias, aunque la gestión central se realiza a través del EMS.
Los modelos de equipos que aplican estas configuraciones varían más según el entorno, puesto que FortiClient EMS es una solución de gestión centralizada que puede administrar sensores en múltiples endpoints heterogéneos. Sin embargo, es importante aclarar que dispositivos FortiGate de gama media a alta suelen ofrecer mejor integración con EMS y soporte para políticas avanzadas de cumplimiento.
Entre las limitaciones habituales, las versiones muy antiguas del EMS pueden carecer de ciertos parámetros de etiquetado dinámico o integración con funcionalidades avanzadas de seguridad, además de mostrar interfaces y nombres de campos distintos. Asimismo, los dispositivos FortiGate muy antiguos o de gama baja pueden no contar con soporte total para integrar políticas basadas en estas etiquetas o no reportar todos los datos necesarios.
Escenarios de uso y recomendaciones
Las etiquetas de cumplimiento se utilizan en diferentes escenarios prácticos:
- Detección de vulnerabilidades: Agrupar endpoints con vulnerabilidades críticas detectadas para priorizar respuestas y remediaciones.
- Segmentación de red basada en cumplimiento: Permitir o restringir acceso a recursos de red en función de la etiqueta de cumplimiento, mejorando la postura de seguridad.
- Monitoreo y auditoría: Mantener un historial actualizado de dispositivos categorizados según su estado de conformidad con políticas internas o regulaciones externas.
Configurar incorrectamente estas etiquetas o no actualizar los criterios puede resultar en falsos positivos o negativos, lo que podría traducirse en la permisividad excesiva de dispositivos inseguros o en bloqueos innecesarios. Fortinet recomienda mantener sincronizados los perfiles de endpoints con la gestión de parches y vulnerabilidades y revisar periódicamente las políticas de etiquetado para reflejar el contexto actual de riesgo.
Comandos de CLI útiles para diagnóstico
Aunque muchas tareas se gestionan desde la interfaz gráfica, la línea de comandos puede ser útil para diagnosticar problemas o revisar estados:
diagnose endpoint-agent query: Permite verificar el estado de conexión y el registro de un endpoint específico.execute endpoint-server list-hosts: Muestra los endpoints actuales conectados y su estado, incluyendo etiquetas asignadas.diagnose debug enableydiagnose debug application endpoint-agent -1: Activan el debug en el agente de endpoints para entender problemas de comunicación o asignación de etiquetas.get endpoint-compliance status: Consulta el estado de cumplimiento y etiquetas aplicadas a dispositivos.
Buenas prácticas de configuración
- Establecer claramente las políticas de etiquetado basadas en criterios objetivos y actualizados, vinculadas a análisis reales de vulnerabilidades y riesgos.
- Asegurar que los endpoints estén actualizados con la última versión del agente FortiClient para garantizar una correcta comunicación con EMS.
- Realizar revisiones periódicas de las etiquetas aplicadas para corregir posibles errores y evitar configuraciones obsoletas.
- Configurar alertas y reportes automáticos para dispositivos con etiquetas críticas que requieran intervención inmediata.
- Documentar todas las reglas de etiquetado y mantener alineación con las políticas internas de seguridad y cumplimiento normativo.
- Evitar modificaciones directas en la base de datos o en configuraciones avanzadas sin pruebas previas en entornos controlados.
- Capacitar al equipo de seguridad en la interpretación y gestión de etiquetas dentro de FortiClient EMS para una respuesta ágil ante incidentes.
Con la correcta aplicación de estas configuraciones y prácticas, las organizaciones pueden asegurar un control más efectivo de su parque de endpoints, reduciendo riesgos y facilitando la administración centralizada desde FortiClient EMS.