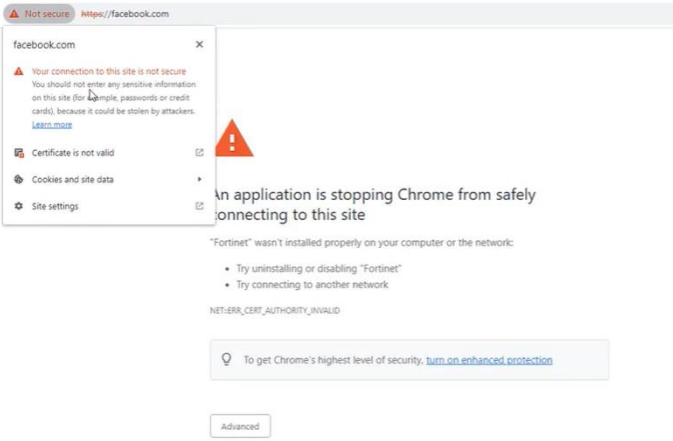
En entornos corporativos donde se utilizan soluciones de acceso remoto seguro como Fortinet SSL VPN, es común enfrentar errores relacionados con certificados digitales que impiden una conexión segura y confiable. Un ejemplo frecuente es el mensaje de error NET-ERR-CERT–AUTHORITY-INVALID, que indica que el certificado SSL presentado no es reconocido como válido por el navegador o el sistema cliente. Esta configuración se relaciona directamente con la implementación y gestión correcta de certificados en Fortinet para asegurar una comunicación cifrada y confiable.
Campos principales
- Certificado SSL: Es el certificado que utiliza el firewall Fortinet para cifrar la conexión SSL VPN. Debe ser emitido por una autoridad certificadora (CA) confiable para evitar errores en los clientes.
- Autoridad Certificadora (CA) de confianza: En esta configuración se evalúa si el certificado presentado corresponde a una CA reconocida por los navegadores o dispositivos cliente. Si se usan certificados autofirmados o CA no incluidas en el almacén de confianza, aparecerán errores como NET-ERR-CERT-AUTHORITY-INVALID.
- Cadena de certificados: Construir una cadena de confianza completa que incluya el certificado del servidor, los intermedios y la CA raíz es vital para evitar problemas de validación.
- Configuración del perfil SSL VPN: Ajuste en Fortinet que determina qué certificados se usarán, qué protocolos TLS están habilitados, y si se permiten ciertos métodos de autenticación.
- Configuraciones del navegador/cliente: Aunque no sea un campo del firewall, es importante verificar que el cliente tenga las CA necesarias instaladas para confiar en el certificado.
Escenarios de uso y recomendaciones
Este tipo de configuración es esencial cuando una empresa necesita ofrecer acceso remoto seguro a sus empleados, garantizando que toda la información transmitida por VPN esté cifrada y confiable. Sin un certificado correctamente configurado, se presentan alertas de seguridad que pueden poner en duda la validez y seguridad del acceso, e incluso bloquear la conexión.
Si se configura mal, por ejemplo, usando un certificado autofirmado sin importar la CA en el cliente, los usuarios recibirán advertencias de seguridad continuas que podrían limitar el uso o generar desconfianza. Además, el bloqueo de protocolos TLS antiguos o inseguros es fundamental para protegerse contra vulnerabilidades conocidas.
Fortinet recomienda siempre utilizar certificados emitidos por autoridades certificadoras reconocidas o integrar el certificado autofirmado en el almacén de confianza de los dispositivos cliente. Además, es crucial mantener actualizada la cadena de certificados y utilizar configuraciones TLS modernas en el perfil SSL VPN.
Comandos de CLI útiles para diagnóstico
diagnose vpn ssl cert list: Muestra los certificados SSL configurados en el dispositivo Fortinet, útil para verificar el certificado aplicado.show vpn ssl settings: Permite revisar la configuración actual del perfil SSL VPN, auditoría de certificados y protocolos habilitados.execute vpn ssl certificate check: Realiza una prueba de validación del certificado utilizado por la VPN SSL.diagnose debug application sslvpn -1: Activa debug para la aplicación SSL VPN y ayuda a identificar errores de conexión relacionados con certificados.get system performance top: Revisa en tiempo real el rendimiento del sistema, útil para descartar problemas de CPU o memoria que puedan influir en la negociación SSL.
Buenas prácticas de configuración
- Utilizar certificados emitidos por autoridades oficiales y reconocidas para evitar errores de confianza en los clientes.
- Asegurar que la cadena de certificados esté completa y correctamente instalada en Fortinet para el perfil SSL VPN.
- Mantener siempre actualizado el firmware del FortiGate para incorporar mejoras y correcciones de seguridad en SSL/TLS.
- Configurar únicamente protocolos TLS seguros (TLS 1.2 o superiores), evitando SSL y versiones antiguas de TLS con vulnerabilidades conocidas.
- En caso de usar certificados autofirmados, distribuir e instalar el certificado raíz en todos los dispositivos cliente para eliminar alertas de seguridad.
- Realizar auditorías periódicas con comandos CLI para validar la correcta funcionalidad y seguridad del túnel SSL VPN.
- Documentar la configuración y mantener copias de los certificados y claves privadas en lugares seguros para recuperación ante incidentes.
- Evitar el uso de certificados expirados y gestionar la renovación oportuna para que no interrumpa el servicio.