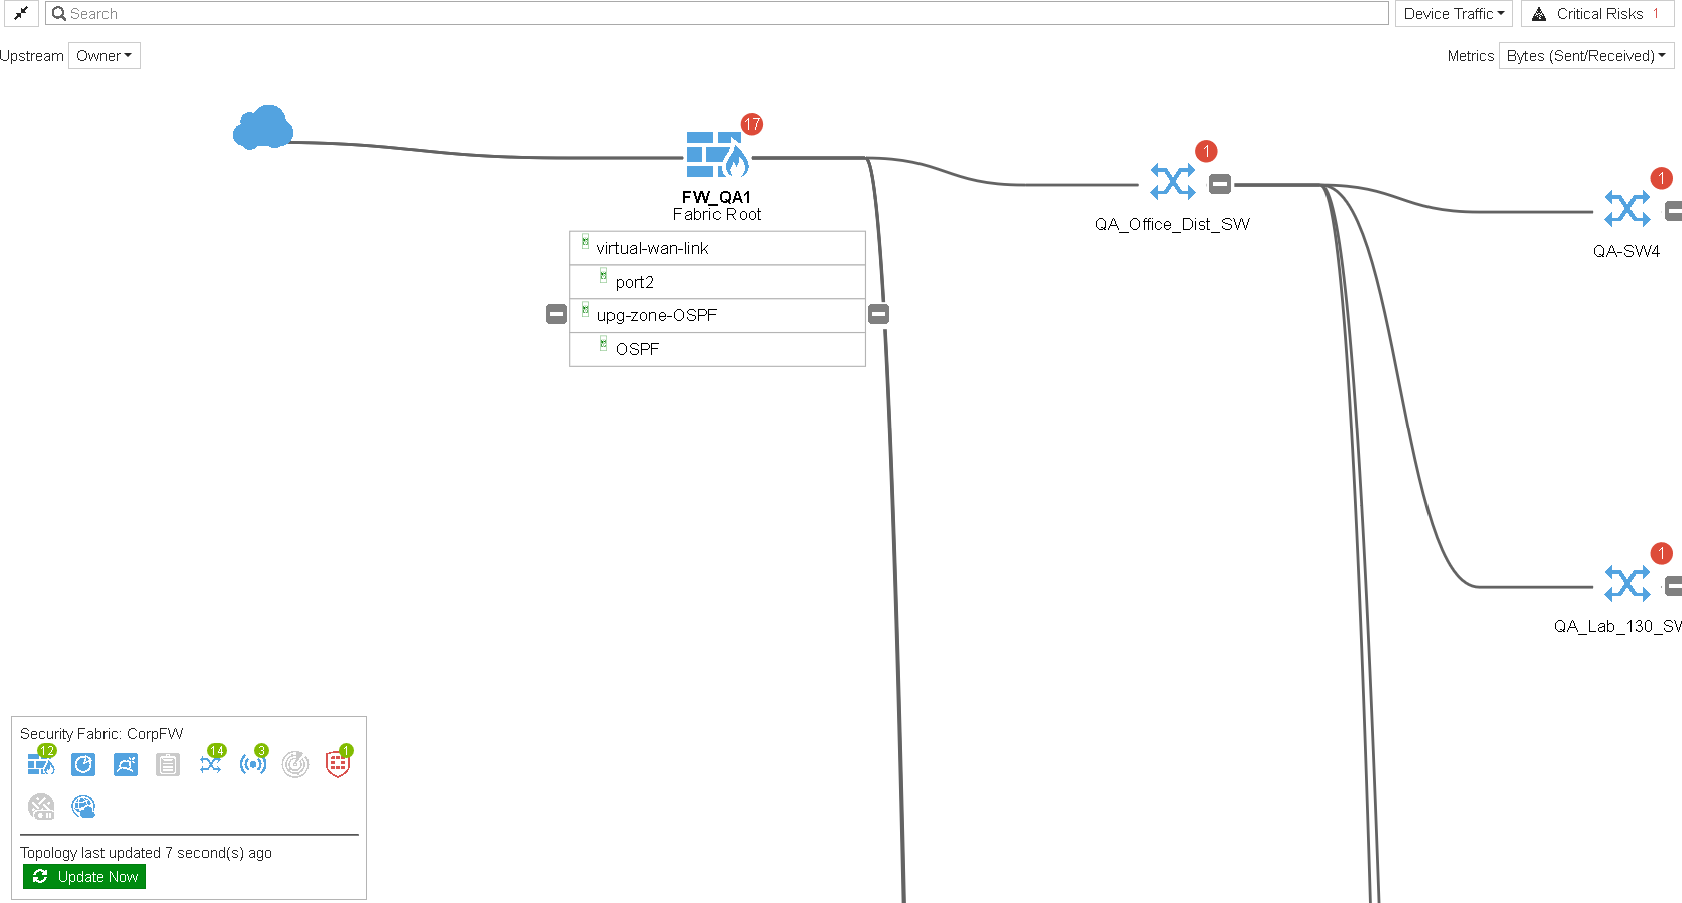
En entornos corporativos, la gestión eficiente del tráfico WAN y el enrutamiento dinámico son fundamentales para garantizar la continuidad y el rendimiento óptimo de las comunicaciones. La configuración de un enlace WAN virtual y la integración con un área OSPF en un dispositivo FortiGate resuelve la necesidad de distribuir el tráfico de forma inteligente, redundante y segura entre múltiples enlaces físicos y garantizar el enrutamiento dinámico dentro de la red.
Campos principales
- virtual-wan-link: Es el nombre del objeto o interfaz virtual que agrupa varios enlaces WAN físicos para su gestión como un único enlace lógico. Permite la implementación de políticas de balanceo y redundancia.
- port2: Representa una interfaz física del FortiGate que forma parte del enlace WAN virtual. Su inclusión indica que este puerto es uno de los enlaces por donde circula el tráfico WAN.
- upg-zone-OSPF: Esta etiqueta define una zona o agrupación de interfaces donde se activará el protocolo de enrutamiento OSPF, utilizado para el intercambio dinámico de rutas dentro de la red.
- OSPF: Indica que dentro de esta zona está habilitado el protocolo OSPF, fundamental para el correcto enrutamiento dinámico y convergencia rápida en mallas de red complejas.
Activar o desactivar cada uno de estos elementos afectará directamente cómo se distribuye el tráfico entre enlaces WAN, y cómo se sincronizan y actualizan las tablas de enrutamiento OSPF. Un enlace WAN virtual bien configurado suma ancho de banda y ofrece tolerancia ante fallos, mientras que zone-OSPF permite mantener la consistencia del enrutamiento en toda la red.
Compatibilidad de versiones y modelos
La funcionalidad de enlace WAN virtual mediante agregación y gestión OSPF está generalmente disponible en FortiOS a partir de versiones 7.4.x,7.6.x en adelante, con mejoras constantes en la plataforma FortiOS 7.x para mayor estabilidad y capacidades de orquestación.
Esta configuración es compatible con modelos FortiGate de gama media y alta que soportan interfaces múltiples y funcionalidades avanzadas de enrutamiento. Equipos de gama baja o versiones muy antiguas pueden no soportar virtual-wan-link o tener limitaciones en la configuración avanzada de zonas OSPF.
Entre las limitaciones se encuentran cambios en la interfaz gráfica y nomenclatura entre versiones mayores, y la posible ausencia de ciertas opciones como balanceo dinámico o failover automático en modelos más pequeños. Algunos parámetros han sido renombrados o reubicados en GUI en FortiOS 7 en comparación a 7.4.x,7.6.x, lo que puede causar confusión en migraciones.
Escenarios de uso y recomendaciones
Este tipo de configuración se usa típicamente para lograr alta disponibilidad y balanceo de carga en enlaces WAN corporativos, donde múltiples proveedores de internet o múltiples circuitos redundantes necesitan ser manejados desde un solo dispositivo FortiGate.
Si la configuración del enlace WAN virtual es incorrecta, podría provocar pérdida de tráfico, rutas inalcanzables o loops en la red. Por ejemplo, no incluir correctamente las interfaces físicas en la agregación o configurar mal la zona OSPF impediría que el protocolo funcione adecuadamente, afectando la convergencia del enrutamiento.
Fortinet recomienda asegurarse que todas las interfaces en el virtual-wan-link tengan configuraciones compatibles (velocidad, duplex) y que los parámetros de OSPF (área, prioridades, timers) estén correctamente sincronizados en todos los nodos para evitar inconsistencias.
Comandos de CLI útiles para diagnóstico
diagnose netlink interface list: Lista todas las interfaces y su estado, para verificar que las interfaces físicas están activas y correctas.get router info ospf neighbor: Muestra los vecinos OSPF detectados y el estado de las adyacencias.diagnose debug enableydiagnose debug ospf events: Activa debugging para eventos OSPF para observar en tiempo real el comportamiento del protocolo.show system virtual-wan-link: Permite ver la configuración actual del enlace WAN virtual.execute ping: Prueba conectividad a través del enlace WAN virtual para detectar posibles problemas de ruta.
Buenas prácticas de configuración
- Verificar la compatibilidad de interfaces físicas antes de agregarlas al virtual-wan-link para evitar inconsistencias.
- Siempre definir correctamente las áreas y parámetros OSPF, cuidando que las claves de autenticación y timers sean iguales para todos los dispositivos en la zona.
- Evitar configuraciones manuales contradictorias en rutas estáticas que puedan interferir con el protocolo OSPF.
- Monitorear regularmente logs y estados de rutas OSPF para anticipar problemas de convergencia o pérdida de vecinos.
- Actualizar el firmware a versiones recomendadas para evitar bugs en virtual-wan-link o protocolos de enrutamiento.
- Documentar cambios en configuración y realizar pruebas escalonadas para validar comportamiento esperado tras ajustes.