Contexto y objetivo de la configuración
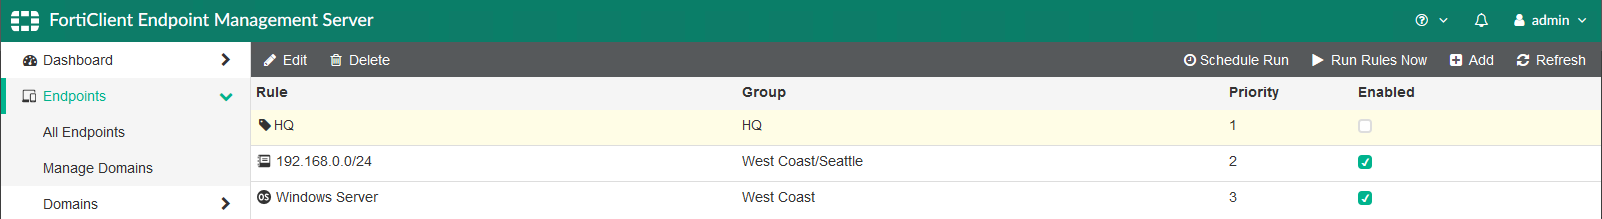
FortiClient Endpoint Management Server (EMS) es una solución fundamental para centralizar la administración y seguridad de los endpoints en entornos empresariales que utilizan la suite Fortinet. La configuración que se aborda en este artículo se centra en la gestión de reglas y grupos de endpoints con la finalidad de unificar políticas, facilitar el despliegue y el control de seguridad en dispositivos cliente distribuidos en diferentes localizaciones o segmentos de red.
Arquitectura y flujo de tráfico
El FortiClient EMS funciona como un servidor central que comunica con agentes FortiClient instalados en los endpoints. Las reglas y grupos configurados permiten organizar los endpoints según criterios como rangos de IP, sistemas operativos y ubicación geográfica. El tráfico entre el EMS y los agentes es bidireccional: por una parte, el EMS distribuye políticas y actualizaciones; por la otra, recopila información de estado, eventos de seguridad y cumplimiento.
Campos principales y parámetros críticos
- Rule (Regla): Define la condición o filtro que debe cumplir un endpoint para aplicarle una configuración específica. Puede estar basada en etiquetas, rangos IP o asignación a grupos.
- Group (Grupo): Clasifica los endpoints según localización física o funcional (p.ej., sede principal, sucursales, departamentos).
- Priority (Prioridad): Determina el orden de evaluación de las reglas; la regla con menor número tiene prioridad más alta.
- Enabled (Habilitado): Activación o desactivación de la regla sin eliminarla, permitiendo realizar pruebas o ajustes sin perder configuración previa.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con múltiples versiones de FortiOS y trabaja con FortiClient en distintos sistemas operativos, principalmente Windows y macOS. Es necesario verificar que la versión del EMS soporte las versiones del agente desplegadas; esto garantiza la correcta aplicación de reglas y funcionalidades como escaneos y remediación remota. A nivel de hardware, funciona en appliances dedicados FortiGate o en servidores virtualizados certificados por Fortinet.
Escenarios de uso recomendados
- Gestión segmentada de políticas de seguridad en entornos multi-sedes, aplicando reglas que contemplen rangos IP por ubicación física.
- Implementación de controles específicos para servidores críticos, asignándolos a grupos con políticas de mayor restricción o monitoreo.
- Despliegue escalonado y controlado de actualizaciones del agente FortiClient para minimizar impactos operativos.
- Monitoreo de cumplimiento de políticas de endpoint en entornos con alta rotación de dispositivos o acceso remoto frecuente.
Riesgos, errores frecuentes y cómo evitarlos
Uno de los errores recurrentes es no definir correctamente las prioridades de las reglas, lo que puede causar que políticas no deseadas se apliquen a ciertos endpoints. Se debe testear siempre con reglas habilitadas y revisarlas periódicamente.
Otro riesgo común es la asignación inadecuada de rangos IP o grupos, provocando discrepancias en la aplicación de políticas y dificultades para diagnosticar problemas.
Finalmente, mantener reglas obsoletas deshabilitadas o duplicadas puede generar confusión y sobrecarga administrativa. Por ello, es recomendable realizar auditorías regulares y limpieza de configuraciones.
Comandos de CLI útiles para diagnóstico
Para administrar la configuración desde la CLI de FortiClient EMS o el FortiGate asociado, se pueden usar los siguientes bloques básicos para definir un servidor DHCP y para diagnóstico del endpoint management:
config system dhcp server
    edit 1
        set interface "internal"
        config ip-range
            edit 1
                set start-ip 192.168.0.100
                set end-ip 192.168.0.200
            next
        end
        set netmask 255.255.255.0
        set default-gateway 192.168.0.1
    next
end
diagnose endpoint-controller status
diagnose endpoint-controller get-event-log
diagnose endpoint-controller-agent status
diagnose endpoint-controller-agent test-connectivity
Estos comandos permiten consultar el estado del controlador de endpoints, verificar registros de eventos y probar conectividad entre EMS y los agentes FortiClient. Interpretar la salida ayuda a identificar problemas de comunicación, fallos en aplicación de políticas o errores en sincronización.
Buenas prácticas y checklist final
- Definir claramente criterios para creación de reglas y grupos, asegurando coherencia y escalabilidad.
- Establecer prioridades explícitas para evitar solapamientos y conflictos entre políticas.
- Realizar pruebas graduales de habilitación de reglas para minimizar impactos operativos.
- Documentar cada configuración y cambio para asegurar trazabilidad y facilitar auditorías.
- Monitorear constantemente el estado de la sincronización entre EMS y agentes.
- Mantener actualizados tanto el EMS como los agentes FortiClient para aprovechar mejoras y corrección de vulnerabilidades.
- Ejecutar revisiones periódicas para eliminar reglas y grupos obsoletos y optimizar la gestión.