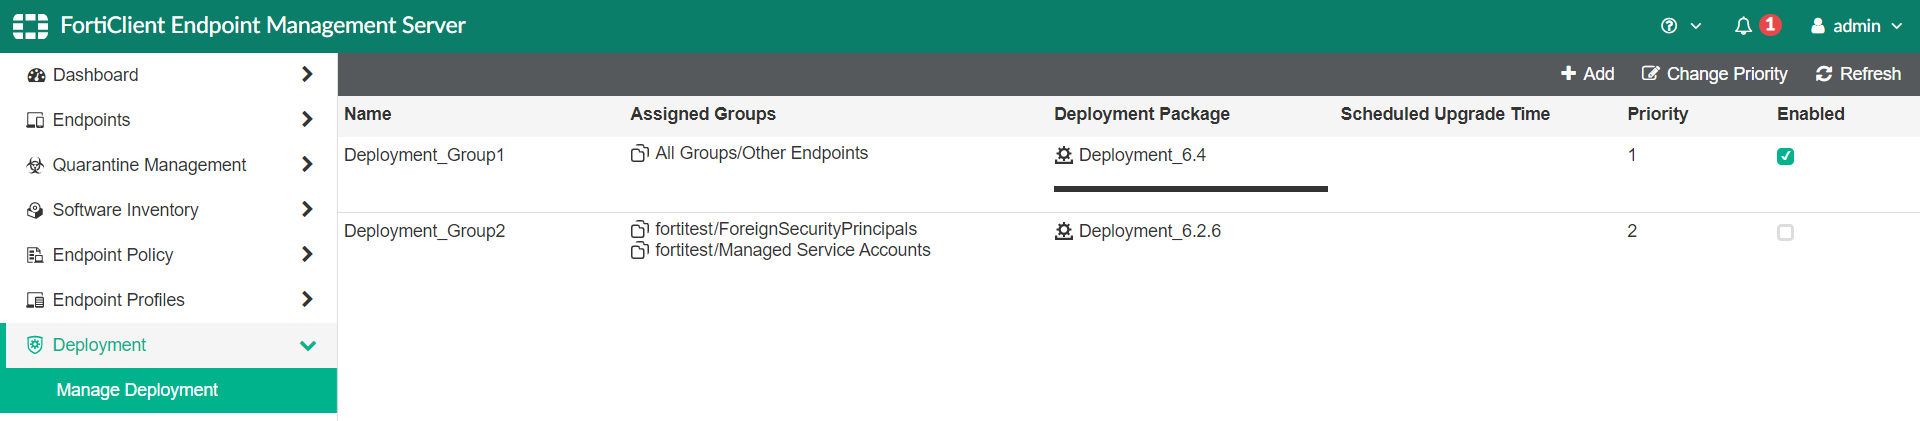
Contexto y objetivo de la configuración
En entornos empresariales distribuidos es fundamental automatizar y centralizar el despliegue de los endpoints de seguridad para mantener la integridad y actualización constante de las máquinas clientes. Fortinet ofrece una solución robusta mediante FortiClient Endpoint Management Server (EMS) que permite gestionar grupos de endpoints y asignar paquetes de despliegue según criterios predefinidos. La configuración de Deployment Groups provee un mecanismo para organizar distintos conjuntos de endpoints, asignándoles políticas y paquetes de actualización de manera dinámica y segura.
Arquitectura y flujo de tráfico
El servidor FortiClient EMS actúa como punto central de gestión donde se definen grupos de endpoints y se asignan paquetes de despliegue. Cada endpoint cliente se comunica con EMS para recibir las políticas y paquetes asignados, generalmente mediante tráfico cifrado sobre HTTPS o TLS. El flujo básico es:
- El servidor FortiClient EMS autentica y organiza los endpoints en grupos específicos mediante atributos de Active Directory o asignaciones manuales.
- Los clientes consultan periódicamente al servidor EMS para verificar si existe un nuevo paquete o actualización programada.
- Se aplica la política de despliegue acorde al grupo asignado, lo que puede incluir instalación, actualización o reaplicación de software agent.
- El servidor registra el estado y despliegue para monitorización y auditoría.
Campos principales y parámetros críticos
Los parámetros que definen la efectividad y control dentro de Deployment Groups incluyen:
- Name: Identificador único del grupo de despliegue para facilitar su administración.
- Assigned Groups: Grupos de endpoints o usuarios que serán gestionados por este grupo, pueden incluir grupos de Active Directory como «ForeignSecurityPrincipals» o grupos propios de EMS.
- Deployment Package: Versión específica del paquete que será desplegada a los endpoints del grupo. Este paquete contiene configuraciones, firmas y versiones de software que se aplicarán.
- Scheduled Upgrade Time: Configuración temporal que determina cuándo se realizará la actualización automática en los endpoints, permitiendo minimizar impacto y planificar ventanas de mantenimiento.
- Priority: Orden de preferencia en caso de que un endpoint pertenezca a varios grupos. El grupo con mayor prioridad (valor numérico menor) tendrá precedencia.
- Enabled: Estado activo o inactivo del grupo de despliegue que permite activar o desactivar la aplicación del paquete.
Compatibilidad de versiones y modelos
FortiClient EMS y sus paquetes de despliegue deben cuidarse para ser compatibles con los diferentes sistemas operativos y versiones de FortiClient instaladas en los endpoints. Las versiones de paquete como 7.4.x,7.6.x o 7.4.x,7.6.x.6 indican la versión de software agente incluida para el despliegue. Es fundamental asegurar que el EMS y FortiClient estén sincronizados en versiones compatibles para evitar fallos de actualización o incompatibilidades.
Además, la plataforma EMS debe estar ejecutándose sobre hardware y sistema operativo soportados por Fortinet para garantizar estabilidad y rendimiento óptimos, incluyendo soporte para integraciones con servicios externos como Active Directory.
Escenarios de uso recomendados
La configuración de Deployment Groups es ideal para los siguientes casos:
- Organizar endpoints por unidades de negocio, ubicación geográfica o niveles de seguridad dentro de la infraestructura.
- Implantar actualizaciones escalonadas para grupos definidos, evitando impactos simultáneos en toda la infraestructura.
- Gestionar servidores o estaciones de trabajo con diferentes perfiles de seguridad y requerimientos de software específicos.
- Ejecutar mantenimiento programado en horarios específicos para minimizar interrupciones productivas.
- Gestionar endpoints importados dinámicamente desde Active Directory, automatizando su inclusión en grupos de despliegue.
Riesgos, errores frecuentes y cómo evitarlos
Entre los riesgos más comunes al implementar esta configuración están:
- Conflictos por prioridad mal asignada: endpoints que pertenecen a varios grupos pueden recibir configuraciones incorrectas si no se establece la prioridad adecuadamente. Es recomendable revisar y planificar la jerarquía de prioridades.
- Paquetes obsoletos o incompatibles: desplegar versiones antiguas del paquete puede conllevar fallos o vulnerabilidades. Mantener actualizados y probados los paquetes antes de asignarlos.
- Grupos no sincronizados: asignar grupos de Active Directory que ya no existen o con permisos erróneos puede bloquear la correcta aplicación.
- Falta de habilitación del grupo: olvidar activar el grupo impide el despliegue, una revisión periódica del estado es aconsejable.
- Errores en horario: configuraciones de actualización con horas incorrectas pueden causar interrupciones o conflictos en producción.
Comandos de CLI útiles para diagnóstico
config endpoint-control deployment-group
    edit "Deployment_Group1"
        set groups "All Groups/Other Endpoints"
        set package "Deployment_6.4"
        set priority 1
        set status enable
    next
    edit "Deployment_Group2"
        set groups "fortitest/ForeignSecurityPrincipals" "fortitest/Managed Service Accounts"
        set package "Deployment_6.2.6"
        set priority 2
        set status disable
    next
end
execute endpoint-control deployment-group list
execute endpoint-control deployment-group info
execute endpoint-control status
Los comandos anteriores permiten configurar nuevos grupos o modificar existentes, listar todos los grupos configurados y obtener detalles específicos de un Deployment Group. Con execute endpoint-control status se revisa el estado global del servicio EMS y si los despliegues están activos y funcionando.
Buenas prácticas y checklist final
- Validar que cada Deployment Package esté probado y certificado para la versión de FortiClient en uso.
- Asignar grupos claros y acordes a la estructura organizacional para evitar solapamientos.
- Configurar prioridades según criticidad y jerarquía de grupos para prevenir conflictos.
- Planificar las ventanas de actualización para minimizar impactos en usuarios finales.
- Monitorear periódicamente logs y estado de despliegues a través de CLI y GUI para detectar fallos tempranos.
- Automatizar sincronización con Active Directory para reducir errores manuales en asignación de grupos.
- Habilitar solo los grupos que estén listas para producción y mantener documentada cualquier cambio en la configuración.
Dominar estas configuraciones y procedimientos permite a los administradores de red y seguridad operar FortiClient EMS con máxima eficacia, garantizando protección actualizada y gestión centralizada fiable.