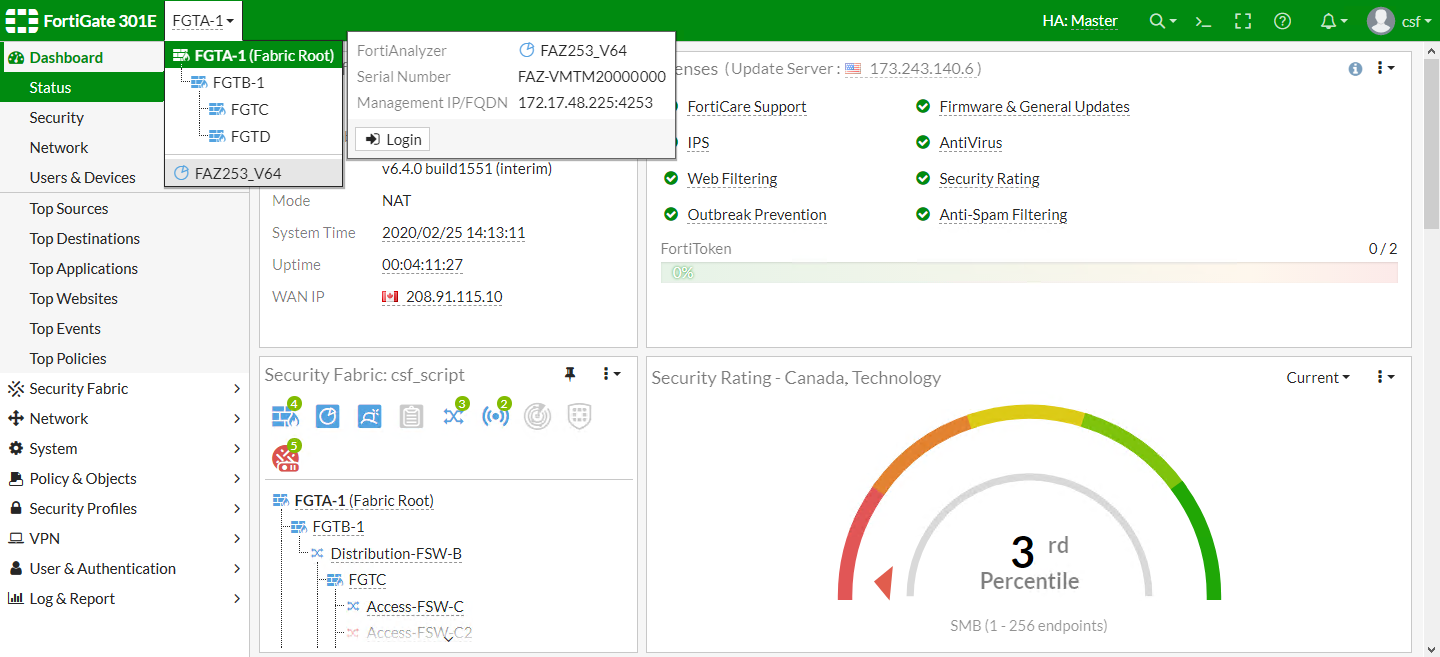
La configuración presentada corresponde a una plataforma FortiGate 301E integrada dentro de un Security Fabric, utilizando FortiAnalyzer para la gestión y monitoreo centralizado. Este tipo de configuración es fundamental en entornos empresariales donde se requiere una visibilidad avanzada y coordinación entre múltiples dispositivos de seguridad para mejorar la protección y gestión de la red.
Campos principales
En este tipo de configuración destacan varios elementos clave que determinan la eficacia y la administración del sistema:
- Host Manager (FGTA-1 y otros nodos): Representa la jerarquía o árboles de dispositivos que conforman el Security Fabric. Permite visualizar y administrar de forma centralizada los dispositivos conectados entre sí.
- Versión de firmware (v6.4.0 build1551): Es crucial conocer la versión de FortiOS para entender qué funcionalidades están disponibles, su estabilidad y el soporte que se puede esperar del fabricante.
- Uptime y System Time: Proporcionan información sobre el tiempo que lleva operando el dispositivo y la hora configurada, datos vitales para correlacionar eventos y análisis forenses.
- Dirección IP WAN: Indica la IP pública asignada para acceso externo, fundamental para políticas NAT, VPN o gestión remota.
- FortiToken: Representa el uso de tokens para la autenticación de usuarios, mostrando el porcentaje de tokens activos o utilizados, importante para la gestión de acceso seguro.
- Security Fabric Tree: Visualización que muestra la relación y el estado de los dispositivos que forman parte del fabric, facilitando la detección rápida de problemas o configuraciones erróneas.
- Security Rating: Indicador que refleja una evaluación global de la seguridad del entorno, ayudando a los administradores a priorizar acciones correctivas.
Compatibilidad de versiones y modelos
La funcionalidad de gestión centralizada y visualización de Security Fabric con FortiAnalyzer suele estar disponible a partir de FortiOS 7.4.x,7.6.x y se ha mejorado progresivamente en versiones posteriores incluyendo la 7.4.x,7.6.x y la 7.x. Estas versiones introducen mejoras en la interfaz, soporte de modelos y servicios de análisis avanzados.
En cuanto a hardware, la integración mostrada es típicamente compatible con FortiGate de gama media y alta, como la serie 200E,F,G y superiores. Los modelos de rango empresarial y de datacenter pueden soportar funcionalidades adicionales como análisis de tráfico más detallados y mayor capacidad de logs.
Limitaciones comunes se encuentran en modelos más pequeños o antiguos, que pueden no soportar la gestión mediante Security Fabric o carecer de capacidad para integrarse con FortiAnalyzer, además de presentar interfaces administrativas limitadas. Cambios de la interfaz CLI y nombres de parámetros también se han dado en actualizaciones importantes, por lo que es recomendado revisar la documentación correspondiente a la versión del firmware.
Escenarios de uso y recomendaciones
Este tipo de configuración es útil en entornos corporativos con múltiples FortiGate distribuidos que necesitan ser gestionados y monitoreados desde un único punto, proporcionando visibilidad integral sobre el estado de la red y la seguridad.
Por ejemplo, en organizaciones con plantas remotas o sucursales, esta plataforma permite configurar políticas de seguridad coherentes y obtener alertas rápidas sobre incidentes de seguridad. La combinación con FortiTokens fortalece la autenticación multifactor para accesos remotos.
Si la configuración se realiza incorrectamente, pueden surgir problemas como la pérdida de sincronización en la información del fabric, errores en políticas distribuidas o incluso interrupciones en la autenticación de usuarios remotos. Fortinet recomienda asegurar una correcta sincronización de tiempo, configuraciones de red adecuadas para comunicaciones seguras entre dispositivos y actualizaciones periódicas del firmware.
Comandos de CLI útiles para diagnóstico
get system status: Muestra panorama general del sistema, versión del firmware, uptime y dirección IP.diag debug enableydiag debug application fnsysctl -1: Permite observar eventos del sistema para detectar problemas.execute log filter category security-rating: Filtra logs relacionados con el rating de seguridad para análisis.diag sys top: Revisa los procesos activos y uso de CPU en el FortiGate.get user fortitoken status: Consulta el estado y uso de FortiTokens configurados para MFA.diagnose securityfabric scan: Solicita un escaneo de topología para verificar estado del fabric.
Buenas prácticas de configuración
- Mantener actualizado el firmware a versiones soportadas para asegurar compatibilidad y seguridad.
- Configurar correctamente la sincronización horaria (NTP) en todos los dispositivos del fabric para evitar inconsistencias en logs y reportes.
- Definir políticas claras y coherentes en todos los nodos para garantizar consistencia en la aplicación de seguridad.
- Utilizar FortiToken o métodos de autenticación multifactor para accesos remotos y administración sensitive.
- Monitorear periódicamente los ratings de seguridad para detectar vulnerabilidades y malas configuraciones.
- Documentar la topología y configuraciones aplicadas para facilitar mantenimientos y auditorías.
- Evitar configuraciones manuales contradictorias e investigar alertas del fabric en cuanto aparecen para evitar brechas de seguridad.