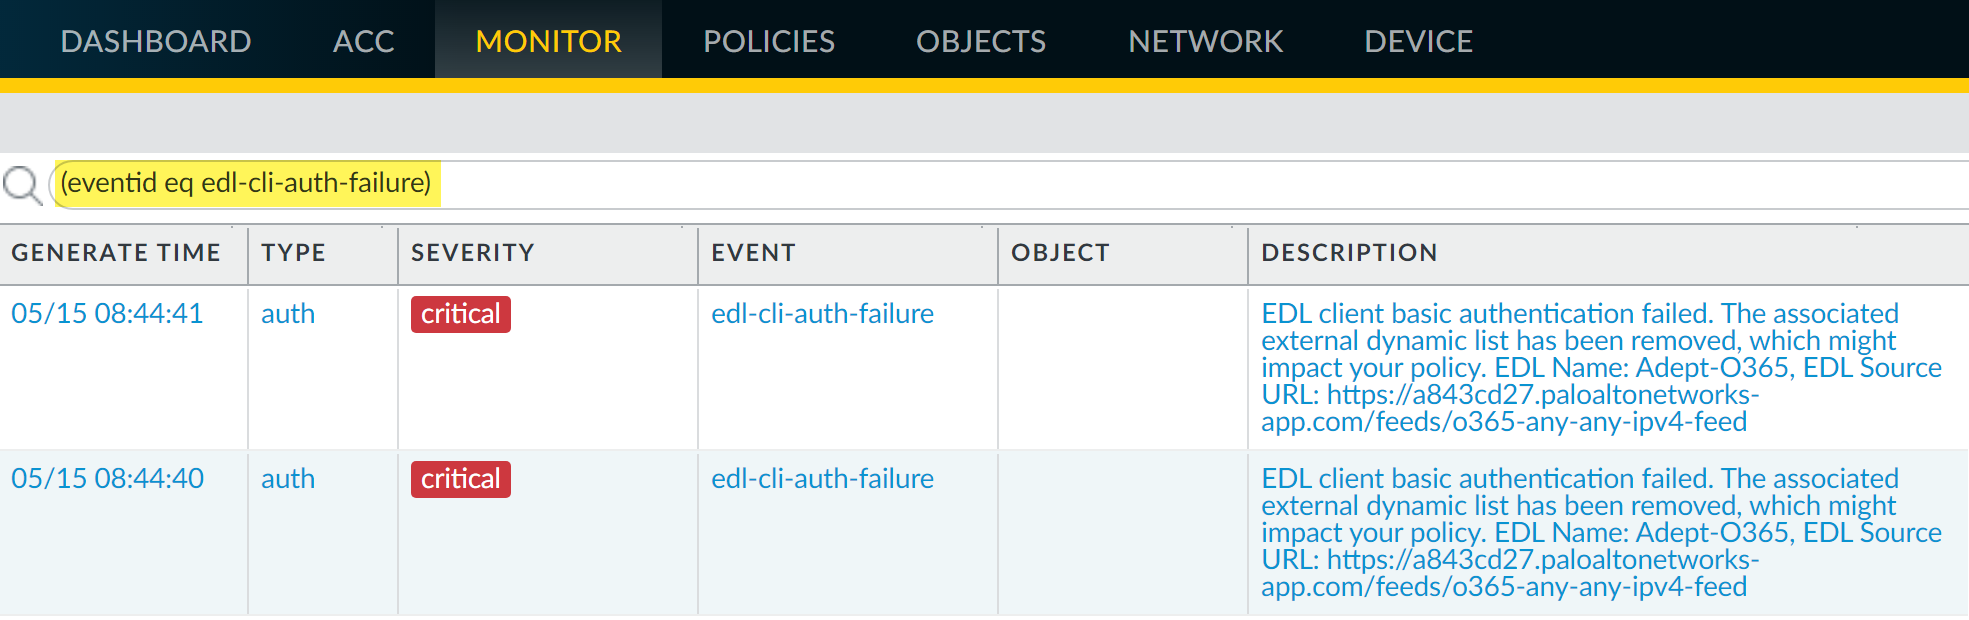
En entornos de seguridad Palo Alto Networks, la gestión de las Listas Dinámicas Externas (EDL, External Dynamic Lists) es crucial para mantener una política actualizada y efectiva. La configuración relacionada con EDL permite importar direcciones IP o URLs desde fuentes externas. Sin embargo, es común enfrentar errores que afectan esta funcionalidad, como edl-cli-auth–failure, un problema que indica fallos en la autenticación básica del cliente al intentar obtener el contenido de la lista externa. Este error puede llevar a la eliminación automática de la lista dinámica asociada, causando impactos negativos en la aplicabilidad de las políticas de seguridad.
Campos principales
- eventid: Identificador del evento, por ejemplo, edl-cli-auth-failure, que indica el fallo específico en la autenticación del cliente CLI para EDL.
- GENERATE TIME: Registro temporal del evento que permite correlacionar el momento exacto del fallo.
- TYPE: Clasificación del evento, usualmente auth para errores relacionados con la autenticación.
- SEVERITY: Nivel de criticidad del error, en este caso critical, indicando la necesidad de atención inmediata.
- EVENT: Nombre del evento ocurrido, coincidente con el eventid.
- DESCRIPTION: Texto explicativo que detalla que la autenticación básica falló y que la lista dinámica externa relacionada fue removida, afectando la política. Además, indica el nombre de la EDL y la URL fuente desde donde se intentó obtener la lista.
- OBJECT: Puede indicar el objeto o recurso afectado, aunque en este caso aparece vacío.
Compatibilidad de versiones y modelos
Los problemas de edl-cli-auth-failure se encuentran comúnmente en versiones de firmware PAN-OS que soportan la gestión avanzada de EDL, típicamente desde PAN-OS 8.0 en adelante. La funcionalidad de EDL se mantiene y mejora en versiones posteriores, incluyendo las series 9.x y 10.x. En cuanto a modelos, esta característica está disponible en la mayoría de los dispositivos Palo Alto Networks, incluyendo las familias PA-220, PA-820, PA-3050, PA-5250 y modelos de la serie PA-7000 para data center, dado que la gestión de listas dinámicas es una función transversal al sistema operativo y licencia.
Es importante destacar que el manejo de errores de autenticación para EDL puede variar según el nivel de firmware y que algunas versiones podrían carecer de mejoras específicas en reporte o reintento que sí tienen las versiones más recientes. Por ello, se recomienda siempre utilizar una versión PAN-OS compatible y actualizada.
Escenarios de uso y recomendaciones
Las EDL son muy usadas para incorporar dinámicamente IPs o dominios sospechosos o confiables obtenidos de fuentes externas, facilitando la actualización de políticas sin necesidad de intervención manual frecuente. Un escenario habitual es la integración con proveedores de listas personalizadas o feeds de seguridad como los de Microsoft 365 (Own-EDL o Adept-O365, por ejemplo).
El error de autenticación ocurre cuando el firewall no puede validar correctamente las credenciales o el método de acceso al feed hospedado en una URL segura HTTPS, sea por credenciales incorrectas, certificados no confiables o problemas de red. Esto provoca la eliminación automática de la lista para evitar el uso de datos desactualizados o corruptos en las políticas de seguridad.
Esta situación puede derivar en riesgos porque las reglas de seguridad basadas en la EDL pierden efectividad momentáneamente, exponiendo a la red a activos o amenazas mal clasificadas. Por lo tanto, es fundamental monitorear y solucionar rápidamente fallos de autenticación para EDL, ajustando credenciales, certificados o conectividad.
Comandos de CLI útiles para diagnóstico
show log system direction equal backward subtype equal edl: Para consultar eventos relacionados con EDL y detectar fallos recientes.show edl all: Muestra todas las listas dinámicas externas configuradas junto con su estado actual.request edl fetch name [nombre_edl]: Fuerza una actualización manual de la EDL específica para confirmar conectividad y autenticación.test security-policy-match source x.x.x.x destination y.y.y.y protocol tcp port 80: Para validar el comportamiento de las políticas relacionadas con EDL tras su actualización.show system log | match edl-cli-auth-failure: Filtrar específicamente los errores de autenticación del cliente EDL para su análisis detallado.
Buenas prácticas de configuración
- Utilizar URLs con certificados válidos que sean reconocidos por el firewall para evitar rechazos en la capa TLS durante la autenticación.
- Asegurar que las credenciales utilizadas (si aplica autenticación básica) estén actualizadas y almacenadas correctamente en los parámetros del perfil de EDL.
- Configurar alertas de monitoreo para detectar fallos de autenticación tempranamente mediante Syslog o SNMP.
- Probar periódicamente la actualización manual de EDL para comprobar su correcta descarga y aplicación.
- Evitar dependencias críticas de políticas en EDL no-verificadas o de fuentes poco confiables para reducir impactos.
- Mantener el PAN-OS actualizado con parches que mejoren la estabilidad y manejo de errores en EDL.