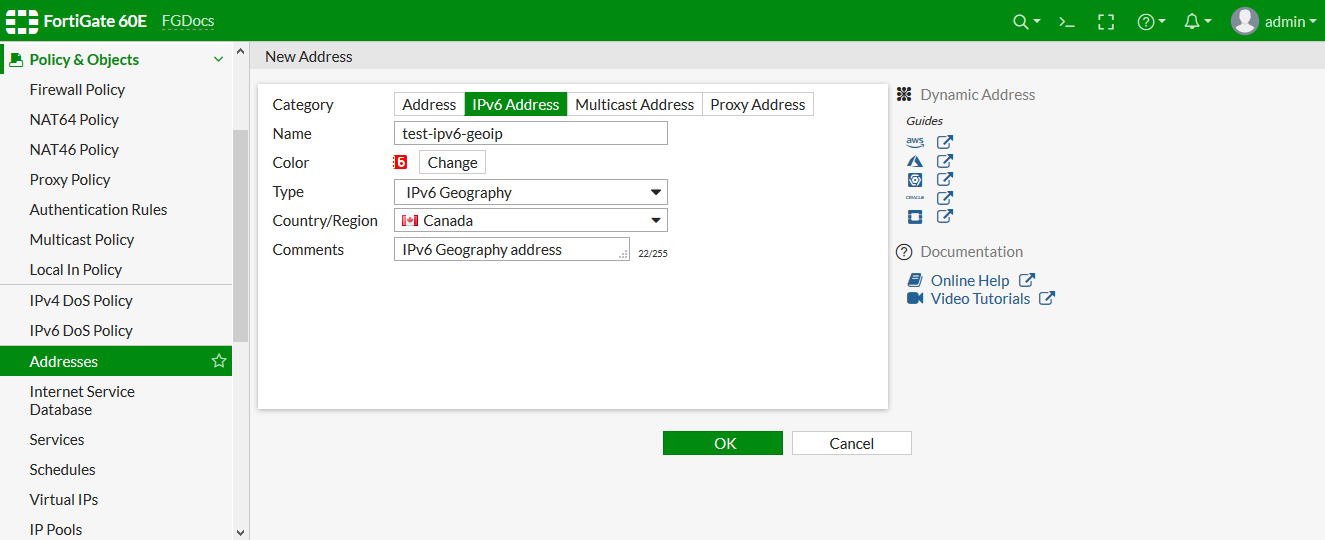
La configuración de direcciones IPv6 geográficas en dispositivos FortiGate es una funcionalidad avanzada que permite segmentar y controlar el tráfico basado en la ubicación geográfica de las direcciones IP. Este tipo de configuración se utiliza principalmente para políticas de seguridad y firewall, donde se requiere restringir o permitir el acceso a la red según el país o región de origen del tráfico IPv6. Es especialmente útil para redes que manejan múltiples geografías o para cumplir regulaciones específicas de acceso por región.
Campos principales
A continuación se detallan los campos más relevantes en la configuración de una dirección IPv6 geográfica:
- Categoría: Define el tipo de dirección que se está creando. En este caso, se selecciona «IPv6 Address» para especificar direcciones IPv6, diferenciándola de otras opciones como direcciones IPv4, multidifusión o proxy.
- Nombre: Es un identificador único para esta dirección geográfica. Facilita la referencia en políticas y objetos posteriores. Usar nombres descriptivos es recomendable para una mejor gestión.
- Color: Permite asignar un color visual para identificar rápidamente el objeto en la interfaz gráfica. No tiene impacto en la funcionalidad, pero mejora la organización visual.
- Tipo: En este caso se escoge «IPv6 Geography», que indica que la dirección o rango está basado en una segmentación geográfica, es decir, por país o región.
- País/Región: Despliega una lista para seleccionar la ubicación geográfica específica que corresponde a la dirección IPv6. Por ejemplo, seleccionar «Canadá» hará que este objeto incluya todas las direcciones IPv6 asignadas a Canadá según la base de datos geográfica del dispositivo.
- Comentarios: Campo opcional para añadir anotaciones o descripciones extras sobre la finalidad de la dirección o su uso.
Activar y configurar adecuadamente estos campos impacta directamente en cómo el firewall procesará el tráfico entrante y saliente para aplicar políticas específicas según la procedencia, ayudando a reforzar la seguridad y cumplimiento normativo.
Compatibilidad de versiones y modelos
La funcionalidad de direcciones geográficas IPv6 está disponible en las versiones de firmware FortiOS a partir de 7.4.x,7.6.x en adelante, con mejoras y soporte más robusto en versiones 7.4.x,7.6.x, 7.0 y 7.2. Las versiones más recientes incorporan actualización automática de las bases de datos geográficas y mejor integración con otros módulos de seguridad.
Esta configuración se encuentra principalmente en dispositivos FortiGate de gama media y alta, diseñados para soportar entornos empresariales y de sucursal con necesidades de segmentación geográfica avanzada. Equipos de gama baja o modelos para pequeñas oficinas suelen tener una funcionalidad limitada o no soportar completamente esta capacidad debido a restricciones de hardware o licenciamiento.
En versiones antiguas pueden faltar opciones como el desplegable de selección de país o puede requerirse la actualización manual de las bases geográficas. Asimismo, algunos parámetros pueden haber cambiado de nombre o estructura entre versiones mayores, siendo esencial revisar la documentación oficial para migraciones o actualizaciones.
Escenarios de uso y recomendaciones
Un escenario común para la configuración de direcciones IPv6 geográficas es la implementación de políticas que bloqueen o permitan tráfico procedente de países específicos por motivos de seguridad o cumplimiento legal. Por ejemplo, una empresa que desea bloquear el acceso a servidores sensibles desde determinados países donde no tiene operaciones.
Otro caso es para cumplir políticas de geoblocking en redes de contenido o aplicaciones online, restringiendo la difusión según región.
Si la configuración se realiza incorrectamente, puede causar bloqueos inesperados o permitir accesos no deseados, comprometiendo la seguridad o la usabilidad. Se debe validar que la base de datos geográfica esté actualizada y que las políticas se prueben en entornos controlados antes de la puesta en producción.
Fortinet recomienda mantener actualizado el firmware y las bases de datos geográficas, y utilizar configuraciones de respaldo y testing previo para asegurar la efectividad y evitar interrupciones.
Comandos de CLI útiles para diagnóstico
show firewall address: Muestra todas las direcciones configuradas, incluyendo las IPv6 geográficas.diagnose firewall iprope lookup: Permite verificar cómo procesa el firewall una dirección IPv6 y qué política aplica.execute log filter field addr6yexecute log display: Filtra los logs de firewall por una dirección IPv6 para analizar eventos relacionados.config firewall addressyedit <nombre_objeto>: Permite modificar o consultar la configuración detallada desde CLI.diagnose debug enablejunto condiagnose debug flow trace start 100: Para trazar y analizar el flujo de paquetes, útil para depurar problemas con políticas basadas en direcciones IPv6 geográficas.
Buenas prácticas de configuración
- Utilizar nombres descriptivos y consistentes para facilitar la administración y la trazabilidad.
- Validar que la base de datos geográfica esté actualizada mediante el soporte Fortinet y siguiendo las recomendaciones de actualización.
- Probar siempre las políticas en entornos de laboratorio o segmentos controlados para evitar bloqueos accidentales.
- Combinar direcciones IPv6 geográficas con otras características de seguridad, como inspección profunda y autenticación de usuarios.
- Documentar y comentar cada objeto para facilitar revisiones futuras y auditorías.
- Evitar configuraciones demasiado restrictivas que puedan afectar el acceso legítimo de usuarios o servicios.
- Monitorear el tráfico y logs relacionados para detectar anomalías y ajustar las configuraciones según sea necesario.
- Mantener actualizado el firmware del equipo para contar con las últimas mejoras y correcciones del módulo de geosegmentación.