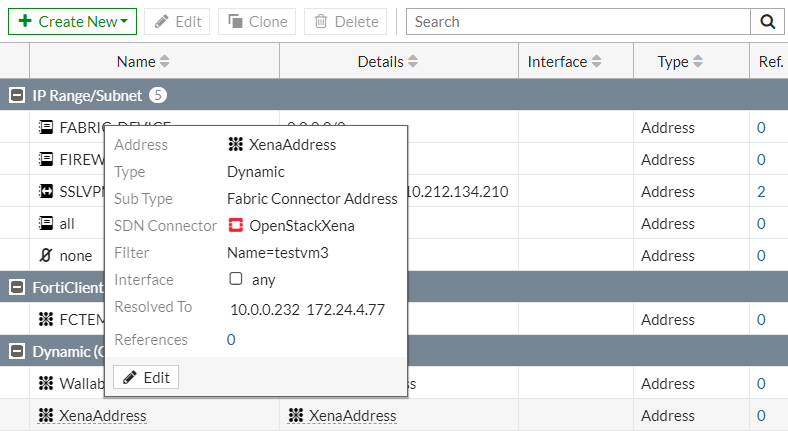
En entornos de redes modernas, la integración de dispositivos y servicios SDN (Software Defined Networking) es esencial para una gestión flexible y dinámica. La configuración analizada corresponde a una dirección dinámica tipo XenaAddress en FortiGate, que se utiliza para definir objetos de dirección vinculados a conectores de red SDN como OpenStack con XenaFabric. Este tipo de configuración permite a FortiGate resolver automáticamente direcciones IP de dispositivos en una infraestructura virtualizada o de nube, facilitando la creación de políticas y reglas de seguridad adaptadas a entornos cambiantes.
Campos principales
- Address: Nombre o identificador del objeto de dirección dentro de FortiGate. Sirve para referenciar este conjunto de IPs dentro de políticas y reglas.
- Type: Indica que la dirección es Dynamic. Esto significa que no es una IP fija sino que se actualizará automáticamente según la información de la red SDN.
- Sub Type: En este caso es Fabric Connector Address. Especifica que la dirección dinámica está basada en una conexión de fabric SDN, lo que permite integrar FortiGate con orquestadores de nube o virtualización.
- SDN Connector: Identifica el conector SDN vinculado. Aquí es OpenStackXena, lo que indica integración con OpenStack para la obtención dinámica de IPs de instancias o nodos virtuales.
- Filter: Un filtro aplicado para delimitar las direcciones IP que se incluyen. En este caso,
Name=testvm3sugiere que sólo las IPs del objeto que cumplen con este filtro (ej. nombre de máquina virtual) serán consideradas. - Interface: Aquí está desmarcado, indicando que se aplica a cualquier interfaz o no está restringido a una interfaz física o virtual.
- Resolved To: Lista de direcciones IP actuales que el objeto ha resuelto dinámicamente en ese momento. Esto implica que el FortiGate está recopilando datos de red actualizados del SDN Connector para esta dirección.
- References: Cantidad de políticas o configuraciones que utilizan este objeto como referencia.
Compatibilidad de versiones y modelos
La funcionalidad de direcciones dinámicas basadas en conectores SDN, como el fabric connector XenaAddress, está disponible en FortiOS a partir de versiones intermedias, especialmente desde la serie 7.4.x,7.6.x en adelante. Las versiones más recientes, como 7.0 y 7.2, ofrecen mejoras en estabilidad y soporte para más fabric connectors y filtros personalizados.
Este tipo de configuración está orientada principalmente a dispositivos FortiGate de gama media y alta que forman parte de redes virtualizadas o de grandes centros de datos. También puede encontrarse en dispositivos de sucursales con capacidades de integración SDN, pero menos frecuentemente en modelos de entrada o muy antiguos, donde las funcionalidades dinámicas suelen ser limitadas o inexistentes.
Entre las limitaciones típicas están: la dependencia de firmwares recientes para soporte completo del conector OpenStackXena; cambios en el nombre o estructura de campos entre versiones mayores; y la necesidad de configurar adecuadamente la conectividad con el fabric connector para evitar problemas de resolución IP o sincronización.
Escenarios de uso y recomendaciones
Este tipo de configuración se aplica en políticas de seguridad en donde los endpoints de la red cambian constantemente, como en ambientes de nube privada o pública gestionados con OpenStack y XenaFabric. Permite que las reglas de firewall o segmentación se adapten automáticamente al inventario de máquinas virtuales sin necesidad de actualizaciones manuales.
Si la configuración es incorrecta —por ejemplo, si el filtro no coincide con los nombres de máquinas o el conector SDN no se configura correctamente—, FortiGate podría no resolver direcciones o bloquear tráfico legítimo, generando interrupciones en servicios críticos. Por ello, es fundamental validar la conexión con el backend SDN y probar la resolución IP antes de poner en producción estas direcciones dinámicas.
Fortinet recomienda siempre mantener actualizado el firmware del dispositivo para asegurar soporte completo del fabric connector, además de utilizar filtros específicos para limitar el rango de IPs dinámicas y minimizar riesgos potenciales.
Comandos de CLI útiles para diagnóstico
show firewall address <nombre_objeto>: Visualiza la configuración actual del objeto de dirección, incluyendo detalles dinámicos.diagnose firewall ippool list: Permite ver las asociaciones de IPs asignadas dinámicamente, útil para entender qué IPs están en uso.diagnose debug enableydiagnose debug application sdwan 255: Activa el debug para revisar problemas de enlace y sincronización con fabric connectors.get system fabric-connector status: Muestra el estado de integración con conectores SDN instalados.execute ping <IP_resolved>: Prueba conectividad hacia las direcciones IP que se resolvieron dinámicamente.
Buenas prácticas de configuración
- Actualizar regularmente FortiOS para mantener soporte completo para fabric connectors y evitar vulnerabilidades.
- Utilizar filtros precisos al definir direcciones dinámicas para limitar la superficie de exposición y evitar incluir dispositivos no deseados.
- Probar la conectividad y resolución de IP tanto en CLI como en GUI antes de aplicar cambios en políticas de producción.
- Documentar y versionar configuraciones para revertir ante posibles fallos relacionados con direcciones dinámicas.
- Monitorizar logs y estadísticas del fabric connector para detectar problemas de sincronización o cambios no previstos en la red SDN.
- Evitar usar interfaces genéricas cuando no es necesario para limitar el alcance de las políticas asociadas.