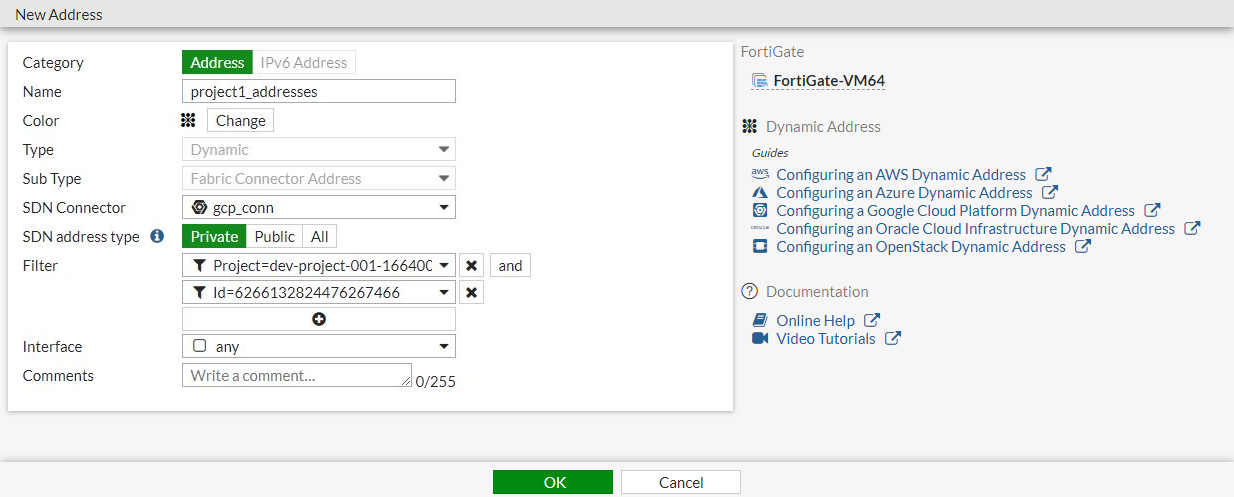
En entornos modernos de redes empresariales y cloud híbrido, la integración de equipos de seguridad como FortiGate con plataformas cloud y SDN (Software Defined Networking) resulta fundamental. Una configuración común para simplificar la gestión de direcciones IP cambiantes es el uso de direcciones dinámicas, que permiten a un FortiGate adaptarse automáticamente a cambios en las IPs asignadas por la nube. Este tipo de configuración resuelve problemas típicos de sincronización y mantenimiento de reglas de firewall o políticas que dependen de las direcciones IP en entornos como Google Cloud Platform, AWS o Azure, otorgando mayor flexibilidad y automatización.
Campos principales
- Categoría: Define si se está creando una dirección IPv4 o IPv6. Esta opción es clave para asegurar la correcta interpretación del rango o IP configurada.
- Nombre: Identificador único para la dirección dinámica dentro del FortiGate. Este nombre se usará para referenciar esta dirección en políticas y reglas.
- Color: Marca visual que ayuda a organizar y diferenciar objetos en la interfaz gráfica, aunque no afecta directamente al funcionamiento.
- Tipo: Seleccionado como «Dynamic», indica que la dirección no es estática sino que se obtendrá o actualizará automáticamente desde una fuente externa.
- Sub Tipo: En este caso, «Fabric Connector Address» indica que la dirección dinámica proviene de un conector de integración con ecosistemas cloud o SDN, permitiendo la gestión unificada.
- SDN Connector: Lista desplegable que permite seleccionar el conector configurado para la plataforma cloud específica (p. ej. gcp_conn para Google Cloud Platform). Cada conector extrae información de dirección IP en tiempo real.
- SDN Address Type: Puedes especificar si la dirección es privada, pública o ambas para matchear mejor la realidad de la infraestructura cloud y modular con precisión las reglas de tráfico.
- Filtro: Aquí se aplican criterios de filtrado para delimitar qué direcciones específicas dentro del conector SDN deben considerarse. Esto es importante para segmentar proyectos o instancias concretas y no aplicar reglas genéricas a todo el pool.
- Interfaz: Definición opcional para forzar que la dirección dinámica se aplique sólo sobre una interfaz física o virtual determinada, mejor control de tráfico y seguridad.
- Comentarios: Campo para agregar anotaciones, como detalles del propósito o mantenimiento, que facilitan la administración.
Compatibilidad de versiones y modelos
La funcionalidad de direcciones dinámicas integradas con conectores SDN suele estar disponible a partir de FortiOS 7.4.x,7.6.x, consolidándose y mejorando en versiones 7.4.x,7.6.x, 7.0 y 7.2. Estas versiones incluyen soporte nativo para integraciones con varios proveedores cloud como Google Cloud, AWS, Azure y plataformas OpenStack, facilitando la gestión automatizada.
Los modelos FortiGate de gama media a alta (que soportan capacidades avanzadas de virtualización y gestión SDN) son los que habitualmente implementan estas configuraciones. Los equipos orientados a sucursales pequeñas o modelos de bajo rendimiento pueden carecer de esta integración o presentan limitaciones en la gestión de conectores y objetos dinámicos.
Es común que en versiones más antiguas la interfaz de configuración sea diferente, con parámetros con nombres desactualizados o ausencia de GUI para algunas opciones. También conviene destacar que ciertos parámetros de filtrado y tipos de direcciones pueden variar en disponibilidad según el modelo y licencia instalada en el FortiGate.
Escenarios de uso y recomendaciones
- Ambientes Cloud Híbridos: Cuando una empresa tiene infraestructura en Google Cloud o Azure y quiere que su FortiGate gestione el tráfico usando direccionamiento actualizado automáticamente para evitar pérdidas o bloqueos por IPs cambiantes.
- Segmentación de Proyectos: Al usar filtros para identificar sólo un proyecto o instancia específica dentro del conector SDN, se garantiza una política de seguridad granular y limitada a recursos relevantes.
- Automatización de Políticas de Firewall: Asociar direcciones dinámicas a políticas evita la necesidad de reconfigurar reglas manualmente ante cambios de IPs públicas o privadas en la nube.
- Configuración incorrecta: Un filtro mal aplicado puede provocar que la dirección dinámica no se actualice o apunte a recursos equivocados, afectando accesibilidad o seguridad. Se recomienda probar con filtros sencillos e ir refinando.
- Recomendación del fabricante: Fortinet aconseja mantener actualizados tanto el firmware como los conectores SDN, usar filtros específicos y documentar bien cada objeto para un manejo ordenado y seguro.
Comandos de CLI útiles para diagnóstico
show firewall address <nombre_objeto>: Muestra la configuración detallada de la dirección dinámica.diagnose debug application sdwan 255: Para monitorear eventos relacionados con conectores SDN, útil para verificar actualizaciones de dirección.execute sdn-connector-test <nombre_conector>: Valida la conectividad y autenticación entre el FortiGate y la plataforma cloud configurada.get system performance top: Permite observar el impacto en recursos del procesamiento de objetos dinámicos, importante en equipos con carga alta.diagnose firewall address list: Enumera todas las direcciones configuradas y su estado, incluyendo direcciones dinámicas y asociadas.
Buenas prácticas de configuración
- Definir nombres descriptivos para las direcciones dinámicas, indicando proyecto y propósito.
- Utilizar filtros precisos y probados para limitar los objetos a sólo los necesarios.
- Actualizar regularmente el firmware FortiOS para aprovechar mejoras en integración SDN y seguridad.
- Evitar usar direcciones dinámicas sin validación previa, para no cargar políticas con objetos erróneos.
- Documentar cada configuración en comentarios para facilitar la comprensión futura y auditorías.
- Verificar el impacto en rendimiento y memoria, especialmente en dispositivos con alto volumen de conexiones.
- Planificar la integración con los equipos y nuevas versiones de conectores cloud para evitar incompatibilidades.