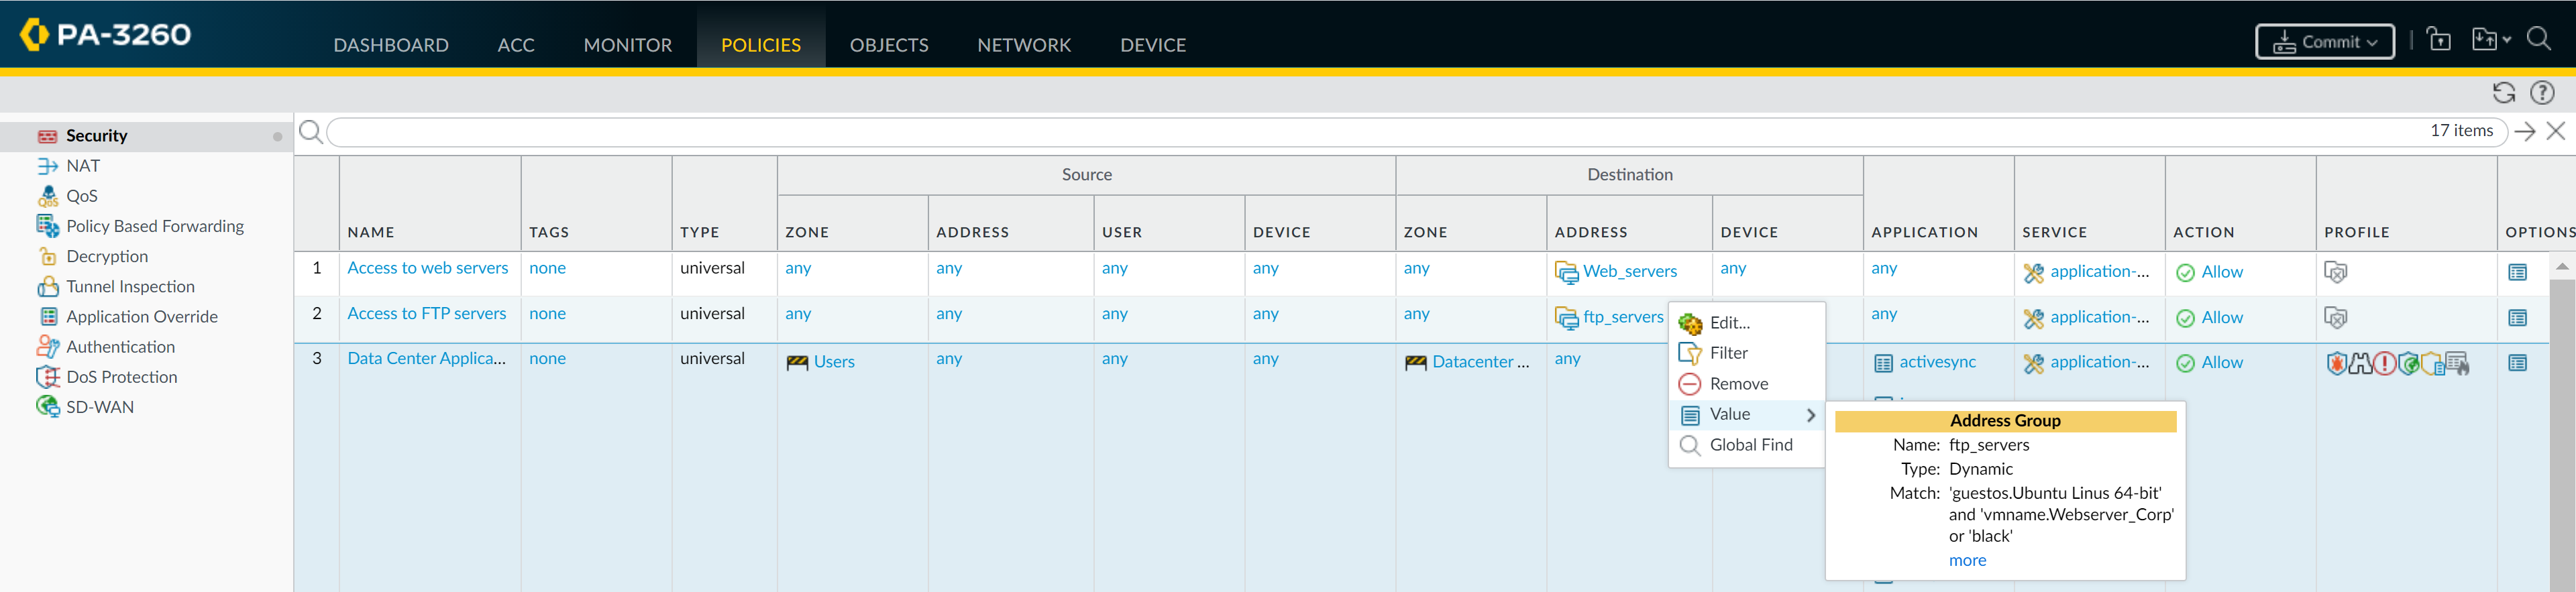
La configuración de grupos de direcciones dinámicos en dispositivos Palo Alto Networks es una solución clave para gestionar de forma eficiente políticas de seguridad que requieren adaptarse a entornos con direcciones en constante cambio. Esta funcionalidad permite crear objetos de tipo Address Group que se actualizan automáticamente basándose en criterios definidos, como atributos de máquina en Active Directory o VMware, facilitando un control granular y dinámico de accesos.
Campos principales
Al analizar esta configuración desde el punto de vista de una regla de seguridad en un firewall Palo Alto, podemos identificar los siguientes campos relevantes:
- NAME: Denomina la regla. Ejemplos identificados son «Access to web servers», «Access to FTP servers» y «Data Center Applications».
- TYPE: Define el tipo de regla. En estas políticas se observa «universal», lo que implica que aplica en todos los contextos.
- SOURCE ZONE y DESTINATION ZONE: Indican las zonas de red origen y destino respectivamente. Puede ser «any» o zonas específicas como «Users» o «Datacenter».
- SOURCE ADDRESS y DESTINATION ADDRESS: Las direcciones IP o grupos de direcciones involucrados. Notablemente, «ftp_servers» y «Web_servers» son grupos de direcciones dinámicos que se actualizan automáticamente con base en características específicas de los hosts.
- APPLICATION: La aplicación o protocolo permitido, por ejemplo «activesync» o «any» para permitir todo.
- SERVICE: Servicios o puertos permitidos. En la configuración se usa «application-default», respetando los puertos estándar del protocolo.
- ACTION: Define si el tráfico es permitido (Allow) o denegado.
- PROFILE: Contiene perfiles relacionados a amenazas y seguridad aplicados a la regla, visibles como iconos, pero no detallados en el listado.
Compatibilidad de versiones y modelos
La funcionalidad de grupos de direcciones dinámicos es soportada en la mayoría de versiones modernas del sistema operativo PAN-OS, generalmente desde la versión 7.x en adelante, con mejoras y nuevas opciones en versiones 8.x y superiores.
Este tipo de configuración es aplicable a diferentes modelos de la línea Palo Alto, desde dispositivos de la serie PA-220 y PA-3200 (como el PA-3260 mostrado) hasta modelos de gama alta destinados para centros de datos y proveedores de servicios.
Sin embargo, la eficiencia y el manejo de actualizaciones dinámicas pueden variar dependiendo de la capacidad del hardware y carga de trabajo, siendo recomendado en entornos que realmente requieran alta automatización de políticas basadas en atributos externos.
Escenarios de uso y recomendaciones
El uso de grupos de direcciones dinámicos es altamente recomendable en ambientes donde los servidores o equipos cambian frecuente o automáticamente sus IPs, como por ejemplo:
- Ambientes virtualizados con VMware, donde las máquinas virtuales pueden moverse o cambiar IPs.
- Integración con Active Directory u otros directorios, identificando equipos según atributos o grupos de usuarios.
- Centros de datos que requieren aplicar políticas específicas a conjuntos de servidores definidos lógicamente en lugar de estáticamente por IP.
El principal riesgo asociado es una configuración incorrecta o demasiado permisiva, que podría incluir máquinas no deseadas en el grupo dinámico, aumentando la superficie de ataque o el acceso no controlado. Por esto, es fundamental verificar los criterios de correspondencia que definen estos grupos (por ejemplo, ‘guestos.Ubuntu Linus 64-bit’ o etiquetas de VMware) y realizar pruebas de validación continua.
Comandos de CLI útiles para diagnóstico
show address-group name ftp_servers: Visualiza la configuración y miembros actuales del grupo dinámico «ftp_servers».show running security-policy | match ftp_servers: Busca reglas que utilicen este grupo, para evaluar su aplicación práctica.test group-membership address-group ftp_servers: Comando para validar qué direcciones están siendo incluidas dinámicamente en el grupo en el momento.show system logdb-quota: Para monitorizar logs y asegurar que la actividad relacionada a la actualización dinámica no esté causando problemas de rendimiento.debug address-group membership update: Utilizado con cuidado para diagnosticar la actualización de miembros en el grupo dinámico.
Buenas prácticas de configuración
- Definir criterios claros y específicos para los grupos dinámicos, usando atributos fiables y que no generen inclusiones erróneas.
- Combinar políticas con inspección profunda y perfiles de seguridad para mitigar posibles riesgos introducidos por dinámicas incorrectas.
- Realizar pruebas y auditorías periódicas para validar que los grupos se mantengan alineados con la intención de la política de seguridad.
- Controlar y limitar los permisos de edición sobre estos objetos para evitar cambios accidentales o no autorizados.
- Documentar adecuadamente los grupos y reglas asociadas para facilitar mantenimiento y futuras revisiones.