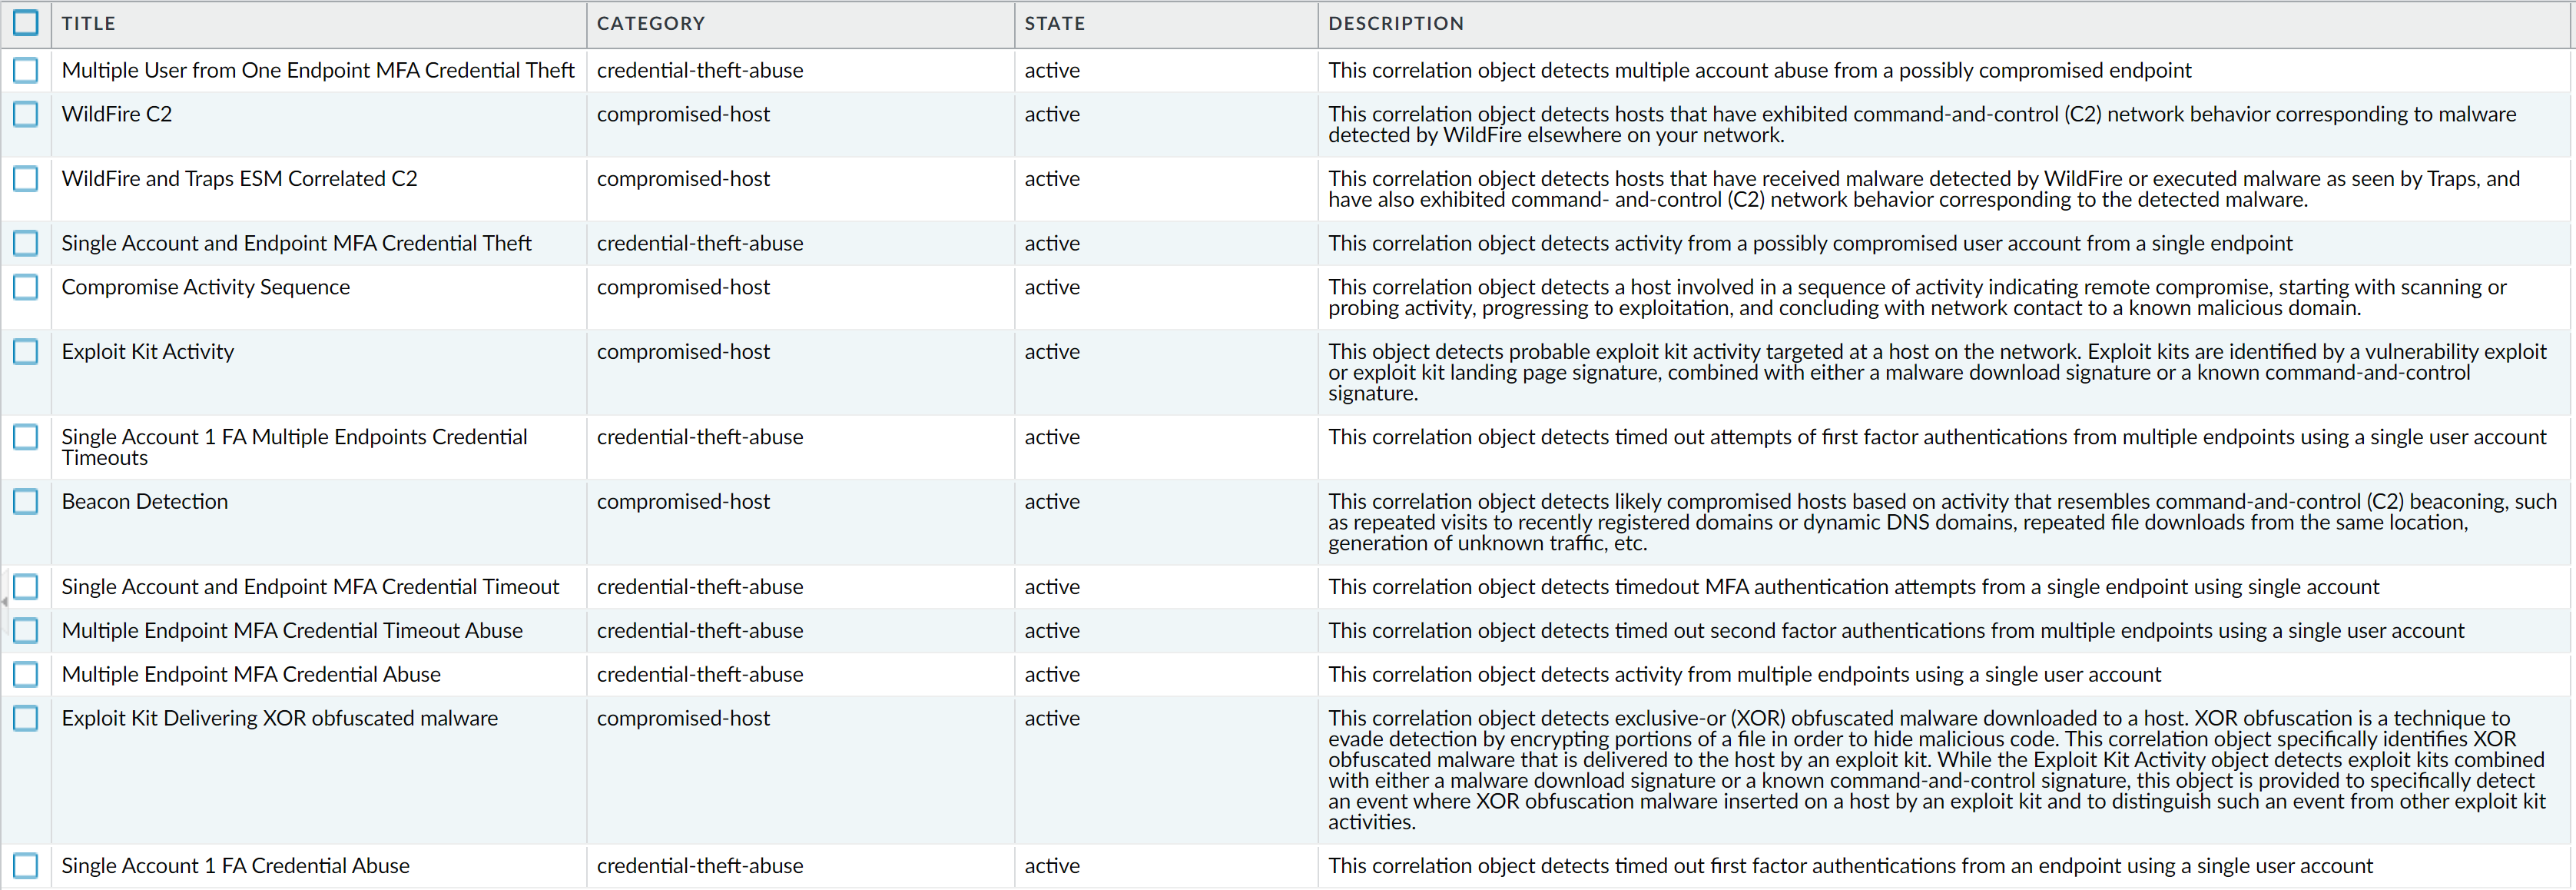
La configuración analizada corresponde a objetos de correlación de Palo Alto Networks, diseñados para detectar actividades relacionadas con hosts comprometidos y abusos de credenciales, especialmente en entornos con autenticación multifactor (MFA). Estos objetos permiten identificar comportamientos sospechosos como intentos de acceso desde múltiples endpoints, actividades de comando y control (C2), secuencias de explotación y despliegue de malware, mejorando así la visibilidad sobre incidentes de seguridad avanzados.
Campos principales
- Title: Nombre descriptivo del objeto de correlación, por ejemplo, «Multiple User from One Endpoint MFA Credential Theft», que indica la detección de múltiples usuarios que provienen de un único endpoint posiblemente comprometido.
- Category: Clasificación del tipo de evento que detecta, como credential-theft-abuse para robo o abuso de credenciales, o compromised-host para hosts comprometidos.
- State: Estado funcional del objeto, usualmente «active» para objetos en uso que generan alertas o logs.
- Description: Explicación detallada de la función del objeto, incluyendo el tipo de actividad detectada, como comportamiento de comando y control (C2), intentos de autenticación fallidos en MFA, secuencias de explotación que culminan en comunicación con dominios maliciosos, entre otros.
Compatibilidad de versiones y modelos
Los objetos de correlación son configuraciones específicas usadas principalmente en el sistema Panorama o Cortex XDR con integración de Palo Alto Networks Firewall y WildFire. Son compatibles con las versiones 8.1 en adelante de PAN-OS, donde las capacidades de análisis de tráfico, integración con WildFire y correlación de eventos están plenamente desarrolladas.
En cuanto a hardware, pueden utilizarse en las familias de firewall PA-220, PA-820, PA-3200, PA-5200 y modelos superiores, siempre que dispongan del módulo de seguridad y licencias correspondientes para activar funcionalidades de análisis avanzado y WildFire. En entornos virtuales (VM-Series), la compatibilidad también es amplia, siendo igual funcional en correlación de alertas.
Las limitaciones suelen estar relacionadas con la capacidad de procesamiento del firewall y la complejidad del ambiente; dispositivos con recursos limitados pueden experimentar retrasos en la correlación de eventos cuando se activan demasiados objetos simultáneamente.
Escenarios de uso y recomendaciones
Estos objetos de correlación son clave para detectar amenazas avanzadas como compromisos de endpoints, movimientos laterales internos y abuso de credenciales de MFA. Un escenario típico es la detección de múltiples intentos de autenticación fallida en MFA desde diferentes dispositivos utilizando la misma cuenta, lo que sugiere posible robo o abuso de credenciales.
También son útiles para identificar hosts infectados que actúan como bots en redes de comando y control (C2), mediante patrones de tráfico anómalos y descargas repetidas. Además, permiten reconocer la actividad de exploit kits y malware con técnicas de ofuscación XOR, brindando oportunidades de respuesta temprana ante ataques sofisticados.
Sin embargo, se debe tener cuidado con falsos positivos, especialmente en organizaciones con usuarios legítimamente conectados desde múltiples dispositivos o con procesos automatizados que generan tráfico repetitivo. Se recomienda ajustar umbrales y correlaciones basadas en el contexto propio del entorno.
Comandos de CLI útiles para diagnóstico
show logging-status: Verifica el estado general del registro y envío de logs para confirmar que los objetos de correlación están reportando adecuadamente.show threat id 430: Muestra información detallada sobre la amenaza o correlación asociada al ID 430 para análisis profundo.show running security-policy: Permite revisar las políticas de seguridad que interactúan con alertas generadas por estos objetos.test security-policy-match from: Para simular el paso de tráfico y validar si la política y las correlaciones se activan correctamente.to protocol show counter global filter delta yes subtype threat: Visualiza estadísticas en tiempo real sobre amenazas detectadas, incluyendo las correlaciones activas.
Buenas prácticas de configuración
- Asegurar la correcta integración con WildFire y Cortex XDR para enriquecer la inteligencia de amenazas y mejorar la detección temprana.
- Activar sólo los objetos de correlación relevantes para el entorno, evitando sobrecarga de logs y falsas alarmas.
- Realizar revisiones periódicas de eventos y ajustar los umbrales para evitar exceso de notificaciones y mantener alta precisión en alertas.
- Establecer procesos de respuesta automática o manual ante alertas críticas relacionadas con MFA y compromiso de endpoints para mitigar rápidamente riesgos.
- Capacitar al equipo de seguridad en interpretación de estos objetos y su impacto en la postura defensiva de la red.