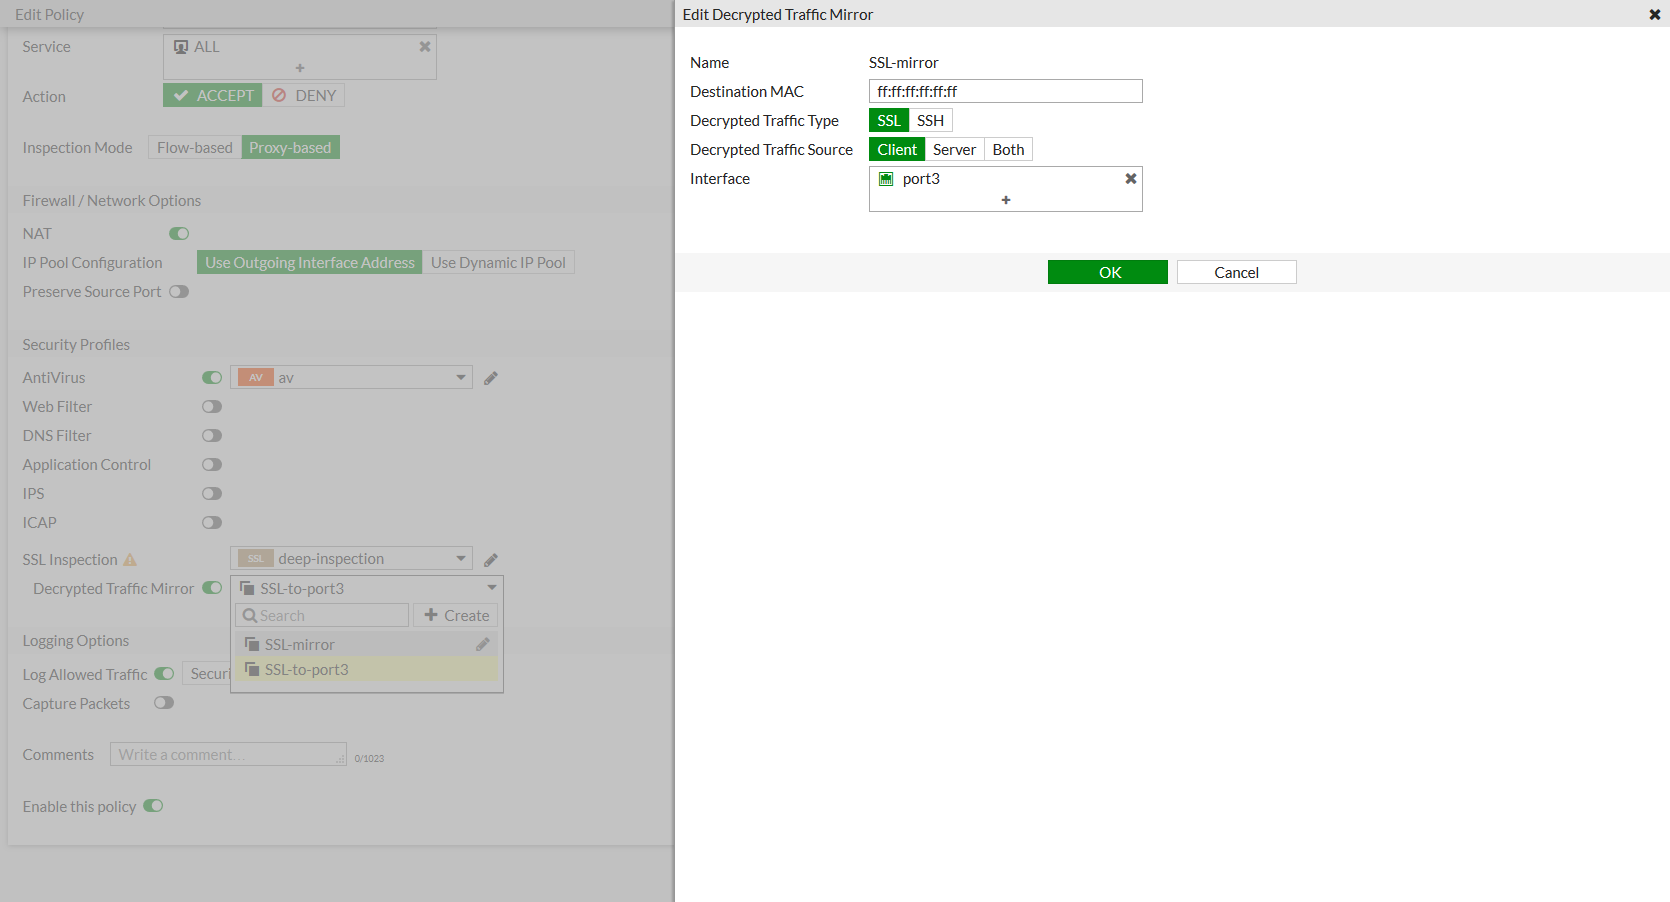
La configuración de Decrypted Traffic Mirror en dispositivos FortiGate se utiliza para replicar tráfico descifrado, ya sea SSL o SSH, a una interfaz física específica con fines de monitoreo, análisis o inspección avanzada. Esta funcionalidad es fundamental para mejorar la visibilidad del tráfico cifrado dentro de redes empresariales, permitiendo que sistemas de seguridad o herramientas de análisis externas inspeccionen el contenido sin afectar el flujo original de datos.
Campos principales
- Name: Designa un nombre identificativo para la política de espejo de tráfico descifrado. Facilita la administración y reconocimiento de la configuración en el sistema.
- Destination MAC: Especifica la dirección MAC destino del tráfico replicado. Al indicar una dirección MAC, se asegura que el tráfico espejo se dirija correctamente a la interfaz física o dispositivo que recibirá la copia del tráfico descifrado.
- Decrypted Traffic Type: Define el tipo de tráfico cifrado que será replicado: SSL o SSH. Elegir correctamente este parámetro filtra el tipo de protocolos a monitorear, dependiendo de si se quiere analizar tráfico HTTPS o conexiones seguras SSH.
- Decrypted Traffic Source: Permite seleccionar si se desea replicar tráfico descifrado proveniente del cliente, servidor o ambos extremos de la comunicación. Cada opción afecta la cantidad y el sentido del tráfico que será reflejado, por ejemplo, solo las peticiones cliente, solo las respuestas servidor o ambos.
- Interface: Determina qué interfaz física del FortiGate será usada para enviar el tráfico espejado. Es importante seleccionar una interfaz conectada a la herramienta de monitoreo o análisis que recibirá el tráfico descifrado.
Compatibilidad de versiones y modelos
La funcionalidad de espejo de tráfico descifrado generalmente está disponible en FortiOS a partir de versiones 7.4.x,7.6.x en adelante, con mejoras continuas en las versiones 7.4.x,7.6.x y posteriores como 7.0 y 7.2. Estas mejoras incluyen mayor estabilidad, soporte para nuevos tipos de tráfico cifrado y opciones ampliadas para la fuente del tráfico.
Esta característica suele encontrarse en modelos de FortiGate de gama media a alta, así como en equipos destinados a sucursales y data centers, donde la inspección de tráfico cifrado es crítica. Los modelos más pequeños o versiones antiguas del firmware pueden carecer de esta herramienta o incluirla con funcionalidades limitadas, como soporte restringido a SSL y sin opción para SSH.
La interfaz gráfica y los comandos CLI para configurar el espejo han evolucionado entre versiones. Algunos parámetros pudieron cambiar de nombre, por ejemplo la forma de definir la fuente del tráfico descifrado, o la manera de asociar la interfaz destino. Por ello, es recomendable validar la documentación oficial acorde a la versión de FortiOS en uso para evitar configuraciones erróneas.
Escenarios de uso y recomendaciones
Esta configuración es ampliamente usada en entorno empresariales donde el cumplimiento normativo o la seguridad requieren la inspección profunda de tráfico cifrado SSL/TLS y SSH sin interrumpir la comunicación original. Por ejemplo, un SOC (Centro de Operaciones de Seguridad) podría analizar tráfico replicado para detectar malware o actividades sospechosas mediante herramientas externas.
También resulta útil para auditorías de tráfico, permitiendo visualizar patrones de comunicación sin comprometer el desempeño de la red o la privacidad del usuario. Si se configura incorrectamente, por ejemplo apuntando a una interfaz no conectada a una herramienta de análisis o seleccionando erróneamente la fuente de tráfico, el tráfico no será reflejado o analizar se verá incompleto, afectando la detección o trazabilidad.
El fabricante recomienda asegurar que la MAC destino corresponda realmente al dispositivo de captura, utilizar interfaces dedicadas para evitar congestión y mantener activa la inspección SSL previa a esta configuración para que el tráfico pueda ser descifrado correctamente.
Comandos de CLI útiles para diagnóstico
show firewall decrypted-traffic-mirror: Muestra la configuración actual de los espejos de tráfico descifrado.diagnose debug application ssl 255: Permite monitorear eventos relacionados con la inspección SSL, útil para detectar problemas antes de la replicación.diagnose sniff packet any 'port 3' 4: Captura paquetes en la interfaz destino para verificar la llegada de tráfico espejado.get system performance top: Revisa el consumo de recursos, ya que la replicación de tráfico puede impactar el rendimiento si no se dimensiona adecuadamente.
Buenas prácticas de configuración
- Asignar nombres descriptivos y estándar para facilitar mantenimiento y auditorías.
- Verificar que la MAC destino coincida con el equipo receptor y estática para evitar pérdida de tráfico.
- Seleccionar la interfaz destino dedicada exclusivamente al tráfico espejo para evitar interferir con tráfico productivo.
- Priorizar la captura del tráfico necesario, evitando espejar todo si no es necesario, para optimizar recursos.
- Realizar pruebas de conectividad y verificación con herramientas de análisis para confirmar que el espejo funciona.
- Monitorear el desempeño del FortiGate para evitar sobrecarga por la replicación de tráfico descifrado.
- Mantener actualizado el firmware para aprovechar las mejoras y correcciones de seguridad relativas a esta función.
- Documentar cualquier cambio para garantizar trazabilidad y facilitar soporte a futuro.