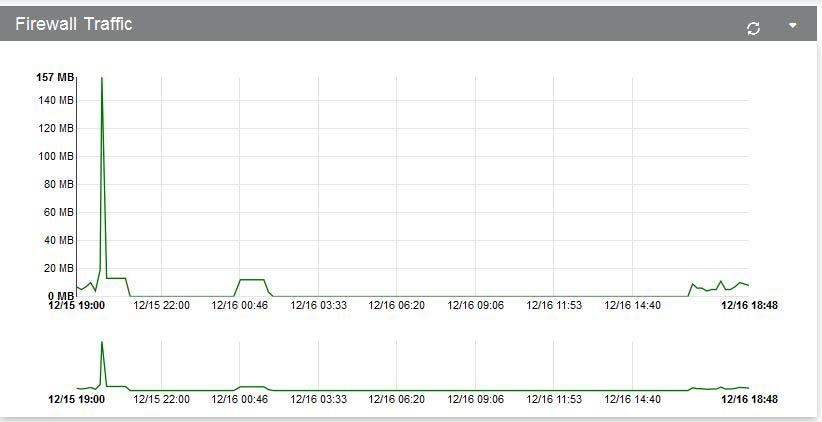
La configuración del firewall en dispositivos Allied Telesis, especialmente el modelo 112, es crucial para proteger las redes corporativas frente a amenazas externas e internas. Este firewall permite controlar el tráfico de red mediante reglas precisas y monitorear el consumo y comportamiento del tráfico para detectar anomalías o ataques potenciales. Su implementación resuelve problemas típicos como accesos no autorizados, segmentación de redes y protección contra ataques DoS (Denegación de Servicio), ofreciendo una barrera confiable y de bajo impacto en el rendimiento.
Campos principales
La configuración del firewall en Allied Telesis se basa en varios campos y parámetros clave que definen el filtrado, políticas y monitoreo:
- Reglas de Política (ACLs): Definen qué tipos de tráfico se permiten o bloquean según dirección IP origen/destino, protocolos (TCP, UDP, ICMP), puertos y interfaces.
- Zonas de Seguridad: Segmentan la red entre zonas confiables y no confiables para aplicar políticas específicas entre ellas.
- Direcciones IP: Configuración de rangos o IPs específicas sujetas a reglas.
- Acciones: Permitir, denegar o registrar tráfico para análisis posterior.
- Monitoreo de tráfico: Estadísticas en tiempo real, incluyendo volumen de datos transferidos, paquetes y alertas por violaciones de reglas.
- Interfaces: Aplicación específica de políticas según puerto físico o virtual del switch/router Allied Telesis.
Compatibilidad de versiones y modelos
El firewall integrado en switches y routers con sistema operativo AlliedWare Plus soporta esta configuración. Modelos como Allied Telesis 112 y otros de la serie AlliedWare Plus incluyen capacidades firewall desde versiones de firmware 7.4.x,7.6.x en adelante. Es recomendable validar la versión instalada porque algunas funcionalidades avanzadas de firewall y monitoreo evolucionan o se agregan en revisiones posteriores.
En cuanto a familias, la gama Telesis Switches L2/L3 y routers compatibles con AlliedWare Plus suelen soportar la configuración firewall con limitaciones en el número máximo de reglas o zonas dependiendo del modelo (p.ej., 112 soporta cientos, mientras otros modelos de gama baja menos). La plataforma AlliedWare Plus es la base para esta funcionalidad, así que modelos antiguos con firmware por debajo de la versión 5.0 pueden carecer de capacidades de firewall avanzado.
Escenarios de uso y recomendaciones
Este firewall es ideal para entornos empresariales que requieren segmentar redes internas, aislar departamentos, controlar accesos a server farms o restringir tráfico hacia internet. También puede usarse para protección básica de sucursales o pequeñas oficinas sin necesidad de un firewall dedicado independiente.
Es imprescindible definir políticas claras y robustas para evitar reglas conflictivas o abiertas que puedan generar brechas. Por ejemplo, bloquear tráfico entrante no solicitado hacia servidores críticos, permitir solo acceso interno con reglas restrictivas o monitorear intentos de acceso fuera de horario.
Entre los riesgos si la configuración no es adecuada están la exposición a ataques externos, tráfico malicioso interno, o incluso caídas en el rendimiento si las reglas son demasiado complejas o el monitoreo no se optimiza.
Comandos de CLI útiles para diagnóstico
show firewall rule: Visualiza las reglas de firewall configuradas.show firewall statistics: Muestra estadísticas de tráfico bloqueado, permitido y detectado.show interface counters: Detalles de tráfico por interfaz para correlacionar con reglas.debug firewall: Depuración avanzada para seguimiento de tráfico según reglas.show log firewall: Consulta de registros de eventos relacionados con el firewall.clear firewall statistics: Resetea las estadísticas para mediciones frescas durante pruebas.
Buenas prácticas de configuración
- Planificar y documentar las políticas antes de implementar las reglas de firewall.
- Aplicar el principio de menor privilegio: permitir solo el tráfico estrictamente necesario.
- Configurar logging y alertas para detectar anomalías tempranamente.
- Mantener el firmware actualizado para beneficiarse de mejoras y correcciones.
- Realizar auditorías periódicas y pruebas de penetración interna para validar la robustez.
- Evitar reglas muy generales que puedan exponer servicios o puertos innecesarios.
- Monitorear el uso y comportamiento del tráfico para optimizar reglas y ajustar zonas.