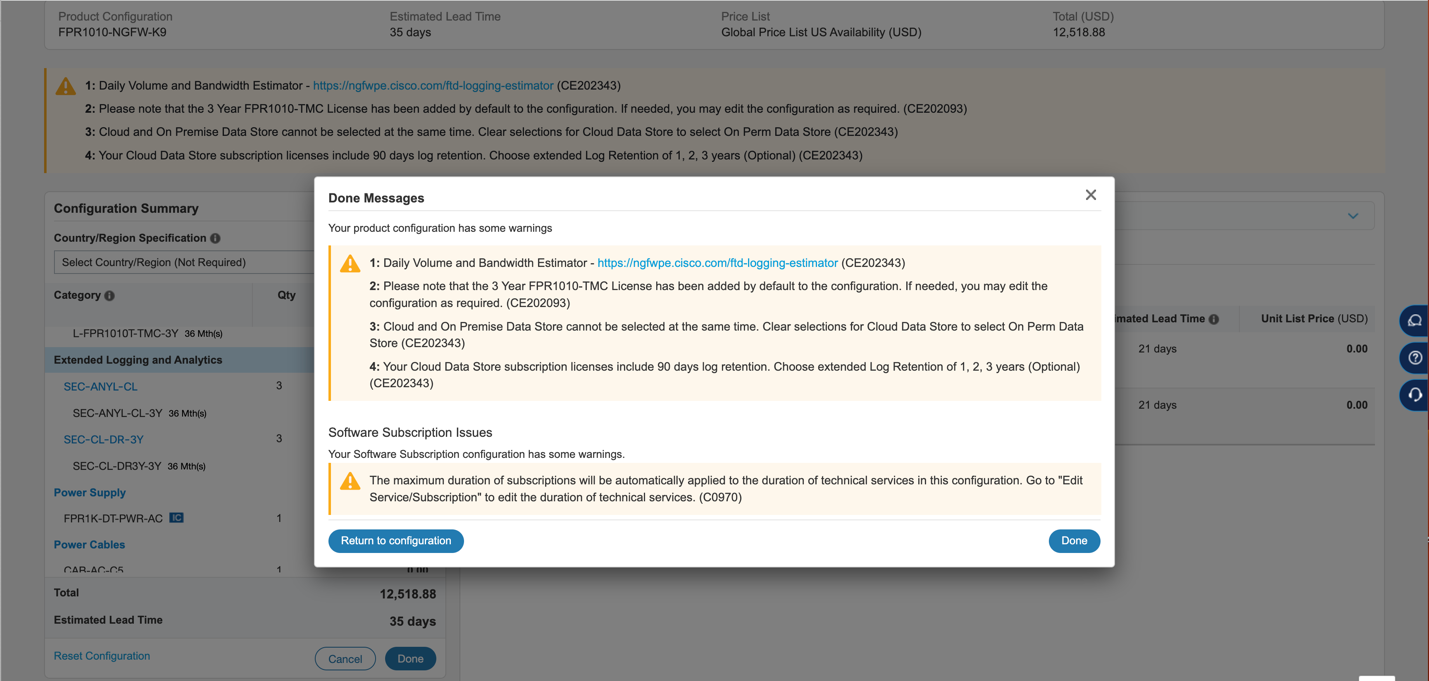
Cisco FPR1010 es una plataforma de firewall de nueva generación destinada a ofrecer protección avanzada para redes empresariales, especialmente en entornos con comercio electrónico y altos requerimientos de seguridad. La configuración adecuada del dispositivo, incluyendo la gestión de licencias, almacenamiento de datos y análisis extendido, es crucial para garantizar su correcto funcionamiento y la protección frente a amenazas modernas. Este artículo detalla los principales aspectos de configuración y licenciamiento de un Cisco FPR1010-NGFW, resaltando las opciones críticas y advertencias comunes que pueden impactar en su desempeño.
Campos principales
- Product Configuration: Identifica el modelo exacto, en este caso FPR1010-NGFW-K9, que define las capacidades de hardware y soporte de software disponibles.
- License: La licencia central utilizada es la L-FPR1010T-TMC-3Y, que representa una suscripción de 3 años para gestión técnica y soporte. Esta licencia es añadida automáticamente para asegurar cobertura continua.
- Extended Logging and Analytics: Opciones como SEC-ANYL-CL y SEC-CL-DR-3Y permiten análisis avanzados y retención de datos extendida hasta 3 años, esenciales para auditorías y cumplimiento normativo.
- Power Supply y Power Cables: Componentes físicos que aseguran la correcta alimentación del dispositivo y su instalación segura.
- Warnings: Mensajes importantes que indican limitaciones o precauciones sobre configuraciones conflictivas, tiempos de retención y opciones incompatibles, especialmente entre Cloud Data Store y On Premises Data Store.
Compatibilidad de versiones y modelos
La configuración del FPR1010 suele ser compatible con versiones de firmware Cisco Firepower Threat Defense (FTD) a partir de 7.4.x,7.6.x y superiores, que ofrecen integración mejorada con el sistema de gestión centralizado Firepower Management Center (FMC). El modelo FPR1010 está dentro de la gama de dispositivos de entrada para protección perimetral, con capacidades para redes medianas y sucursales, complementándose con modelos superiores según el tamaño y tráfico de la organización.
Las licencias y las funcionalidades extensas de análisis y retención prolongada están limitadas a ciertas versiones, por lo que siempre es recomendable validar que la versión de software soporte las características adquiridas. La limitación principal radica en la imposibilidad de seleccionar simultáneamente almacenamiento en la nube y local (On Premise), requiriendo limpieza de selecciones para evitar incompatibilidades.
Escenarios de uso y recomendaciones
Este tipo de configuración resulta ideal para compañías de comercio electrónico que manejan altos volúmenes de tráfico y requieren auditorías detalladas debido a normativas de seguridad. La suscripción a licencias de tres años ayuda a asegurar soporte continuo y actualizaciones sin interrupciones.
Un riesgo frecuente es la selección incorrecta de opciones de almacenamiento, como intentar combinar Cloud Data Store con almacenamiento local, lo cual puede generar fallas en la retención de logs o pérdida de datos críticos para análisis forenses. Además, la correcta estimación del volumen diario de tráfico y ancho de banda es vital para dimensionar adecuadamente la plataforma y evitar saturaciones o cuellos de botella.
Comandos de CLI útiles para diagnóstico
show version: Comprueba la versión actual del software FTD instalado.show license: Muestra el estado y detalles de las licencias activas en el dispositivo.show logging: Permite visualizar las configuraciones, niveles y rutas de logs activos.show platform hardware: Revisa el estado físico y energético del FPR1010, incluidas fuentes de alimentación.system support diagnostic-cli: Acceso a comandos diagnósticos para análisis avanzado.
Buenas prácticas de configuración
- Validar que la suscripción y licenciamiento coincidan siempre con el modelo y versión del FPR1010 para evitar pérdidas de funcionalidad o incompatibilidades.
- Seleccionar un solo método de almacenamiento para datos y logs: o bien Cloud Data Store o On Premise Data Store, evitando configuraciones mixtas que no son válidas.
- Planificar y estimar el volumen de tráfico y necesidad de retención antes de definir la cantidad de licencias y opciones de análisis para ajustarse a requerimientos reales.
- Implementar actualizaciones de firmware solo después de revisar compatibilidad con funcionalidades extendidas como Analytics y Data Retention.
- Monitorear regularmente logs y estado de licencias para anticipar expiraciones o conflictos que puedan afectar la seguridad.