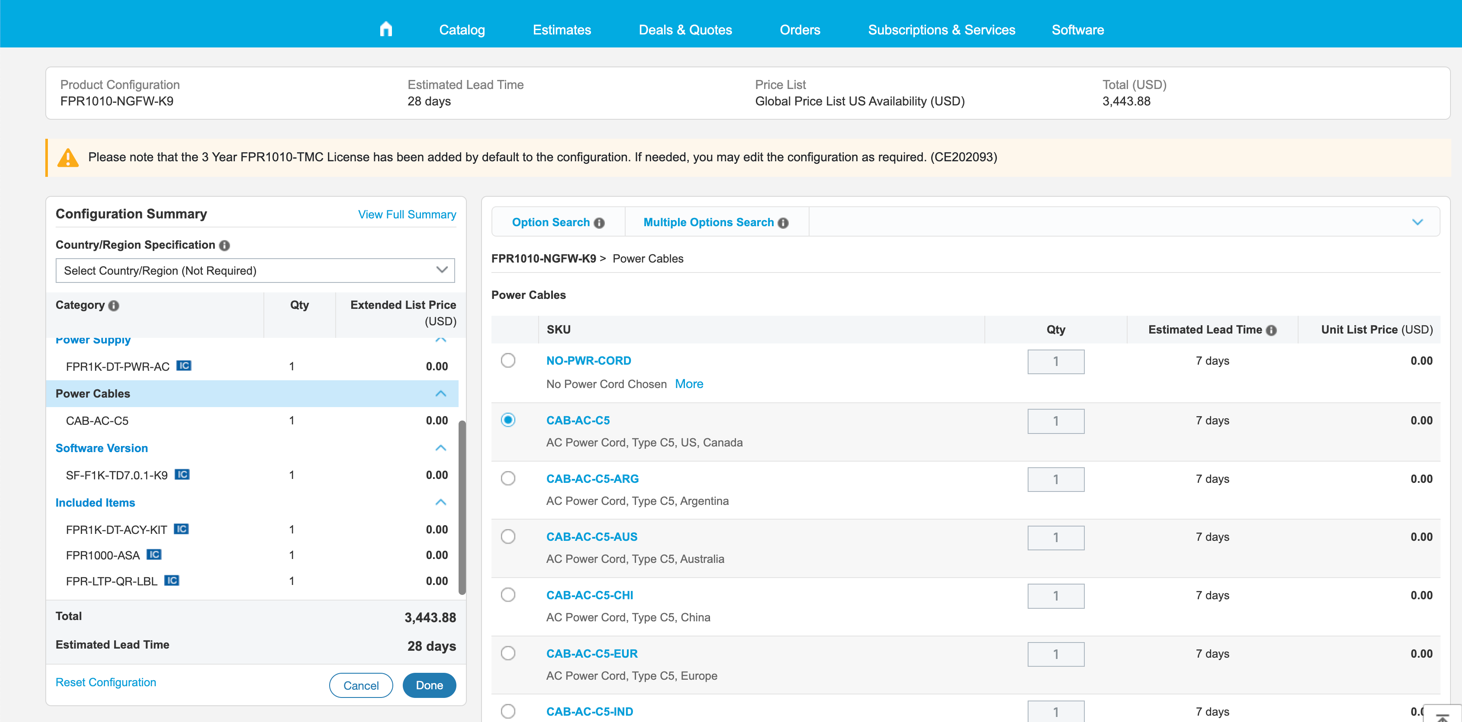
La configuración explicada en este artículo corresponde al firewall Cisco FPR1010-NGFW-K9, un equipo esencial para la defensa perimetral en redes corporativas y entornos de comercio electrónico donde la seguridad es crítica. Este firewall de próxima generación (NGFW) combina funcionalidades de inspección profunda, prevención de intrusiones y control granular de aplicaciones para proteger infraestructuras frente a amenazas actuales y emergentes.
Este dispositivo resuelve el problema de las soluciones de seguridad tradicionales que no cuentan con suficiente inteligencia para detectar ataques avanzados, ni ofrecen integración con plataformas de gestión centralizada ni capacidades para adaptarse dinámicamente a nuevas amenazas. La inclusión del paquete de licenciamiento Cisco Threat Management Center (TMC) por defecto durante tres años garantiza que el firewall pueda aprovechar firmas y reglas actualizadas, junto con análisis de comportamiento en tiempo real, para mantener una defensa robusta.
Campos principales
Veamos los elementos de la configuración más relevantes:
- Product Configuration: Identifica el modelo exacto del firewall, en este caso FPR1010-NGFW-K9. La nomenclatura «K9» indica que incluye el paquete de cifrado permitido para su uso global.
- Estimated Lead Time: Tiempo estimado de entrega, que puede variar según stock y región; aquí 28 días.
- Price List: Define la lista de precios aplicable; en este caso, la lista para EE.UU.
- Total (USD): Total en dólares estadounidenses para el paquete seleccionado, en este caso 3,443.88 USD, incluyendo hardware y licenciamiento.
- Power Supply: Fuente de alimentación incluida, aquí el modelo FPR1K-DT-PWR-AC, específica para corriente alterna.
- Power Cables: Se puede seleccionar el tipo de cable de alimentación según la región, disponible para EE.UU., Argentina, Australia, China, Europa, India, etc., asegurando compatibilidad eléctrica y cumplimiento normativo local. En la configuración está seleccionado el cable para EE.UU. (CAB-AC-C5).
- Software Version: La versión de firmware preinstalada o recomendada, en este caso SF-F1K-TD7.0.1-K9. Es importante actualizar este software para asegurar acceso a correcciones y nuevas funcionalidades.
- Included Items: Componentes adicionales incluidos en el paquete, como el kit de accesorios (FPR1K-DT-ACY-KIT), la licencia del ASA para firewall (FPR1000-ASA) y etiquetas o documentación (FPR-LTP-QR-LBL).
Compatibilidad de versiones y modelos
El firewall Cisco FPR1010-NGFW-K9 pertenece a la familia Firepower 1000, que está diseñada para ofrecer seguridad en sucursales, oficinas remotas y pequeñas empresas. Esta familia combina el sistema operativo Firepower Threat Defense (FTD) con hardware integrado de alta eficiencia.
La versión de firmware indicada, 7.0.1, es una de las más recientes que ofrecen estabilidad, nuevas inspecciones de seguridad, mejor gestión UNIFIED, y compatibilidad con licenciamiento basado en suscripción, incluido el Cisco TMC. Modelos inferiores dentro de esta familia también usan variantes compatibles de este sistema operativo, pero el FPR1010 destaca por su capacidad de rendimiento y opciones de conectividad más avanzadas.
Limitaciones reales se encuentran en entornos con necesidades de alto rendimiento o multi-gigabit, donde modelos mayores de la serie Firepower 2100 o 4100 serían recomendables. Además, la selección del cable de alimentación debe realizarse según la región para evitar problemas eléctricos o normativos.
Escenarios de uso y recomendaciones
Este equipo es ideal para empresas que buscan proteger pequeños y medianos segmentos del negocio, especialmente en entornos de comercio electrónico que demandan seguridad en la capa de red y aplicación. Su capacidad de integración con plataformas Cisco SecureX permite a los equipos de seguridad centralizar la visibilidad y respuesta ante incidentes.
Sin embargo, existen riesgos si no se actualizan periódicamente las definiciones de amenazas o si se implementa una configuración básica sin políticas de inspección profunda. La omisión de licenciamientos como el TMC limita la efectividad del sistema frente a nuevas vulnerabilidades.
Es fundamental también adaptar las reglas de firewall para bloquear tráfico innecesario y segmentar adecuadamente las redes internas, reduciendo así la superficie de ataque y filtrando origen/destino con precisión.
Comandos de CLI útiles para diagnóstico
show version: Muestra información de la versión actual del firmware y modelo.show running-config: Permite ver la configuración activa del dispositivo.show interface: Muestra el estado y estadísticas de las interfaces de red físicas y virtuales.show access-list: Lista las reglas de acceso aplicadas para verificar políticas.show threat intelligence: Visualiza la información relacionada con la inteligencia de amenazas activa.show license status: Comprueba estado y duración de las licencias instaladas.show module: Da el estado de los módulos hardware instalados, incluidas fuentes de poder y puertos.pingytraceroute: Diagnóstico básico de conectividad desde el firewall.
Buenas prácticas de configuración
Para aprovechar al máximo el Cisco FPR1010-NGFW-K9, es recomendable seguir estas pautas:
- Mantener siempre actualizado el firmware y las firmas de seguridad, especialmente después de obtener licenciamientos completos como Cisco TMC.
- Configurar de forma granular las políticas de acceso y aplicar inspección profunda para aplicaciones críticas del negocio.
- Seleccionar el cable de alimentación adecuado según el país para asegurar estabilidad eléctrica y cumplimiento normativo.
- Implementar segmentación interna de la red para limitar movimientos laterales de posibles atacantes.
- Usar funciones integradas de registro y monitoreo para detectar anomalías y responder en tiempo real.
- Capacitar al equipo de TI y seguridad para gestionar adecuadamente las alertas y eventos generados.
- Hacer backups periódicos de la configuración para rápido restablecimiento en caso de fallas.
Estas prácticas garantizan que el firewall no solo bloquee ataques, sino que también mejore la postura global de seguridad, permitiendo que los procesos de ecommerce y demás servicios digitales operen con estabilidad y confianza.