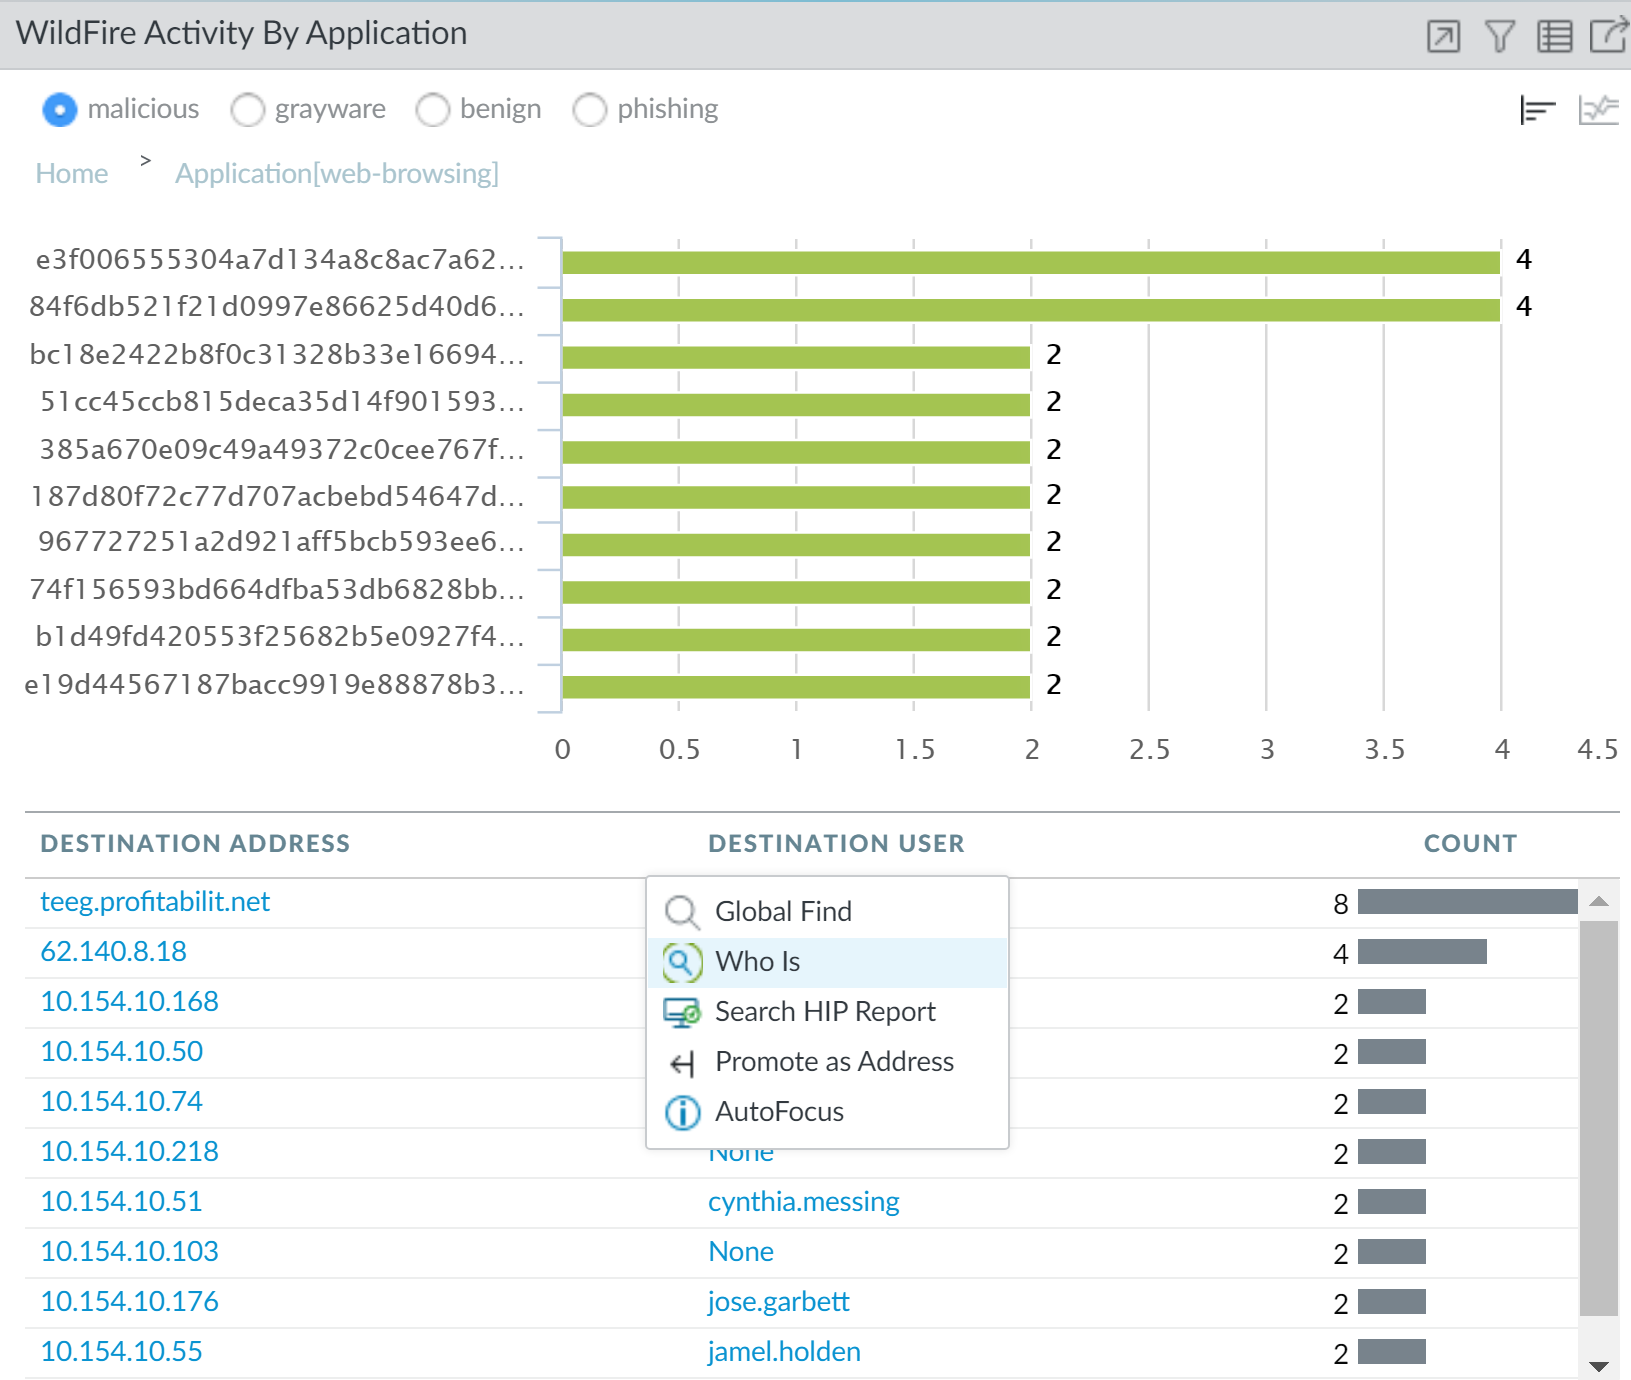
La plataforma WildFire de Palo Alto Networks es una solución clave para la detección y prevención de malware desconocido y amenazas avanzadas. Su configuración permite analizar archivos sospechosos y actividades anómalas en la red mediante técnicas de sandboxing en la nube, proporcionando inteligencia en tiempo real para bloquear amenazas antes de que afecten los sistemas internos.
El principal problema que resuelve esta tecnología es la identificación temprana y automática de malware nuevo y no catalogado que puede eludir las firmas de antivirus tradicionales. Así, WildFire extiende la seguridad más allá de simples bloqueos basados en listas negras, adaptando la defensa a ataques sofisticados y en evolución constante.
Campos principales
- Destination Address: IP o dominio de destino hacia donde se dirige la conexión, clave para identificar patrones de comunicación maliciosa.
- Destination User: Usuario final que genera la conexión; vincular la actividad a un usuario es vital para análisis de comportamiento y remediación personalizadas.
- Count: Contador de eventos o accesos detectados; ayuda a priorizar amenazas con mayor recurrencia.
- WildFire Label (malicious, grayware, benign, phishing): Clasificación del archivo o actividad analizada por WildFire, determina la acción que debe tomar el firewall (bloqueo, alerta, etc.).
- Hash o Identificador único: Código hash del archivo analizado que permite correlacionar eventos y compartir inteligencia en la comunidad.
Compatibilidad de versiones y modelos
WildFire está soportado a partir de versiones PAN-OS 7.0 en adelante, con mejoras sustanciales en cada versión que optimizan el rendimiento, integración y soporte para tipos de archivos más complejos. Las familias de dispositivos donde se implementa comúnmente incluyen Palo Alto Networks PA-220, PA-820, PA-3220, y las series de próxima generación como PA-5200 y PA-7000.
Sin embargo, existen limitaciones en modelos de menor capacidad donde el procesamiento local puede no ser viable, y se depende casi exclusivamente de la nube WildFire para el análisis, implicando un ligero retraso en detección. Además, ciertos tipos de contenido cifrado o técnicas de evasión sofisticadas pueden requerir configuraciones complementarias para maximizar la efectividad.
Escenarios de uso y recomendaciones
WildFire es especialmente efectivo en entornos con alta rotación de archivos entrantes, como portales web, correo electrónico corporativo y redes donde múltiples usuarios descargan contenido externo. La integración con políticas de seguridad permite bloquear inmediatamente muestras detectadas como maliciosas, reduciendo riesgos de infecciones y brechas.
No obstante, un mal ajuste en el perfil puede generar falsos positivos o negativos: por ejemplo, permitir análisis solo por muestreo podría dejar pasar amenazas. Asimismo, usuarios privilegiados y aplicaciones críticas deben tener políticas ajustadas para evitar bloqueos injustificados que impacten operatividad.
Comandos de CLI útiles para diagnóstico
show wildfire classification: Muestra la clasificación y detalles del archivo analizado en WildFire.show wildfire-submitter details: Proporciona información sobre el envío de archivo a WildFire para análisis.show logging-status | match wildfire: Verifica el estado de los logs relacionados con WildFire.debug wildfire-agent file yes: Activa debug para análisis detallado del agente WildFire en el firewall.request wildfire refresh: Fuerza una actualización manual de la base de datos de WildFire en el dispositivo.
Buenas prácticas de configuración
- Configurar perfiles de WildFire asociados directamente a las políticas de seguridad que manejan tráfico entrante y descarga de archivos.
- Definir un equilibrio entre la automatización y la supervisión manual para evitar falsos positivos, estableciendo notificaciones y revisiones periódicas de reportes.
- Actualizar regularmente PAN-OS y las bases de datos de WildFire para acceder a nuevas detecciones y mejoras de rendimiento.
- Usar segmentación de red para aislar tráfico sospechoso y aplicar análisis de WildFire en fases iniciales del flujo, minimizando el impacto en usuarios finales.
- Implementar integración con otros sistemas de seguridad y gestión de eventos (SIEM) para consolidar alertas y facilitar la respuesta ante incidentes.