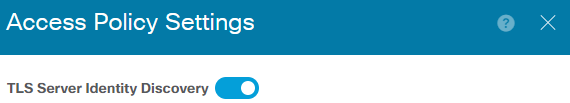
La configuración de TLS Server Identity Discovery en dispositivos Cisco Firepower 41 es una característica clave orientada a mejorar la inspección profunda de tráfico cifrado TLS/SSL. Esta funcionalidad permite al sistema indentificar de manera precisa la entidad que actúa como servidor en una negociación TLS, facilitando políticas de acceso y seguridad más detalladas y efectivas. En entornos donde el uso de protocolos cifrados incrementa, disponer de esta herramienta ayuda a mitigar riesgos asociados a la evasión de inspección por túneles cifrados.
Campos principales
- TLS Server Identity Discovery (activado/desactivado): Activa la capacidad del dispositivo para extraer y utilizar detalles concretos como el nombre del servidor (SNI) durante el proceso de establecimiento de la sesión TLS. Cuando está habilitado, el Firepower puede aplicar controles de acceso basados en la identidad del servidor TLS más allá de sólo la IP o el puerto.
Compatibilidad de versiones y modelos
La función TLS Server Identity Discovery está disponible en las versiones actuales del sistema operativo Firepower Threat Defense (FTD) compatibles con la serie Cisco Firepower 41. Se recomienda confirmar versiones de firmware 7.x o superiores, donde esta opción ha sido fortalecida e integrada en los módulos de inspección de tráfico cifrado.
Esta configuración es especialmente útil en dispositivos Firepower NGFW (Next-Generation Firewall) de tamaño compacto y mediano, como la familia Firepower 41, que ofrece capacidades avanzadas de inspección de tráfico SSL/TLS en entornos de sucursales o sitios distribuidos.
Limitaciones notables incluyen la dependencia de un correcto manejo del tráfico TLS para no interrumpir sesiones legítimas, además de requerir recursos adicionales para el análisis de certificados y metadatos que pueden afectar el rendimiento en ambientes con alto volumen de tráfico cifrado.
Escenarios de uso y recomendaciones
TLS Server Identity Discovery se emplea en escenarios donde es indispensable diferenciar el destino real de las conexiones TLS para permitir o bloquear servicios en base a reglas granulares, por ejemplo, restringir accesos a servidores específicos por nombre, no sólo IP.
Es especialmente útil para combatir técnicas de evasión que utilizan certificados genéricos o tráfico TLS encapsulado para saltarse políticas de seguridad. Además, facilita la aplicación de inspecciones profundas y controles conformes con regulaciones de privacidad y seguridad que requieren monitoreo en tráfico cifrado.
El principal riesgo es un posible falso positivo o impacto en la experiencia de usuarios si la configuración genera bloqueos erróneos sobre sesiones TLS legítimas. Es recomendable validar reglas y habilitar esta funcionalidad de forma progresiva en ambientes controlados.
Comandos de CLI útiles para diagnóstico
show access-policy settings: Permite verificar que la opción TLS Server Identity Discovery esté activada en la política de acceso.show running-config access-policy: Muestra la configuración actual relacionada con políticas y opciones TLS.show managers: Verifica la comunicación del dispositivo con el Firepower Management Center para asegurar que las configuraciones y actualizaciones estén sincronizadas.debug crypto ssl all: Proporciona logs detallados sobre las negociaciones TLS para análisis en profundidad (usar con precaución en producción).show threat-inspect statistics: Ayuda a monitorear la eficiencia del módulo de inspección y detectar posibles problemas relacionados con TLS.
Buenas prácticas de configuración
- Asegurar siempre la activación de TLS Server Identity Discovery en políticas de acceso que inspeccionen tráfico cifrado para mejorar la precisión del filtrado.
- Complementar esta configuración con perfiles de inspección SSL/TLS adecuados y certificados propios confiables para que el Firepower pueda intermediar de forma segura.
- Realizar pruebas de impacto y monitoreo continuo para evitar interrupciones de servicio derivadas de falsos positivos en bloqueos.
- Actualizar regularmente el firmware y políticas para mantener compatibilidad con nuevas versiones de protocolos TLS y certificados digitales.
- Documentar toda modificación y mantener respaldos de configuraciones para rápida recuperación ante problemas.