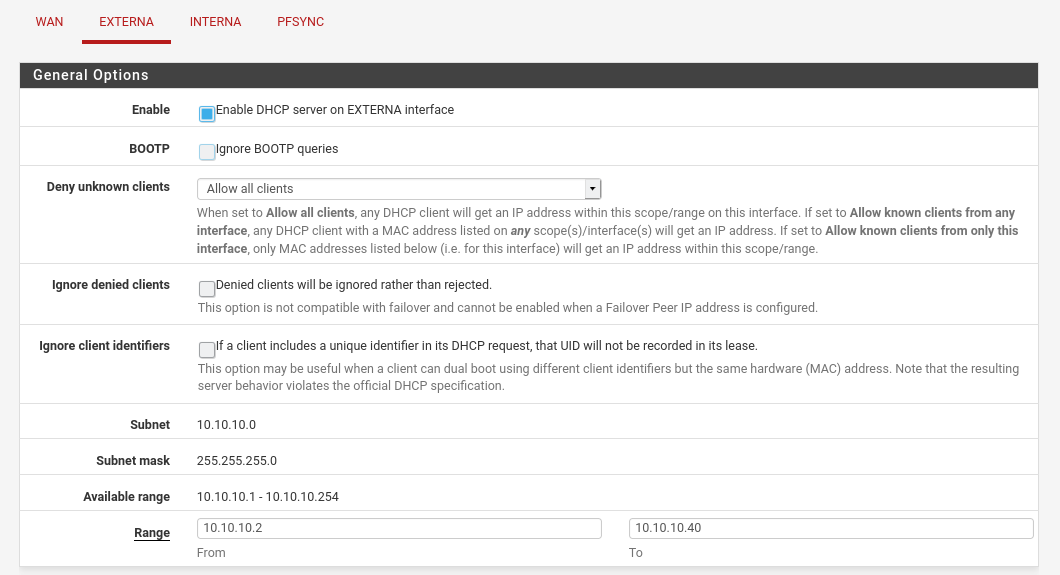
La configuración de un servidor DHCP en pfSense para una interfaz específica, en este caso llamada EXTERNA, permite la asignación automática de direcciones IP dentro de un rango definido. Esto es crucial para simplificar la administración de red y asegurar la correcta provisión de direcciones a los clientes conectados. La configuración descrita previene conflictos de IP y facilita la gestión dinámicamente, en particular en segmentos de red controlados como la subred 10.10.10.0.
Campos principales
- Enable DHCP server on EXTERNA interface: Activar esta opción inicia el servicio DHCP en la interfaz EXTERNA, habilitando la asignación dinámica de IPs a dispositivos conectados a este segmento.
- Ignore BOOTP queries: Si está activado, el servidor DHCP ignorará las consultas BOOTP, un protocolo anterior al DHCP, optimizando recursos y seguridad si no se requieren dispositivos con BOOTP.
- Deny unknown clients: Controla qué clientes pueden recibir leases. La configuración actual está en «Allow all clients», otorgando IP a cualquier cliente dentro del rango y subred especificados. Existen opciones para restringir a clientes conocidos por MAC address desde cualquier o sólo esta interfaz, incrementando la seguridad.
- Ignore denied clients: Si se habilita, los clientes que normalmente serían rechazados serán simplemente ignorados, lo que no es compatible con configuraciones de failover y no debe usarse con peers configurados para alta disponibilidad.
- Ignore client identifiers: Esta opción evita registrar identificadores únicos del cliente en el lease DHCP, útil en escenarios con clientes que pueden arrancar con diferentes identificadores pero idéntica dirección MAC, aunque puede violar la especificación oficial DHCP.
- Subnet: Define la red en la que funciona el servidor DHCP, en este caso la subred 10.10.10.0, base para asignar las IPs.
- Subnet mask: Máscara de red 255.255.255.0, que delimita una red Clase C típica, permitiendo hasta 254 hosts.
- Available range: Rango completo utilizable desde 10.10.10.1 hasta 10.10.10.254 pero sujeto a limitaciones en la sección Range personalizada.
- Range (From – To): Rango específico establecido entre 10.10.10.2 y 10.10.10.40 para asignación dinámica, limitando el pool disponible a sólo 39 direcciones para control más estricto.
Compatibilidad de versiones y modelos
La funcionalidad del servidor DHCP para interfaces específicas es estándar y está presente en las versiones recientes de pfSense, desde la 2.4 en adelante, incluyendo la serie 2.5 y superiores. El módulo de DHCP es compatible con todas las arquitecturas soportadas por pfSense, ya sea en sistemas x86, x86-64 y ARM (en modelos con soporte específico).
Dado que el servidor DHCP provisto por ISC DHCP se integra completamente en pfSense, la configuración y rendimiento para servidores DHCP sobre interfaces no tienen limitaciones por hardware, siempre que el dispositivo tenga suficiente capacidad para manejar el tráfico y número de clientes esperados.
Sin embargo, ciertas opciones avanzadas como failover DHCP requieren versiones recientes y configuraciones especiales para alta disponibilidad, no compatibles con opciones como «Ignore denied clients».
Escenarios de uso y recomendaciones
Este tipo de configuración se emplea comúnmente en redes segmentadas, donde la interfaz EXTERNA representa un segmento de red independiente o DMZ. Por ejemplo, se podría usar para asignar IPs dinámicas en una red aislada de servidores o dispositivos que requieran acceso controlado.
Limitar el rango DHCP (por ejemplo, de 10.10.10.2 a 10.10.10.40) ayuda a preservar direcciones fuera de ese rango para dispositivos con IPs estáticas o servicios críticos, evitando conflictos de direccionamiento.
Permitir todos los clientes simplifica la gestión pero incrementa riesgos de asignación a dispositivos no autorizados. Por ello, en entornos más seguros puede ser conveniente restringir el acceso por MAC o listas permitidas.
Ignorar BOOTP o clientes denegados ayuda a evitar problemas de seguridad o mal comportamiento en redes mixtas, pero requiere análisis previo del entorno para evitar interrupciones en servicios que dependan de esos protocolos o en implementaciones de failover.
Comandos de CLI útiles para diagnóstico
dhcpd -d -cf /var/dhcpd/etc/dhcpd_EXTERNA.conf: Ejecuta el servidor DHCP en modo debug sobre la interfaz EXTERNA para verificar errores en tiempo real.tail -f /var/log/system.log | grep dhcpd: Monitorea los registros del servidor DHCP para detectar asignaciones, errores o conflictos.ifconfig EXTERNA: Muestra la configuración de la interfaz para validar IP y estado operativo.pfctl -sr | grep dhcp: Revisa reglas de firewall que afecten al tráfico DHCP (puerto 67/68 UDP).service isc-dhcp-server restarto/etc/rc.d/dhcpd restart: Reinicia el servicio DHCP para aplicar cambios en producción.
Buenas prácticas de configuración
- Definir rangos DHCP acotados para evitar conflictos con direcciones estáticas y facilitar control.
- Configurar listas MAC para «Deny unknown clients» si la seguridad es crítica, evitando asignaciones no autorizadas.
- Evitar habilitar opciones incompatibles con failover si se planea alta disponibilidad del DHCP.
- Monitorear logs frecuentemente para detectar problemas tempranos y analizar el comportamiento de asignación.
- Documentar cambios realizados en rangos y opciones para facilitar mantenimiento futuro y auditoría.
- Actualizar pfSense y paquetes relacionados regularmente para incorporar mejoras de seguridad y estabilidad.