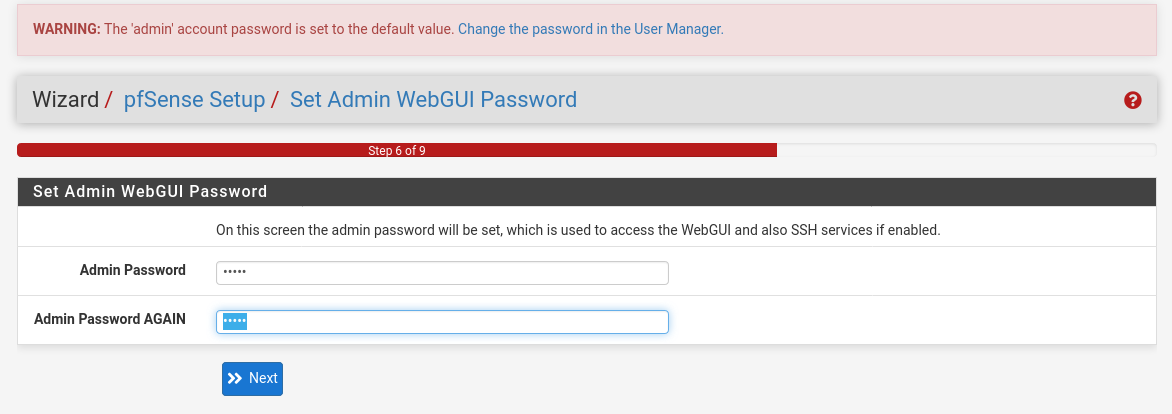
Configurar una contraseña segura para el usuario admin en pfSense es fundamental para proteger el acceso al WebGUI y a los servicios SSH. Esta configuración es parte del proceso inicial de instalación y ajuste del firewall, y responde al problema crítico de evitar accesos no autorizados que comprometan la integridad y disponibilidad del sistema. Sin una contraseña robusta, la administración remota y local queda expuesta a ataques que pueden derivar en el control total del equipo por parte de atacantes.
Campos principales
- Admin Password: Es el campo donde se introduce la contraseña nueva que se desea establecer para el usuario administrador. Esta contraseña protege el acceso web (WebGUI) y también el acceso por SSH si está habilitado.
- Admin Password AGAIN: Campo para confirmar que la contraseña introducida no contiene errores de tipeo. Se debe ingresar exactamente la misma contraseña que en el primer campo para validar la configuración.
Compatibilidad de versiones y modelos
Esta configuración es estándar y está presente en todas las versiones modernas de pfSense, incluyendo releases comunes como 2.4.x, 2.5.x y 2.7.x. El menú y los campos indican que forman parte del asistente de instalación o configuración inicial. El mecanismo de hashing y almacenamiento de las contraseñas se mantiene sólido en estas versiones apoyándose en técnicas robustas como bcrypt en versiones recientes.
Todos los modelos y appliances que utilicen pfSense pueden aplicar esta configuración, dado que es parte integral del sistema operativo y su interfaz WebGUI. No existen limitaciones notables basadas en hardware. Sin embargo, dispositivos con recursos limitados pueden experimentar lentitud al habilitar SSH junto con un cifrado pesado, pero esto no afecta la funcionalidad de la contraseña.
Escenarios de uso y recomendaciones
El cambio o configuración de la contraseña admin se realiza típicamente en varios escenarios:
- Después de una instalación nueva para asegurar el acceso administrativo con una contraseña que no sea la predeterminada.
- Tras detectar posibles intentos de intrusión donde la contraseña fue comprometida o usada incorrectamente.
- Al implementar buenas prácticas de administración regular para rotación de credenciales.
El riesgo principal al no realizar esta configuración adecuadamente es la exposición al acceso remoto no autorizado, que puede permitir desde cambios maliciosos en las reglas del firewall hasta instalación de backdoors o extracción de datos sensibles. Se recomienda evitar contraseñas débiles o usar configuraciones de acceso basadas en certificados a través de SSH con autenticación fuerte complementaria.
Comandos de CLI útiles para diagnóstico
Aunque la configuración de la contraseña se realiza por WebGUI, algunos comandos CLI útiles para verificar el estado o modificar la contraseña incluyen:
passwd admin: Permite cambiar la contraseña del usuario admin desde la consola del sistema.cat /etc/master.passwd: Consulta el archivo que contiene las contraseñas protegidas (hashes) de los usuarios.pfSsh.php playback changepassword: Acceso al script interactivo para modificar contraseñas desde SSH.topops aux | grep sshd: Para verificar el estado del servicio SSH si fue activado.
Buenas prácticas de configuración
- Establecer contraseñas con al menos 12 caracteres, combinando mayúsculas, minúsculas, números y símbolos especiales.
- Evitar usar contraseñas predeterminadas o fácilmente deducibles vinculadas al entorno o nombre de dispositivos.
- Habilitar autenticación por clave pública para SSH y deshabilitar la autenticación por contraseña cuando sea posible.
- Configurar reglas de firewall para limitar el acceso al WebGUI y SSH sólo a rangos IP seguros y confiables.
- Rotar la contraseña admin periódicamente y documentar el procedimiento de recuperación seguro.
- Revisar logs periódicamente para detectar intentos fallidos de inicio de sesión o accesos sospechosos.