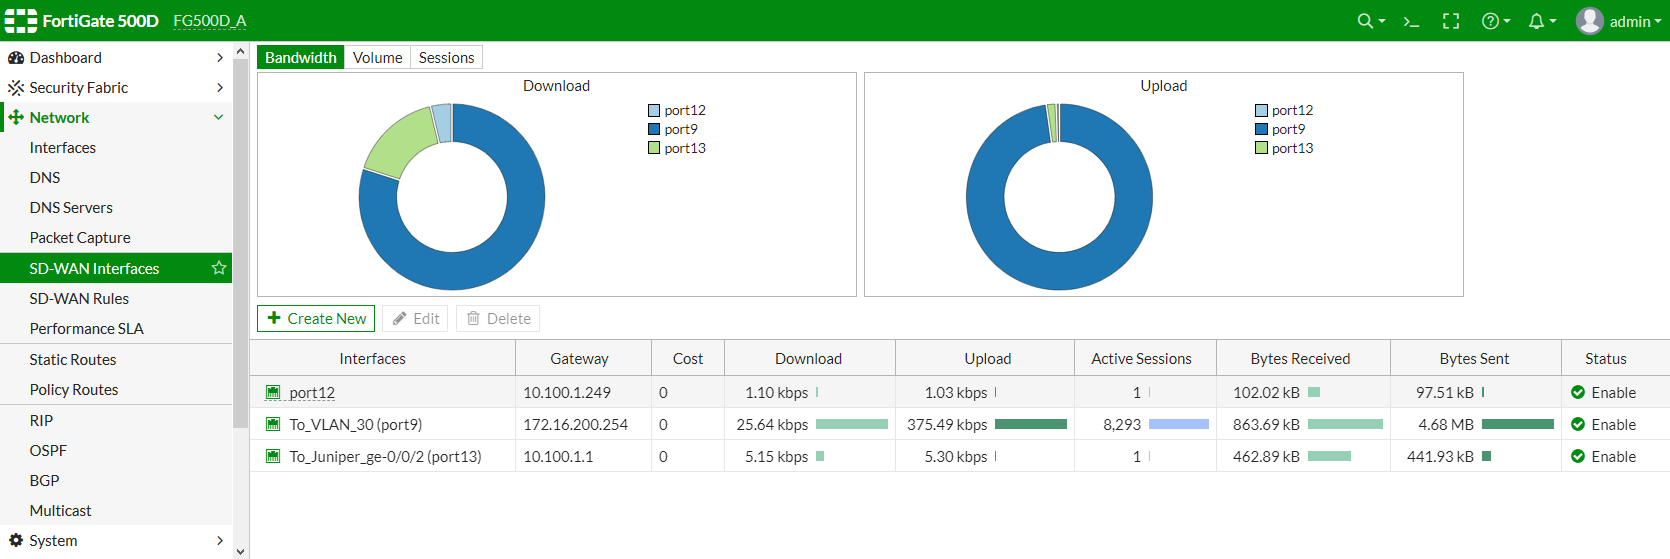
La configuración SD-WAN en dispositivos FortiGate permite optimizar la gestión del tráfico a través de múltiples enlaces WAN, asegurando disponibilidad, rendimiento y eficiencia en la red. Este tipo de configuración resuelve el problema de conectar varias conexiones de Internet o redes privadas con distintas características, equilibrando la carga y proporcionando redundancia automática para evitar interrupciones por fallo de enlace o lentitud.
Campos principales
Analizando la configuración, se destacan los siguientes campos clave:
- Interfaces: Indica los puertos físicos o interfaces virtuales que forman parte del conjunto SD-WAN y sobre los cuales se distribuye el tráfico.
- Gateway: Dirección IP del gateway asociado a cada interfaz, necesaria para encaminar el tráfico hacia la WAN o red externa.
- Cost: Métrica que determina la preferencia de uso entre enlaces. Un valor menor implica mayor prioridad al seleccionar rutas.
- Download y Upload: Muestra el tráfico actual que fluye por cada interfaz tanto de descarga como de subida, ayudando a monitorear el uso y rendimiento.
- Active Sessions: Número de sesiones activas que están utilizando cada conexión, una métrica útil para evaluar la carga efectiva de cada enlace.
- Bytes Received / Sent: Cantidad total de datos recibidos y enviados por cada interfaz, acumulados desde el último reinicio o medición.
- Status: Estado operativo de la interfaz en el conjunto SD-WAN, permitiendo habilitar o deshabilitar la participación de un enlace en la distribución de tráfico.
La activación o desactivación de cada interfaz influye directamente en la disponibilidad y en la política de balanceo de carga, pudiendo aislar enlaces con problemas o realizar mantenimiento sin afectar la conectividad global.
Compatibilidad de versiones y modelos
La funcionalidad de SD-WAN integrada es soportada en FortiOS desde versiones como 7.4.x,7.6.x en adelante, habiendo importantes mejoras en 7.4.x,7.6.x, 7.0 y 7.2. Estas versiones introducen optimizaciones en el monitoreo de enlaces, corrección de protocolos y ampliación del soporte para métricas avanzadas como jitter y latencia.
En cuanto a modelos, la configuración SD-WAN extiende su uso en FortiGate de gama media y alta, comúnmente presentes en sucursales o entornos corporativos que requieren alta disponibilidad y gestión dinámica del tráfico. Equipos orientados a datacenter o backbone también poseen versiones de esta funcionalidad, aunque con opciones ampliadas para integración con otras plataformas de orquestación.
Modelos muy básicos o versiones antiguas de FortiOS pueden no soportar SD-WAN o implementar opciones limitadas. Además, las interfaces y parámetros han cambiado de nombre o ubicación en el GUI y CLI entre versiones, por lo que es importante revisar la documentación específica para evitar configuraciones erróneas.
Escenarios de uso y recomendaciones
Este tipo de configuración es ideal en entornos con múltiples enlaces WAN de diferentes proveedores, enlaces de respaldo o combinaciones de MPLS con Internet público. Permite distribuir el tráfico según la carga o métricas definidas, mejorar la experiencia del usuario, y mantener continuidad operativa al fallar un enlace.
Por ejemplo, en una oficina con enlace principal de fibra y respaldo 4G, el SD-WAN permite alternar el tráfico sin intervención manual. Si la configuración es incorrecta, puede generar rutas erróneas, pérdida de sesiones o sobrecarga en un enlace específico, reduciendo el rendimiento.
Fortinet recomienda usar sensores SLA para monitorear latencia y disponibilidad, definir correctamente costos para priorización, y realizar pruebas antes de producción para evitar impactos. Además, la sincronización con políticas de firewall y reglas de QoS asegura el funcionamiento integral y seguro.
Comandos de CLI útiles para diagnóstico
diagnose sys sdwan health: Permite ver el estado y salud de los enlaces configurados en el SD-WAN, mostrando métricas como latencia, jitter, y pérdida de paquetes.show firewall policy: Visualiza políticas activas, útil para verificar que el tráfico SD-WAN es correctamente filtrado o redirigido.get system session list: Muestra las sesiones activas, facilitando el análisis de la distribución del tráfico.diagnose debug application sdwan -1: Ayuda a realizar un seguimiento detallado de las operaciones internas del SD-WAN para identificar errores o irregularidades.execute ping-options source <interface>yexecute ping <gateway-ip>: Para probar conectividad desde una interfaz específica del SD-WAN a su gateway.
Buenas prácticas de configuración
- Asignar métricas y costos adecuados para controlar la preferencia y evitar congestión.
- Monitorear constantemente el rendimiento con sensores SLA para detectar y responder a degradaciones.
- Probar configuraciones en entornos controlados antes de desplegarlas en producción.
- Asegurarse de que las políticas de seguridad permiten el tráfico esperado y bloquean accesos no autorizados en todos los enlaces.
- Documentar cambios y configuraciones para facilitar auditorías y mantenimiento futuro.
- Actualizar regularmente el firmware para aprovechar mejoras y correcciones en SD-WAN.
- Evitar mezcla de configuraciones antiguas y nuevas para el mismo grupo de enlaces que puedan generar conflictos.