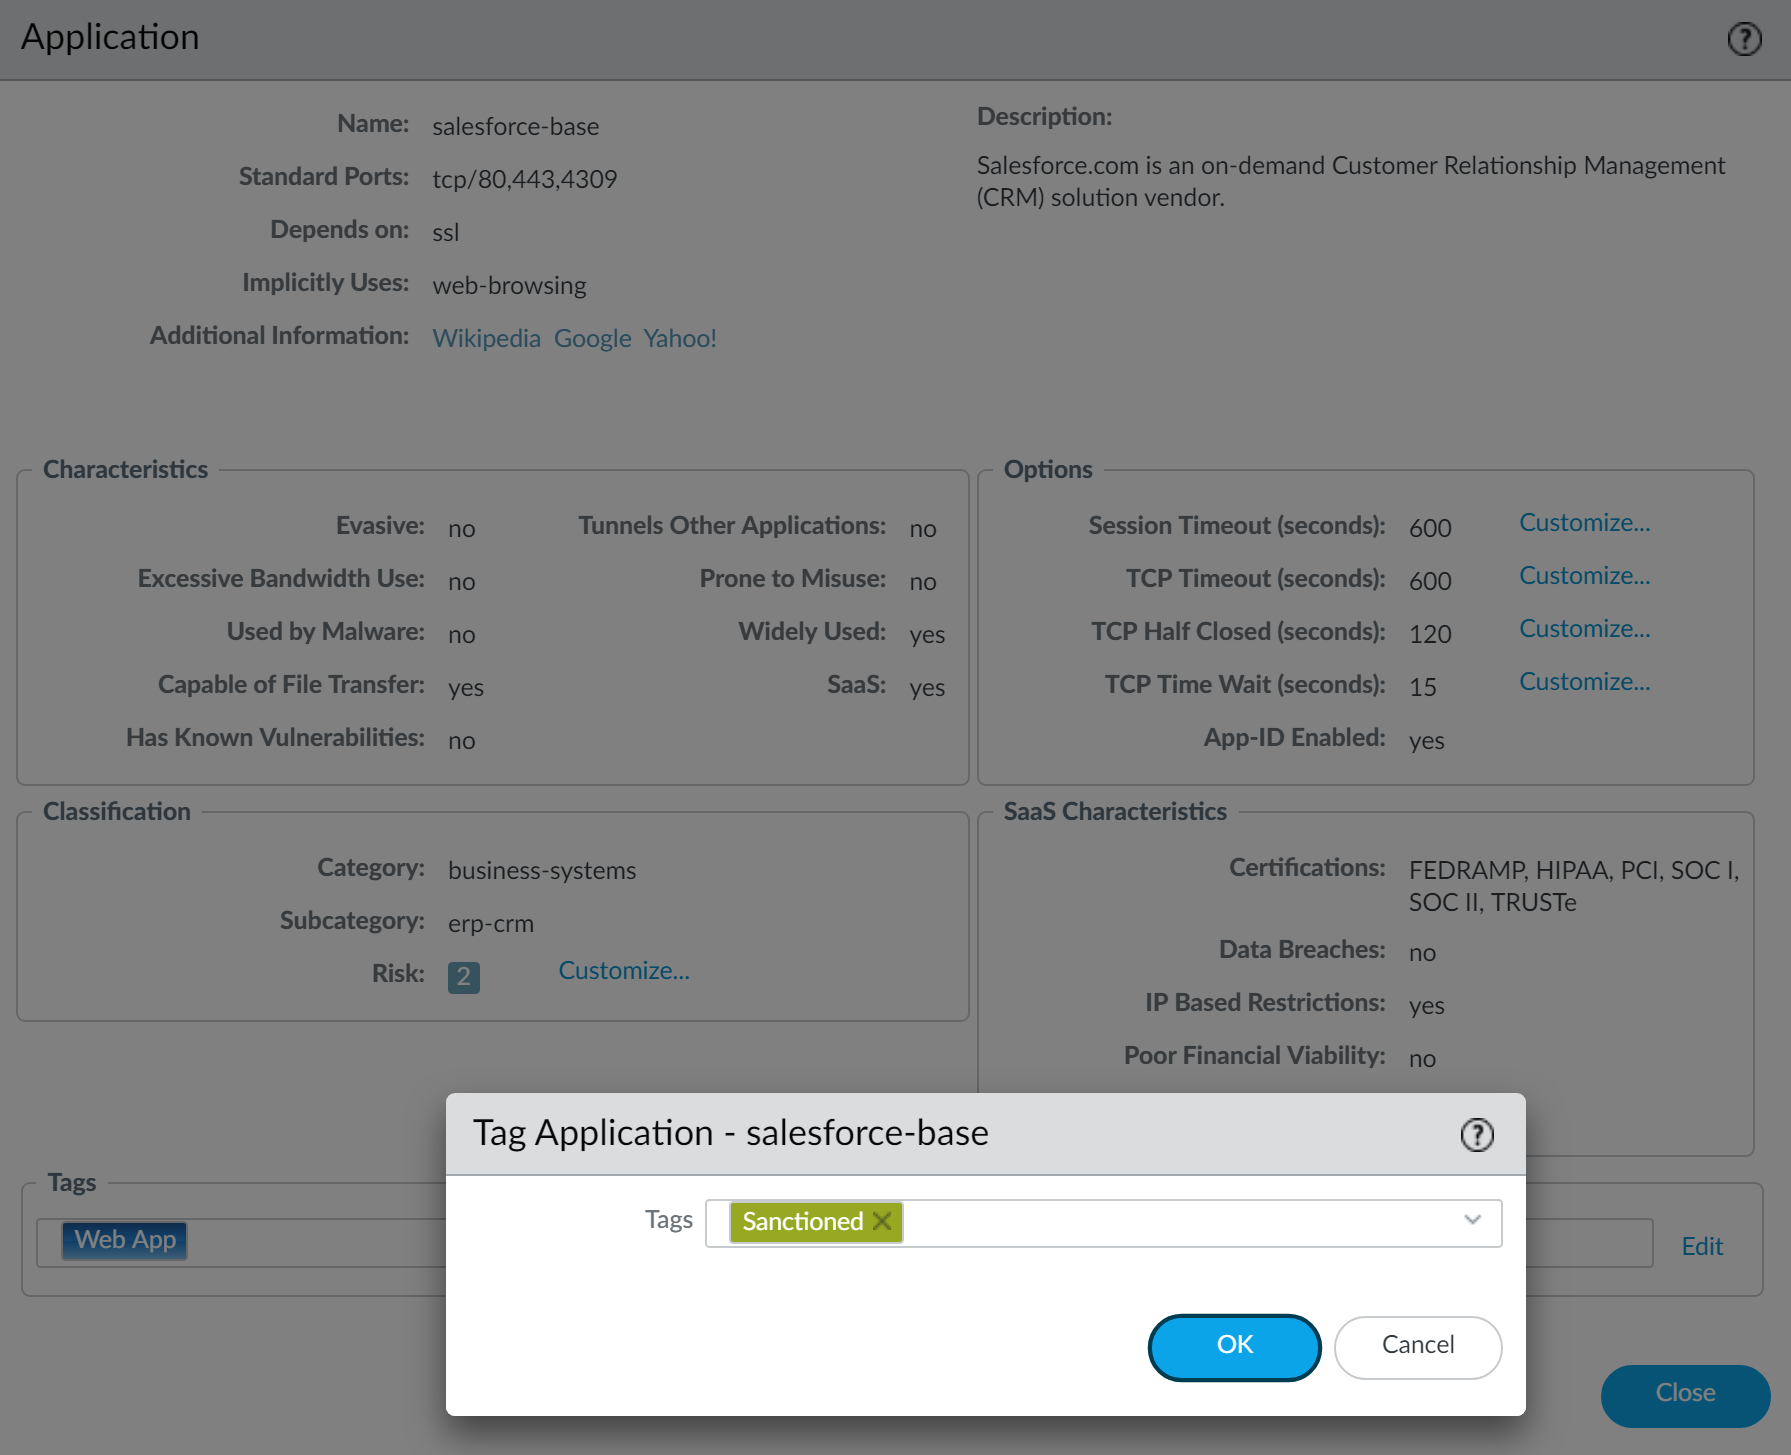
La configuración y gestión de aplicaciones en los firewalls de Palo Alto Networks permite identificar, controlar y proteger el tráfico de red basado en aplicaciones específicas. En este caso, la aplicación salesforce-base representa un patrón de tráfico asociado a Salesforce.com, una solución CRM basada en la nube. La correcta aplicación de políticas sobre esta aplicación es esencial para asegurar un acceso eficiente y seguro, minimizando riesgos y permitiendo controlar el comportamiento en entornos SaaS.
Campos principales
A continuación se describen los principales campos y atributos de la configuración de la aplicación salesforce-base según la taxonomía y opciones de Palo Alto Networks:
- Name: salesforce-base — Identificador único para esta aplicación dentro del App-ID.
- Standard Ports: tcp/80, 443, 4309 — Puertos TCP típicos donde se encuentra activo el tráfico de esta aplicación, predominando los puertos web estándares y adicionales específicos.
- Depends on: ssl — Indica que esta aplicación depende del uso del protocolo SSL para cifrado y transporte seguro.
- Implicitly Uses: web-browsing — La aplicación utiliza implícitamente funcionalidades de navegación web para su operativa.
- Description: Explica que Salesforce es una solución CRM on-demand, aclarando el contexto de la aplicación.
- Characteristics:
- Evasive: no — No presenta técnicas de evasión a inspección.
- Tunnels Other Applications: no — No encapsula otra aplicación dentro de su flujo.
- Excessive Bandwidth Use: no — No genera un uso de ancho de banda elevado fuera de lo común.
- Prone to Misuse: no — No es propensa a ser usada con fines maliciosos.
- Used by Malware: no — No detectada como vector habitual para malware.
- Widely Used: yes — Es una aplicación de uso común en entornos empresariales.
- Capable of File Transfer: yes — Puede transferir archivos dentro de su flujo.
- SaaS: yes — Aplicación ofrecida como software como servicio.
- Has Known Vulnerabilities: no — No tiene vulnerabilidades conocidas reportadas en la base de datos.
- Options:
- Session Timeout: 600 segundos — Tiempo por defecto para cierre de sesión si no hay actividad.
- TCP Timeout: 600 segundos — Timeout TCP establecido para sesiones activas.
- TCP Half Closed: 120 segundos — Tiempo para cerrar comunicaciones TCP a la mitad.
- TCP Time Wait: 15 segundos — Tiempo para liberar puertos en estado TIME_WAIT.
- App-ID Enabled: yes — Confirmación de que la identificación de aplicación está activada.
- Classification:
- Category: business-systems — Clasificación general en sistemas de negocios.
- Subcategory: erp-crm — Subcategoría más específica, vinculada a gestión empresarial y CRM.
- Risk: 2 — Nivel de riesgo relativo bajo.
- SaaS Characteristics:
- Certifications: FEDRAMP, HIPAA, PCI, SOC I, SOC II, TRUSTe — Indicativos de certificaciones y cumplimiento normativo.
- Data Breaches: no — No han reportado brechas de datos relevantes.
- IP Based Restrictions: yes — Implementa restricciones basadas en IP para mayor seguridad.
- Poor Financial Viability: no — No presenta riesgos financieros.
- Tags: Sanctioned — Etiqueta para indicar que es una aplicación autorizada o permitida en políticas.
Compatibilidad de versiones y modelos
La aplicación salesforce-base está integrada en la base de datos App-ID que Palo Alto Networks actualiza continuamente. Se encuentra soportada en las versiones de firmware PAN-OS a partir de la 8.0, ampliando soporte y mejoras en identificadores con cada nueva actualización.
Es compatible con todas las familias de firewalls Palo Alto, incluyendo PA-220, PA-820, PA-3220, PA-5250, serie PA-7000 y NGFWs de próxima generación. La única limitación puede venir en dispositivos muy antiguos o versiones de firmware inferiores a 8.0, donde la identificación de esta aplicación o algunas de sus funcionalidades podrían no estar disponibles o ser parciales.
Escenarios de uso y recomendaciones
Esta configuración es muy útil en organizaciones que usan Salesforce como CRM principal. Permite a los administradores:
- Permitir el acceso controlado a Salesforce en la red corporativa, asegurando que solo el tráfico identificado como salesforce-base sea permitido en políticas de seguridad.
- Evitar falsos positivos o bloqueo de otras aplicaciones web al usar la identificación específica y etiqueta «Sanctioned» para autorizar el acceso.
- Garantizar inspección y control granular de sesiones SSL para detectar posibles amenazas o comportamientos anómalos sin afectar la experiencia del usuario.
El riesgo principal radica en no identificar correctamente la aplicación, generando bloqueos o permitiendo tráfico no autorizado. Otro escenario a vigilar es la transferencia de archivos vía esta aplicación, que podría implicar riesgos de pérdida de datos si no se controla adecuadamente con perfiles de Data Filtering.
Comandos de CLI útiles para diagnóstico
show running security-policy | match "salesforce-base": Verifica políticas que utilizan la aplicación.show app stats | match salesforce-base: Muestra estadísticas de uso de la aplicación en tiempo real.test security-policy-match data-plane network tcp client-port 443 application salesforce-base: Simula coincidencia de política para tráfico salesforce-base.show session all filter application salesforce-base: Lista sesiones activas relacionadas a salesforce-base para análisis.show running appid: Consulta versión actual de la base de datos App-ID.
Buenas prácticas de configuración
- Actualizar constantemente la base de datos App-ID para asegurar reconocimiento actualizado de aplicaciones SaaS como salesforce-base.
- Etiquetar correctamente la aplicación con tags como «Sanctioned» para simplificar políticas basadas en aplicación y auditorías.
- Configurar perfiles de seguridad específicos para inspección profunda de SSL, Data Filtering y prevención de amenazas en tráfico de Salesforce.
- Implementar límites de timeout razonables para optimizar recursos y evitar sesiones persistentes innecesarias.
- Monitorear estadísticas ID de aplicación para detectar cambios inesperados en la utilización que puedan indicar anomalías o abuso.
- Combinar políticas de control de acceso a IP con App-ID para reforzar la seguridad y evitar accesos desde ubicaciones no autorizadas.