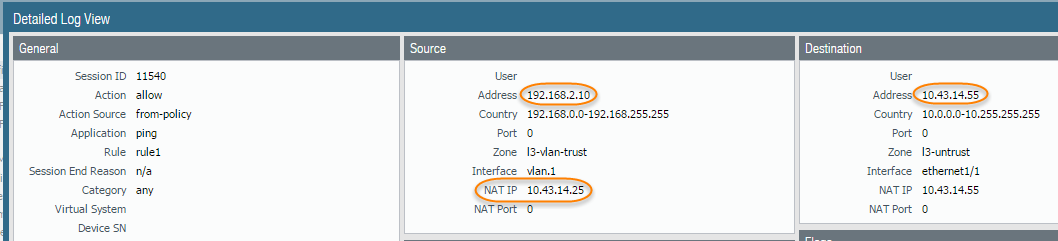
La configuración analizada corresponde a una sesión registrada en un firewall Palo Alto Networks que involucra la traducción de direcciones de red (NAT) entre dos zonas VLAN. Este tipo de configuración es fundamental para permitir la comunicación segura y controlada entre diferentes segmentos de red, asegurando que las direcciones IP internas se traduzcan adecuadamente, protegiendo la infraestructura y permitiendo políticas específicas sobre el tráfico que atraviesa el dispositivo.
Campos principales
A continuación se detalla el significado y propósito de cada campo clave dentro del flujo capturado:
- Session ID: Identificador único de la sesión, en este caso 11540, usado para el seguimiento del tráfico dentro del firewall.
- Action: La acción aplicada fue “allow”, lo que indica que el tráfico fue permitido por la política vigente.
- Action Source: Define que la acción fue resultado de una política configurada («from-policy»).
- Application: App identificada como “ping”, lo que señala que esta sesión es tráfico ICMP para comprobación de conectividad.
- Rule: Nombre de la regla que permitió el tráfico, aquí “rule1”.
- Source User: Dirección IP original del equipo en la zona de origen (192.168.2.10) y su rango (192.168.0.0-192.168.255.255), indicando que es una IP privada dentro de la VLAN de confianza.
- Source Zone: “l3-vlan-trust”, la zona lógica configurada para esa VLAN.
- Source Interface: Interfaz lógica vlan.1, por donde entró el paquete.
- Source NAT IP: Dirección IP traducida de origen (10.43.14.25), mostrando que se está utilizando NAT en esta dirección para controlar cómo se presenta el tráfico saliente.
- Destination User: Dirección IP destino 10.43.14.55, ubicada en la red privada de destino.
- Destination Zone: “l3-untrust”, la zona destino configurada para una VLAN menos confiable o segmentada.
- Destination Interface: ethernet1/1, interfaz física de salida.
- Destination NAT IP: Dirección final NAT correspondiente al destino (igual que la IP destino 10.43.14.55, sin traducción aplicada).
Compatibilidad de versiones y modelos
Las configuraciones NAT como la mostrada están disponibles en la mayoría de versiones del PAN-OS desde la 6.0 en adelante, donde las funciones de traducción de direcciones IP, incluyendo source NAT y destination NAT, han sido robustamente implementadas.
Este tipo de configuración es válida para todas las familias principales de Palo Alto Networks, incluyendo PA-200, PA-220, PA-800, PA-3200 y las series superiores de próxima generación como PA-5200 y PA-7000, siempre que ejecuten versiones compatibles de PAN-OS.
No existen limitaciones importantes para la configuración de NAT en entornos VLAN, pero es esencial considerar que configuraciones muy complejas o con altos volúmenes de traducción pueden impactar el rendimiento dependiendo del modelo y la capacidad del firewall.
Escenarios de uso y recomendaciones
El tráfico que atraviesa NAT entre VLANs configuradas con diferentes niveles de confianza es común en arquitecturas de red segmentadas para la seguridad perimetral interna. Por ejemplo, en un entorno donde la VLAN «l3-vlan-trust» representa una zona de usuarios internos y la VLAN «l3-untrust» corresponde a una zona con servicios específicos o una DMZ protegida.
Es recomendable utilizar NAT en el tráfico de salida para ocultar las IP internas y limitar la exposición de la red. Sin embargo, es fundamental monitorizar el tráfico y revisar las políticas de forma continua para evitar brechas.
El uso de reglas específicas para aplicaciones como ICMP (ping) debe estar muy controlado, ya que puede representar una vía de prueba para posibles atacantes externos o internos.
Comandos de CLI útiles para diagnóstico
- Visualizar sesiones activas:
show session all filter source 192.168.2.10para filtrar por IP origen. - Consultar detalles NAT:
show running nat-policypara verificar la política NAT aplicada. - Ver logs de tráfico relevante:
show log traffic direction equal forwardpara listar eventos de tráfico permitidos. - Diagnóstico de problemas con aplicación:
test security-policy-match source 192.168.2.10 destination 10.43.14.55 application pingpara validar políticas en CLI. - Revisar configuraciones de zona e interfaces:
show zoneyshow interface ethernet1/1.
Buenas prácticas de configuración
- Definir zonas claras y segmentar la red para limitar el tráfico innecesario entre VLANs.
- Usar source NAT siempre que sea posible para evitar exposición directa de direcciones IP internas.
- Evitar reglas demasiado permisivas, especialmente para aplicaciones ICMP, y restringirlas a lo estrictamente necesario.
- Establecer políticas explícitas que definan claramente origen, destino, aplicación y acción para mayor visibilidad y control.
- Documentar reglas y sesiones clave para facilitar auditorías y diagnósticos.
- Actualizar PAN-OS regularmente para aprovechar mejoras en NAT y seguridad.
- Monitorizar constantemente los logs para detectar comportamientos anómalos o accesos no autorizados.