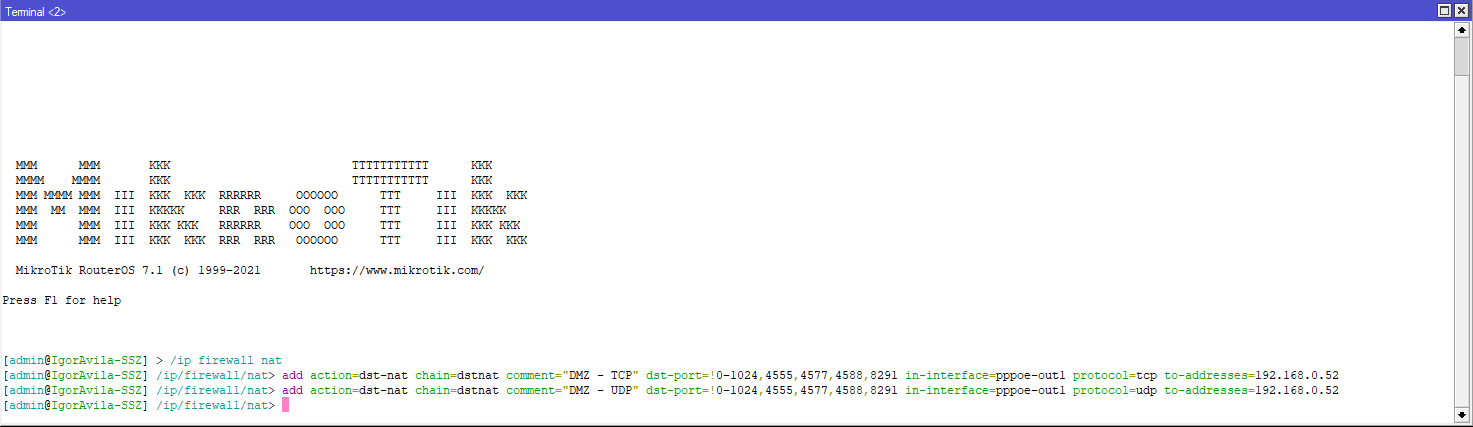
En entornos donde es necesario exponer servicios internos a Internet, la configuración de reglas NAT con redirección de puertos resulta fundamental. En dispositivos MikroTik, el mecanismo para lograr esta funcionalidad es a través del dst-nat implementado en el firewall, que permite redirigir puertos específicados de una interfaz pública a una IP interna en una zona considerada como DMZ (zona desmilitarizada).
Estas reglas son usadas para permitir que tráficos entrantes TCP y UDP dirigidos a ciertos rangos de puertos sean reenviados al servidor interno (en este caso con dirección 192.168.0.52), garantizando accesos controlados y segmentados desde un punto de entrada único como la interfaz pppoe-out1.
Campos principales
- action=dst-nat: Indica que el paquete será destinatario de una traducción de destino (redirección).
- chain=dstnat: Aplica a la cadena de procesamiento de paquetes entrantes al router.
- comment: Un texto descriptivo que facilita la identificación de la regla, en este caso «DMZ – TCP» o «DMZ – UDP».
- dst-port=0-1024,4555,4577,4588,8291: Los puertos destino en los que se activará esta regla; incluye un rango amplio del 0 al 1024 y puertos específicos adicionales.
- in-interface=pppoe-out1: Interfaz de entrada en la que se esperan los paquetes para esta regla, generalmente la WAN o conexión externa.
- protocol=tcp / udp: Define si la regla afecta tráfico TCP o UDP, separando las reglas para mayor control.
- to-addresses=192.168.0.52: IP interna a la cual se redirige el tráfico que cumple con los criterios.
Compatibilidad de versiones y modelos
Esta configuración es totalmente compatible con MikroTik RouterOS a partir de la versión 7.x y hasta las versiones 7.x más recientes, dado que las funciones básicas de firewall NAT no han cambiado sustancialmente. La interfaz CLI presentada corresponde a un RouterOS 7.1, que ya mantiene la misma sintaxis para /ip firewall nat.
En cuanto a hardware, cualquier modelo MikroTik que soporte RouterOS con capacidad básica para firewall y NAT (como las familias RB, CCR, hAP, entre otros) puede aplicar estas reglas. No obstante, en equipos muy antiguos o con recursos limitados, se debe considerar que un gran volumen de redirección NAT puede afectar el rendimiento.
Una limitación práctica puede estar en dispositivos con puertos limitados para conexiones PPPoE, o cuando la interfaz WAN utiliza otro tipo de conexión (por ejemplo, DHCP), en cuyo caso se deberá ajustar el parámetro in-interface.
Escenarios de uso y recomendaciones
Este tipo de redirección NAT se usa frecuentemente en escenarios donde es necesario publicar servicios como servidores HTTP, FTP, de administración remota (por ejemplo Winbox en puerto 8291), o servicios UDP específicos (por ejemplo DNS, juegos o VoIP) para usuarios externos.
Se recomienda segmentar claramente la DMZ para minimizar riesgos en la red interna, controlando el acceso con reglas firewall adicionales (filtrado por IP, límites de conexión, etc.). Además, dado que se abren rangos de puerto amplios (0-1024), hay que ser cuidadosos y restringir aún más si el servicio no requiere ese rango completo.
El riesgo principal reside en la posible exposición de servicios internos que pueden tener vulnerabilidades, por lo que es recomendable solamente abrir los puertos estrictamente necesarios, junto con un monitoreo constante y actualizaciones de seguridad del servidor destino.
Comandos de CLI útiles para diagnóstico
/ip firewall nat print: Lista las reglas NAT configuradas, permitiendo verificar existencia y parámetros./ip firewall nat print detail where comment~"DMZ": Muestra reglas con comentarios relacionados a DMZ para un enfoque rápido./tool sniffer quick interface=pppoe-out1: Captura rápida para detectar tráfico entrante en la interfaz WAN./ip firewall connection print where dst-address=192.168.0.52: Muestra conexiones actuales relacionadas con la IP destino de la redirección, facilitando auditoría de tráfico./log print follow: Para monitorear posibles rechazos o errores de firewall en tiempo real.
Buenas prácticas de configuración
- Limitar al máximo el rango de puertos abiertos para minimizar la superficie de ataque.
- Utilizar comentarios claros y descriptivos en cada regla para facilitar la gestión futura.
- Actualizar RouterOS y firmware para disponer de correcciones de seguridad y optimizaciones.
- Implementar reglas adicionales de filtrado en
forwardpara controlar el acceso a la DMZ. - Considerar el uso de listas de IP permitidas para restringir acceso solo a orígenes confiables.
- Monitorear logs y tráfico continuamente para detectar comportamientos anómalos o intentos de intrusión.
- Probar siempre los cambios en un ambiente controlado antes de aplicar en producción para evitar caídas inesperadas.