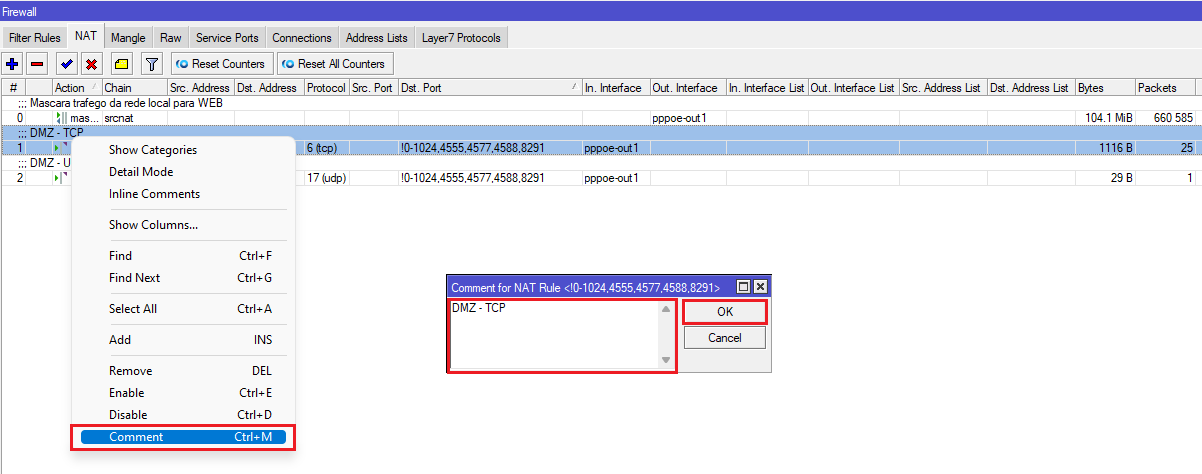
La configuración NAT (Network Address Translation) en dispositivos MikroTik es fundamental para gestionar el tráfico entre redes internas y externas, especialmente cuando se trabaja con protocolos específicos TCP y UDP. Este artículo detalla una configuración NAT avanzada que segmenta puertos y protocolos para optimizar el flujo en la interfaz PPPoE y el manejo de tráfico hacia un segmento DMZ, asegurando mejor control y seguridad en la red.
Campos principales
Cada regla de NAT en MikroTik posee varios campos claves que definen su comportamiento y alcance:
- Action: Tipo de acción a realizar con el paquete (en este caso,
masqueradepara ocultar las IPs internas). - Chain: Cadena donde se aplica la regla, usualmente
srcnatpara el tráfico saliente. - Protocol: Define el protocolo que utiliza la regla (TCP = 6, UDP = 17).
- Src. Port y Dst. Port: Puertos fuente y destino, aquí delimitados a rangos específicos excluyendo puertos comunes e incluyendo otros seleccionados (como 4555, 4577, etc.).
- In. Interface: Interface de entrada, en este caso
pppoe-out1, indicando que la regla afecta el tráfico que sale por esta interfaz. - Comment: Campo para anotaciones internas que facilitan la identificación de reglas, por ejemplo, "DMZ – TCP" para organizar la NAT aplicada al segmento DMZ.
- Bytes y Packets: Estadísticas de cantidad de datos y paquetes procesados por la regla, útiles para monitoreo y diagnóstico.
Compatibilidad de versiones y modelos
Las reglas NAT configuradas mediante la interfaz gráfica y CLI de MikroTik son compatibles con RouterOS a partir de versiones 7.x, siendo plenamente funcionales en las series más recientes 7.x. Este tipo de configuración está soportado en la mayoría de modelos MikroTik que gestionan tráfico WAN mediante interfaces PPPoE, tales como la serie hAP, CCR (Cloud Core Router) y modelos RouterBOARD con capacidad suficiente para NAT avanzado.
Es importante considerar que algunos modelos muy antiguos o los con recursos limitados podrían experimentar latencia o limitaciones en el procesamiento de múltiples reglas NAT específicas, especialmente bajo tráfico intenso o configuraciones complejas con filtros y mangle.
Escenarios de uso y recomendaciones
Este tipo de configuración es especialmente útil en entornos donde se quiere separar tráfico hacia una DMZ para servicios web u otros, permitiendo un control granular sobre qué puertos y protocolos se exponen y gestionan para el tráfico saliente a Internet. Por ejemplo:
- Empresas que desean exponer ciertos servicios TCP específicos desde la DMZ sin afectar el resto de la red local.
- Proveedores de servicios que segmentan tráfico de clientes en interfaces PPPoE.
- Redes donde se necesita monitorear el consumo específico de ciertos puertos para gestión de ancho de banda o seguridad.
Como riesgo, una mala configuración podría bloquear tráficos legítimos o abrir puertos innecesarios, por lo que siempre es aconsejable evaluar reglas, aplicar comentarios claros y realizar pruebas. Evitar reglas NAT demasiado genéricas puede reducir riesgos de exposición o problemas de acceso.
Comandos de CLI útiles para diagnóstico
Para verificar y diagnosticar la configuración NAT se recomienda usar los siguientes comandos en MikroTik RouterOS:
/ip firewall nat print: Muestra todas las reglas NAT activas con detalles./ip firewall nat print stats: Permite observar el conteo de bytes y paquetes procesados por regla./tool sniffer: Utilizado para capturar paquetes y verificar el paso correcto del tráfico por interfaces específicas./ip firewall connection print: Muestra conexiones activas, lo que ayuda a comprobar que la traducción de direcciones ocurre correctamente./log print&/log follow: Para monitorear logs en tiempo real y detectar posibles errores o bloqueos.
Buenas prácticas de configuración
- Usar comentarios claros y descriptivos en cada regla, facilitando la gestión y futuras modificaciones.
- Limitar el rango de puertos y protocolos según necesidad real para minimizar exposición.
- Realizar backups periódicos de la configuración antes de aplicar cambios.
- Probar configuraciones con tráfico controlado para evitar interrupciones.
- Actualizar RouterOS para aprovechar mejoras en NAT y seguridad.
- Evitar reglas redundantes o contrapuestas que puedan generar conflictos o consumo excesivo de recursos.