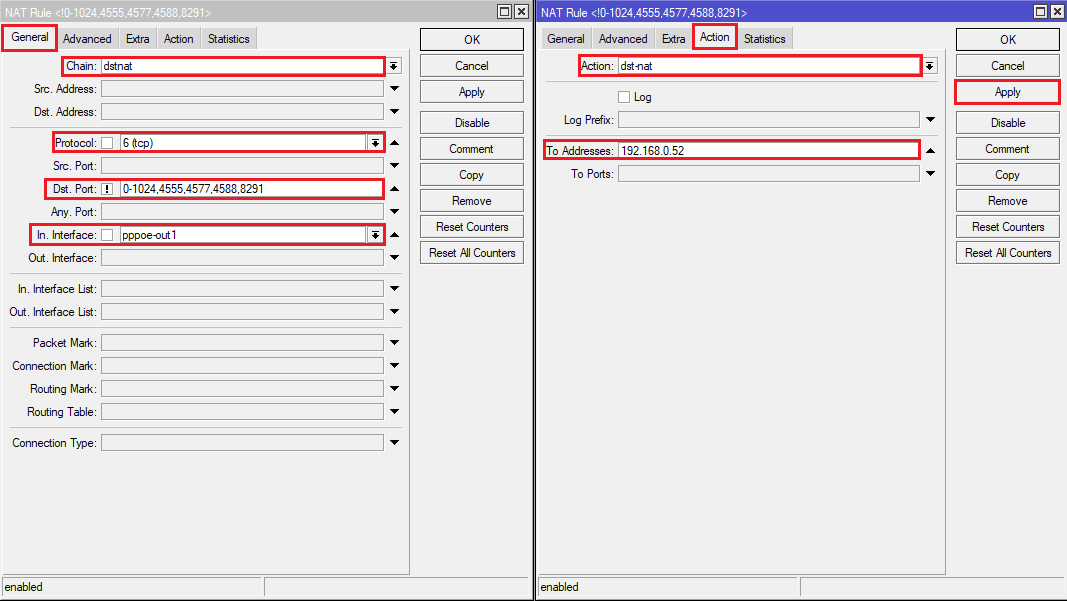
La configuración de reglas NAT en dispositivos MikroTik es clave para gestionar y redirigir correctamente el tráfico entrante hacia recursos internos de una red privada. En este caso, se analiza una regla con acción dst-nat que permite la traducción de las direcciones y puertos de destino para conexiones TCP dirigidas a un conjunto específico de puertos publicados. Esta configuración es común para habilitar accesos a servicios internos desde el exterior y resolver problemas de conectividad o de acceso a servidores detrás de un router MikroTik.
Campos principales
A continuación se desglosan y describen los campos fundamentales de esta regla NAT:
- Chain:
dstnat. Define que la regla aplica al procesamiento de paquetes entrantes antes del enrutamiento, es decir, para traducción de direcciones destino y puertos. - Protocol:
tcp (6). La regla se limita a tráfico TCP, protocolo común para servicios como HTTP, FTP, SSH, etc. - Dst. Port:
0-1024,4555,4577,4588,8291. Indica que la regla actúa sobre conexiones entrantes que tengan como puerto destino cualquiera dentro del rango 0-1024 o alguno de los puertos específicos enumerados, incluidos 4555, 4577, 4588 y 8291. Esto abarca puertos estándar y adicionales usados frecuentemente en servicios personalizados o de administración. - In. Interface:
pppoe-out1. Especifica que la regla solo intercepta tráfico recibido por esta interfaz física/virtual, típico de un enlace PPPoE que conecta la red privada a Internet.
En la pestaña de acción:
- Action:
dst-nat. La acción indica que se cambiará la dirección de destino del paquete para ser reenviado internamente. - To Addresses:
192.168.0.52. El destino final al que se redirige el tráfico que cumple las condiciones anteriores, es decir, la IP interna del servidor o dispositivo que ofrecerá los servicios.
Compatibilidad de versiones y modelos
La regla y características analizadas son compatibles con RouterOS desde versiones tempranas que soportan NAT y configuración avanzada de firewall (por ejemplo, desde v5.x en adelante). El soporte específico para rangos de puertos y combinación de interfaces PPPoE es estándar en la mayoría de las versiones modernas.
En cuanto a hardware, esta configuración es aplicable a un amplio rango de modelos MikroTik que soportan PPPoE como CCR, RB series (como RB2011, RB3011) y otros routers con RouterOS que manejan tráfico NAT y firewall. La limitación más relevante estará dada por la capacidad de procesamiento del dispositivo y la versión del sistema operativo, que debe ser compatible con las opciones mostradas.
Escenarios de uso y recomendaciones
Este tipo de regla se utiliza principalmente para exponer servicios internos a Internet cuando el router MikroTik se encuentra detrás de una conexión PPPoE. Por ejemplo, un servidor web, servicios administrativos o aplicaciones especializadas que necesiten acceso externo en puertos no estándar o en el rango de servicios bien conocidos (0-1024).
Es importante proteger esta configuración con reglas adicionales de firewall para evitar accesos no autorizados, ya que redirigir un amplio rango de puertos puede abrir la red a potenciales ataques si no se gestiona adecuadamente. La recomendación incluye limitar las IPs origen según sea posible y habilitar logs para monitoreo.
Comandos de CLI útiles para diagnóstico
Para trabajar y auditar esta configuración, MikroTik proporciona comandos clave en la terminal CLI:
/ip firewall nat print: lista todas las reglas NAT configuradas./ip firewall nat export: muestra la configuración completa en formato script./ip firewall nat print detail where chain=dstnat and action=dst-nat: filtra reglas dst-nat específicas para análisis más detallado./interface pppoe-client print: verifica el estado y parámetros de la interfaz PPPoE que utiliza la regla./tool sniffer start interface=pppoe-out1 filter-protocol=tcp filter-port=0-1024,4555,4577,4588,8291: captura tráfico para diagnosticar conexiones sobre los puertos y protocolo indicados.
Buenas prácticas de configuración
Es fundamental mantener una estrategia ordenada y segura para configurar reglas dst-nat en MikroTik:
- Usar rangos de puertos específicos y evitar reglas demasiado amplias para minimizar la superficie de ataque.
- Aplicar reglas de firewall complementarias para restringir las IP de origen que puedan acceder a estos servicios.
- Documentar cada regla con comentarios claros para facilitar mantenimiento y auditorías.
- Actualizar siempre RouterOS a versiones soportadas para garantizar la estabilidad y seguridad.
- Monitorizar logs y estadísticas para detectar actividad inusual o ataques dirigidos a los puertos redirigidos.
- Probar la regla mediante herramientas de conexión desde una ubicación externa para asegurar que la traducción NAT funciona correctamente.