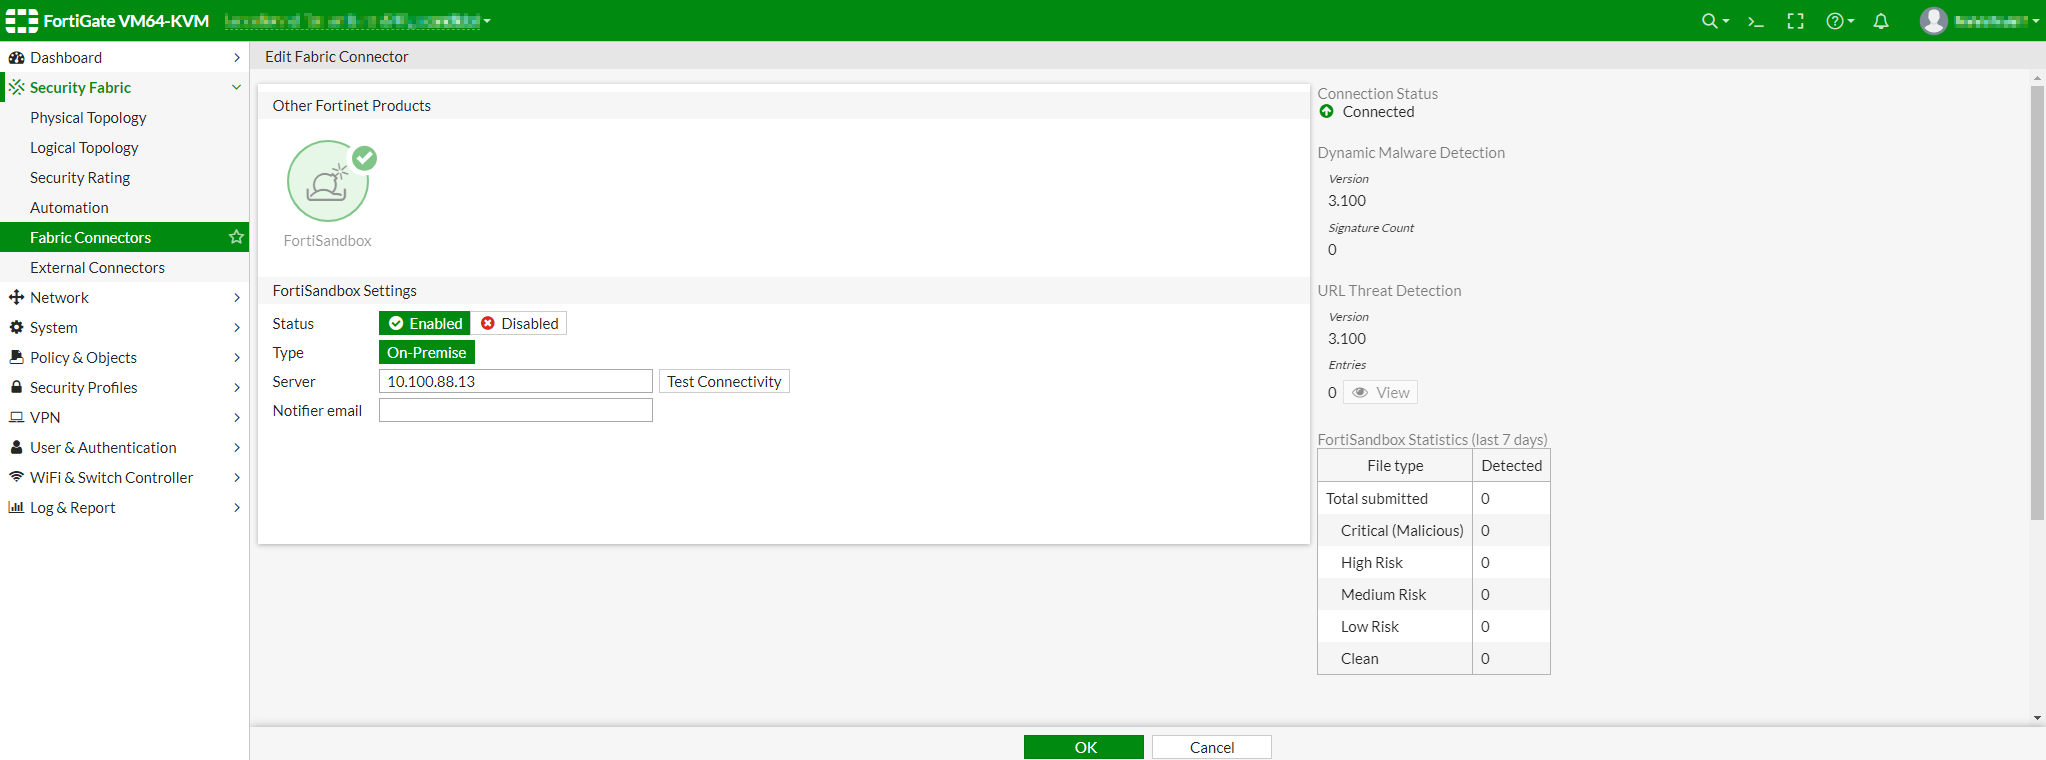
La configuración de un conector FortiSandbox On-Premise en dispositivos FortiGate es una pieza fundamental para potenciar la seguridad avanzada en redes empresariales. Este tipo de ajuste integra la funcionalidad de sandboxing local con el firewall, permitiendo detectar y analizar archivos sospechosos en un entorno controlado, antes de que ingresen a la red corporativa. Así se minimiza el riesgo de infecciones por malware y amenazas desconocidas que pueden evadir otras defensas tradicionales.
Campos principales
- Status: Este campo define si el conector está habilitado (Enabled) o deshabilitado (Disabled). Activar el conector permite que FortiGate envíe archivos para su análisis mediante FortiSandbox, mejorando la protección en tiempo real.
- Type: Aquí se selecciona el tipo de FortiSandbox a integrar. En este caso es “On-Premise”, lo que indica que el sandbox está instalado localmente dentro de la infraestructura de la organización, garantizando mayor control y menor dependencia de servicios en la nube.
- Server: Especifica la dirección IP del servidor FortiSandbox On-Premise. Este es el destino donde se envían las muestras para análisis. La correcta configuración permite comunicación fluida entre FortiGate y el sandbox.
- Notifier email: Campo opcional donde se puede ingresar una dirección de correo electrónico para recibir notificaciones sobre los resultados o alertas de análisis provenientes de FortiSandbox.
- Test Connectivity: Botón que permite verificar si la comunicación entre FortiGate y el servidor FortiSandbox es exitosa, lo cual es crucial para asegurar que el tráfico malicioso pueda ser inspeccionado oportunamente.
Compatibilidad de versiones y modelos
La integración con FortiSandbox On-Premise está disponible generalmente desde FortiOS 6.0 en adelante, con mejoras progresivas en versiones superiores como 7.4.x,7.6.x, 7.0 y hasta 7.2, donde se afina la estabilidad, el rendimiento y se agregan opciones de monitoreo más detalladas.
En cuanto a modelos, esta funcionalidad está orientada a FortiGate de gama media a alta, que soportan Security Fabric y perfiles avanzados de seguridad. Por ejemplo, dispositivos diseñados para sucursales, oficinas centrales o datacenters que requieren análisis profundo de amenazas. No es habitual en modelos de bajo rendimiento o orientados exclusivamente a pequeñas oficinas, que no cuentan con la capacidad de procesamiento suficiente para estas integraciones.
Algunas limitaciones frecuentes incluyen cambios en la interfaz gráfica entre versiones mayores, donde parámetros o ubicaciones pueden variar. Además, en versiones antiguas puede faltar la opción de notificación vía correo o la capacidad de test de conectividad. Se recomienda revisar compatibilidad exacta en el changelog oficial antes de implementar.
Escenarios de uso y recomendaciones
- Empresas que manejan información sensible y quieren protegerse contra amenazas de día cero pueden usar FortiSandbox On-Premise para analizar archivos adjuntos, descargas o tráfico sospechoso en tiempo real.
- Entornos con políticas estrictas de privacidad o cumplimiento legal que no permiten enviar información a la nube prefieren esta opción de sandbox local para mantener control absoluto sobre sus datos.
- Si se configura incorrectamente (por ejemplo, con dirección IP errónea o con el conector deshabilitado), la detección avanzada dejará de funcionar, lo que puede derivar en riesgo de infección sin ser detectada por FortiGate.
- El fabricante recomienda mantener siempre actualizado el firmware y FortiSandbox, además de realizar pruebas de conectividad y monitoreo frecuente para asegurar la efectividad del análisis.
Comandos de CLI útiles para diagnóstico
diagnose test application ipsmonitor 5– Para revisar eventos de inspección relacionados con perfiles de seguridad asociados al sandbox.execute ping 10.100.88.13– Comando básico para verificar la conexión IP entre el FortiGate y el servidor FortiSandbox.show full-configuration system fabric-connector– Visualiza la configuración completa del conector fabric, incluyendo FortiSandbox.diagnose debug enablejunto condiagnose debug application fortisandbox -1– Para observar logs detallados del proceso de envío y recepción de análisis.get system performance top– Permite monitorizar el uso de recursos mientras el sandbox está activo, detectando posibles cuellos de botella.
Buenas prácticas de configuración
- Utilizar siempre direcciones IP fijas para el servidor FortiSandbox On-Premise para evitar problemas de resolución o pérdida de comunicación.
- Habilitar notificaciones por correo para recibir alertas tempranas ante detección de malware crítico y poder tomar acciones inmediatas.
- Realizar periódicamente pruebas de conectividad entre FortiGate y FortiSandbox para asegurar que la integración está operativa.
- Mantener actualizado el firmware de FortiGate y FortiSandbox para aprovechar mejoras de seguridad y compatibilidad.
- No deshabilitar el conector sin antes analizar el impacto, ya que puede dejar sin protección avanzada contra amenazas desconocidas.
- Documentar los cambios realizados en la configuración para tener trazabilidad y facilitar futuras auditorías o ajustes.
- Configurar adecuadamente las políticas de seguridad para que el tráfico relevante sea inspeccionado en FortiSandbox sin afectar la performance de la red.
- Revisar regularmente los informes y estadísticas que provee FortiSandbox para evaluar tendencias y ajustar el nivel de protección.