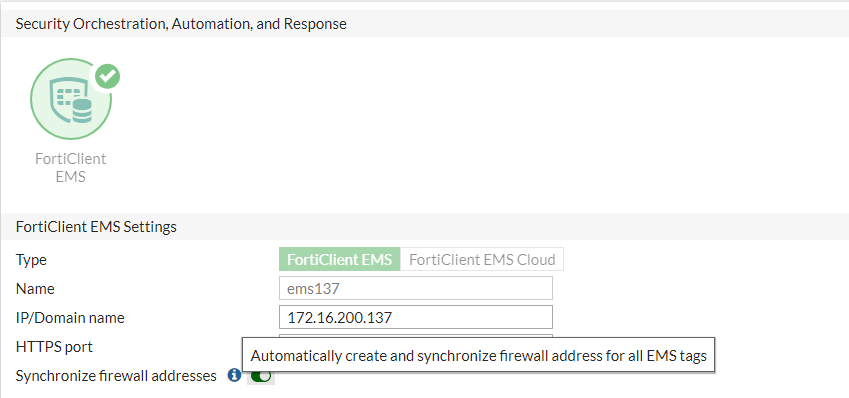
La configuración de FortiClient EMS en un dispositivo FortiGate permite una gestión centralizada y sincronizada de los endpoints que utilizan FortiClient para una mejor seguridad y control en la red. Esta configuración optimiza la integración entre el FortiGate y el FortiClient Enterprise Management Server (EMS), facilitando la orquestación de políticas de seguridad y la sincronización de direcciones de firewall basadas en etiquetas EMS. Esto resuelve problemas comunes de administración distribuida y mejora la visibilidad y respuesta ante incidentes en ambientes corporativos.
Campos principales
- Type: Define si la integración será con un servidor FortiClient EMS local o en la nube. La elección afecta la forma en que se conectan y sincronizan las políticas y datos de endpoints.
- Name: Identificador para esta configuración dentro del FortiGate. Es importante tener un nombre descriptivo para facilitar la gestión y referencia rápida.
- IP/Domain name: Dirección IP o nombre de dominio del servidor FortiClient EMS. Es fundamental que esta dirección sea accesible desde el FortiGate para garantizar la sincronización efectiva.
- HTTPS port: Puerto TCP usado para la comunicación segura entre FortiGate y FortiClient EMS. Normalmente se usa el 443, pero puede ser personalizado según la configuración del EMS.
- Synchronize firewall addresses: Activar esta opción permite que se creen y sincronicen automáticamente direcciones de firewall en FortiGate basadas en las etiquetas aplicadas a los endpoints en FortiClient EMS. Esto facilita políticas dinámicas y segmentación según el estado o grupo de los endpoints.
Compatibilidad de versiones y modelos
Esta funcionalidad de integración con FortiClient EMS está disponible en versiones modernas de FortiOS, comúnmente a partir de la versión 7.4.x,7.6.x en adelante, con mejoras y ampliaciones constantes en las series 7.4.x,7.6.x, 7.0 y 7.2. Los modelos de FortiGate que soportan esta integración suelen ser los de gama media y alta, que están orientados a entornos empresariales con necesidad de orquestación centralizada de seguridad.
Los modelos de gama baja o los dispositivos orientados a pequeñas oficinas pueden no incluir opciones avanzadas de integración o tener limitaciones en el número máximo de conexiones o sincronizaciones simultáneas debido a restricciones en recursos internos. También es común ver que la interfaz gráfica cambia ligeramente entre versiones mayores de FortiOS, y algunos parámetros se renombran o reestructuran para mejorar la usabilidad.
Es importante revisar las notas de versión para confirmar que el firmware instalado soporta las características deseadas y verificar la compatibilidad con la versión del FortiClient EMS desplegada.
Escenarios de uso y recomendaciones
- Gestión de endpoints corporativos: En empresas con muchos usuarios que utilizan FortiClient, esta configuración permite sincronizar etiquetas que agrupan endpoints por ubicación, estado de seguridad o cumplimiento, facilitando aplicar reglas específicas en FortiGate sin necesidad de configuraciones manuales estáticas.
- Respuesta ante incidentes: Si un endpoint es marcado como comprometido o en cuarentena en FortiClient EMS, FortiGate puede usar las etiquetas sincronizadas para modificar dinámicamente políticas y aislar dicho dispositivo rápidamente.
- Optimización de políticas de firewall: Al permitir sincronizar automáticamente direcciones basadas en etiquetas, se evita la administración manual de listas IP, lo cual reduce errores y facilita la escalabilidad.
- Si se configura incorrectamente: Podrían generarse conflictos en las políticas de direccionamiento o problemas de comunicación entre FortiGate y EMS, afectando la aplicación correcta de las políticas de seguridad.
- Recomendaciones del fabricante: Mantener actualizados ambos dispositivos, usar puertos seguros para la comunicación, validar accesibilidad entre dispositivos, y probar la sincronización en entornos controlados antes de producción.
Comandos de CLI útiles para diagnóstico
diagnose debug enable– Activa la depuración general en FortiGate para seguimiento detallado.diagnose debug application forticlient-ems -1– Habilita logs detallados específicos de la integración con FortiClient EMS.get system interface– Verifica la interfaz y conectividad utilizada para alcanzar el EMS.execute ping 172.16.200.137– Prueba la conectividad IP al servidor EMS.show full-configuration firewall address– Revisa las direcciones de firewall sincronizadas desde EMS.diagnose firewall iprope lookup exact– Valida si una dirección IP está siendo reconocida y aplicada en las políticas.
Buenas prácticas de configuración
- Confirmar siempre que la comunicación entre FortiGate y EMS esté cifrada y autenticada usando HTTPS en un puerto seguro.
- Utilizar nombres descriptivos y ordenados para las configuraciones para facilitar mantenimiento y auditorías.
- Verificar que las políticas de firewall soporten la actualización dinámica de direcciones y etiquetas sincronizadas.
- Implementar pruebas en entorno controlado antes de aplicar cambios en producción para evitar interrupciones.
- Actualizar firmware y software tanto en FortiGate como en FortiClient EMS para obtener las últimas mejoras y correcciones de seguridad.
- Monitorear periódicamente los logs para detectar fallos de sincronización o problemas de comunicación.
- Evitar configurar direcciones o etiquetas manualmente que puedan entrar en conflicto con las sincronizadas desde EMS.
- Seguir las guías oficiales Fortinet para configuración y asegurar compatibilidad entre versiones de FortiOS y FortiClient EMS.