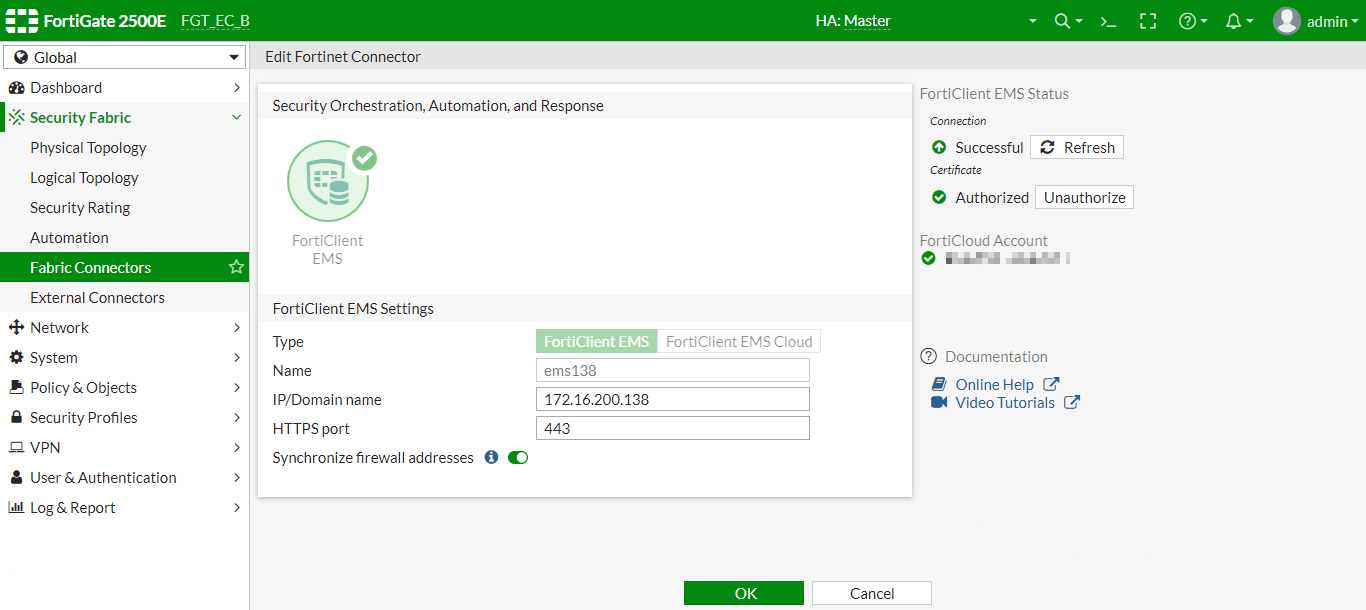
La integración del FortiClient EMS (Endpoint Management Server) en un dispositivo FortiGate es una configuración clave para optimizar la gestión y seguridad de endpoints en la red corporativa. Este tipo de configuración se centra en la conexión del firewall con el servidor EMS para facilitar la orquestación de la seguridad, la automatización y la respuesta a incidentes. Permite sincronizar políticas de seguridad, estados de endpoints y direcciones de firewall para una defensa más coordinada ante amenazas.
Campos principales
Cada campo en la configuración tiene un propósito concreto que impacta en la comunicación y el funcionamiento entre el FortiGate y el FortiClient EMS:
- Type (Tipo): Define el tipo de conector, en este caso «FortiClient EMS», que indica la conexión directa a un servidor EMS local o interno, no a un servicio en la nube. Esto afecta funcionalidades y opciones de sincronización disponibles.
- Name (Nombre): Permite identificar de manera única esta instancia del conector dentro del FortiGate. Es importante elegir un nombre descriptivo para evitar confusiones en deployments con varios conectores.
- IP/Domain name (IP o nombre de Dominio): Dirección IP o nombre DNS del servidor EMS. Es clave para establecer la conexión HTTPS e intercambiar información. Un error en este campo impedirá la comunicación adecuada.
- HTTPS port (Puerto HTTPS): Puerto utilizado para la conexión segura entre FortiGate y EMS. El valor por defecto es 443, pero puede variarse si el EMS está configurado en otro puerto. El puerto debe estar abierto en ambos extremos para evitar bloqueos.
- Synchronize firewall addresses (Sincronizar direcciones de firewall): Activar esta opción permite que las direcciones IP reportadas por el EMS se sincronizen automáticamente con el firewall, facilitando la creación de políticas y reglas basadas en el estado y ubicación de los endpoints. Desactivar esta opción implica gestionar estas direcciones manualmente, lo cual puede generar retrasos y errores.
Compatibilidad de versiones y modelos
La funcionalidad de integración con FortiClient EMS se encuentra disponible principalmente en FortiOS a partir de la versión 7.4.x,7.6.x, con mejoras continuas en versiones 7.4.x,7.6.x, 7.0 y 7.2. Estas mejoras incluyen mayor estabilidad, nuevas opciones de sincronización y soporte para distintos modos de conexión.
Esta configuración es compatible con dispositivos FortiGate de gama media y alta, así como modelos diseñados para sucursales corporativas con capacidad de gestión avanzada. En modelos de gama baja o versiones antiguas del firmware, algunas características como la sincronización automática o el soporte para certificados personalizados pueden no estar disponibles.
En versiones anteriores se ha observado que ciertos parámetros, como el nombre del conector o la forma de autorización del certificado, han cambiado de ubicación o nombre en la interfaz. Esto requiere atención al momento de actualizar firmware para evitar inconsistencias en la configuración.
Escenarios de uso y recomendaciones
Esta configuración es esencial en entornos donde la gestión centralizada de endpoints es crítica para mantener la seguridad, especialmente en redes distribuidas con múltiples sucursales y usuarios remotos. Permite automatizar la aplicación de políticas de seguridad basadas en el estado del endpoint (por ejemplo, si está actualizado, si cumple con normas de seguridad, etc.).
Un error común es configurar mal la IP o el puerto, lo que impide la sincronización y deja al firewall sin información actualizada de los dispositivos conectados, aumentando el riesgo de brechas. Otro problema es no activar la sincronización de direcciones, lo que puede generar un desfase entre la información EMS y las reglas del firewall.
Fortinet recomienda asegurar la comunicación mediante certificados válidos, mantener actualizados ambos dispositivos y comprobar regularmente el estado de conexión para mantener la eficacia de la integración y evitar fallos que afecten la respuesta ante amenazas.
Comandos de CLI útiles para diagnóstico
diagnose debug enable: Activa el modo debug para obtener información detallada sobre conexiones y errores en tiempo real.diagnose debug application fabric -1: Visualiza la actividad del conector fabric, incluyendo FortiClient EMS.get system status: Revisa la versión actual de FortiOS y el estado general del sistema.show full-configuration system fabric-connector: Muestra la configuración completa de los conectores fabric, útil para verificar parámetros configurados.execute ping: Comprueba la conectividad básica con el servidor EMS.diagnose test application sslvpn 20: Ayuda a diagnosticar problemas de conexión HTTPS con servidores relacionados a Fortinet.
Buenas prácticas de configuración
- Verificar que el nombre (Name) sea claro y representativo para evitar confusiones en la gestión.
- Confirmar que el IP/Domain y el puerto HTTP(S) estén correctos y accesibles desde el FortiGate.
- Activar la sincronización de direcciones para agilizar la correlación de información entre EMS y firewall.
- Mantener actualizados tanto el FortiGate como el EMS para garantizar compatibilidad y seguridad.
- Usar certificados válidos y confiables para proteger la conexión HTTPS.
- Monitorizar periódicamente la conexión y revisar logs para anticipar problemas.
- Evitar configuraciones manuales en el firewall de direcciones gestionadas automáticamente por el EMS para prevenir desincronización.
- Documentar los cambios de configuración para facilitar auditorías y futuras modificaciones.