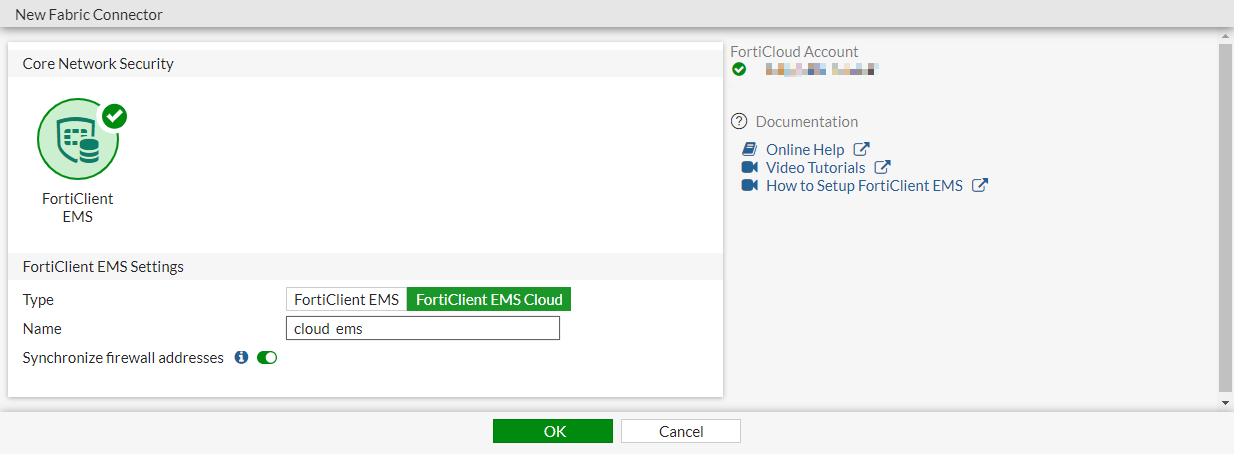
La configuración de FortiClient EMS Cloud en un dispositivo FortiGate es una integración que permite sincronizar la gestión de endpoints desde el servicio en la nube FortiClient EMS con las políticas y direcciones de firewall en el FortiGate. Esta funcionalidad resuelve la necesidad de tener una protección unificada y centralizada que combine la seguridad de red con el control y administración de los dispositivos finales, mejorando la visibilidad y respuesta ante amenazas.
Campos principales
- Type: Define el método de integración con FortiClient EMS. Puede ser “FortiClient EMS” para un servidor local o “FortiClient EMS Cloud” para la gestión basada en la nube. La ventaja del modo Cloud es la simplificación en la implementación y actualización continua sin necesidad de infraestructura local adicional.
- Name: Nombre asignado a la conexión o perfil EMS. Es importante elegir un nombre claro que identifique el entorno o la ubicación para facilitar la administración en entornos con múltiples conectores.
- Synchronize firewall addresses: Opción que permite sincronizar automáticamente las direcciones IP o grupos administrados por FortiClient EMS con las políticas de firewall del FortiGate. Activar esta función garantiza que cualquier cambio en los endpoints gestionados se refleje en las reglas de acceso, facilitando la aplicación dinámica de políticas de seguridad.
Compatibilidad de versiones y modelos
La integración con FortiClient EMS Cloud generalmente está disponible a partir de FortiOS 7.4.x,7.6.x en adelante, y ha tenido mejoras continuas en FortiOS 7.0 y 7.2 para optimizar la sincronización y manejo de objetos.
Se encuentra comúnmente en FortiGate de gama media y alta, especialmente en modelos que soportan múltiples funciones de seguridad avanzada y seguridad endpoint. Modelos de rama y de entrada disponen de esta funcionalidad con ciertas limitaciones, principalmente en la capacidad de procesamiento y el número de endpoints que se pueden sincronizar eficientemente.
Limitaciones típicas incluyen que versiones muy antiguas de FortiOS no soportan la integración Cloud, y en algunos equipos pequeños no es posible activar la sincronización automática para evitar sobrecarga. Además, cambios en la nomenclatura o ubicación de la configuración pueden variar entre las interfaces GUI de versiones mayores.
Escenarios de uso y recomendaciones
Un escenario común es el uso en organizaciones que desean centralizar la gestión de seguridad en endpoints sin desplegar múltiples servidores de administración. Usar FortiClient EMS Cloud conectado al FortiGate permite que las políticas de firewall se ajusten en tiempo real según el estado de los endpoints, bloqueando o permitiendo acceso basado en cumplimiento y salud del dispositivo.
Si la configuración de sincronización falla o se omite, las reglas del firewall pueden quedar desactualizadas, dejando expuesta la red a dispositivos no autorizados o vulnerables. La recomendación es habilitar siempre la supervisión y utilizar certificados confiables para la conexión EMS.
El fabricante recomienda mantener el firmware actualizado, configurar correctamente la conexión EMS con autenticación segura y validar la sincronización periódicamente desde la interfaz o CLI.
Comandos de CLI útiles para diagnóstico
diagnose debug application fctems -1: Activa el debug para la aplicación FortiClient EMS y permite visualizar errores de sincronización.get system interface: Verifica la configuración de las interfaces usadas para la conexión EMS Cloud.show firewall address: Consulta las direcciones sincronizadas desde FortiClient EMS para confirmar que están actualizadas.execute forticlient-ems test-connectivity: Comprueba la conectividad y autenticación con el servidor EMS Cloud.diagnose debug enabley posteriormentediagnose debug disable: Controlan la salida de depuración para diagnósticos detallados.
Buenas prácticas de configuración
- Asignar un nombre identificable para cada perfil EMS para facilitar gestión en entornos con múltiples integraciones.
- Confirmar la sincronización automática está activada y probar la actualización de direcciones y grupos periódicamente.
- Mantener firmwares y client EMS actualizados para aprovechar mejoras y parches de seguridad.
- Monitorizar logs de sincronización y debug para detectar problemas antes de que afecten al ambiente productivo.
- Utilizar conexiones seguras (TLS) y validar certificados para evitar interceptación o ataques de intermediario.
- Evitar configuraciones incompletas que puedan deshabilitar la sincronización sin notificación clara.
- Documentar cualquier cambio en la configuración para mantener trazabilidad y facilitar auditorías.