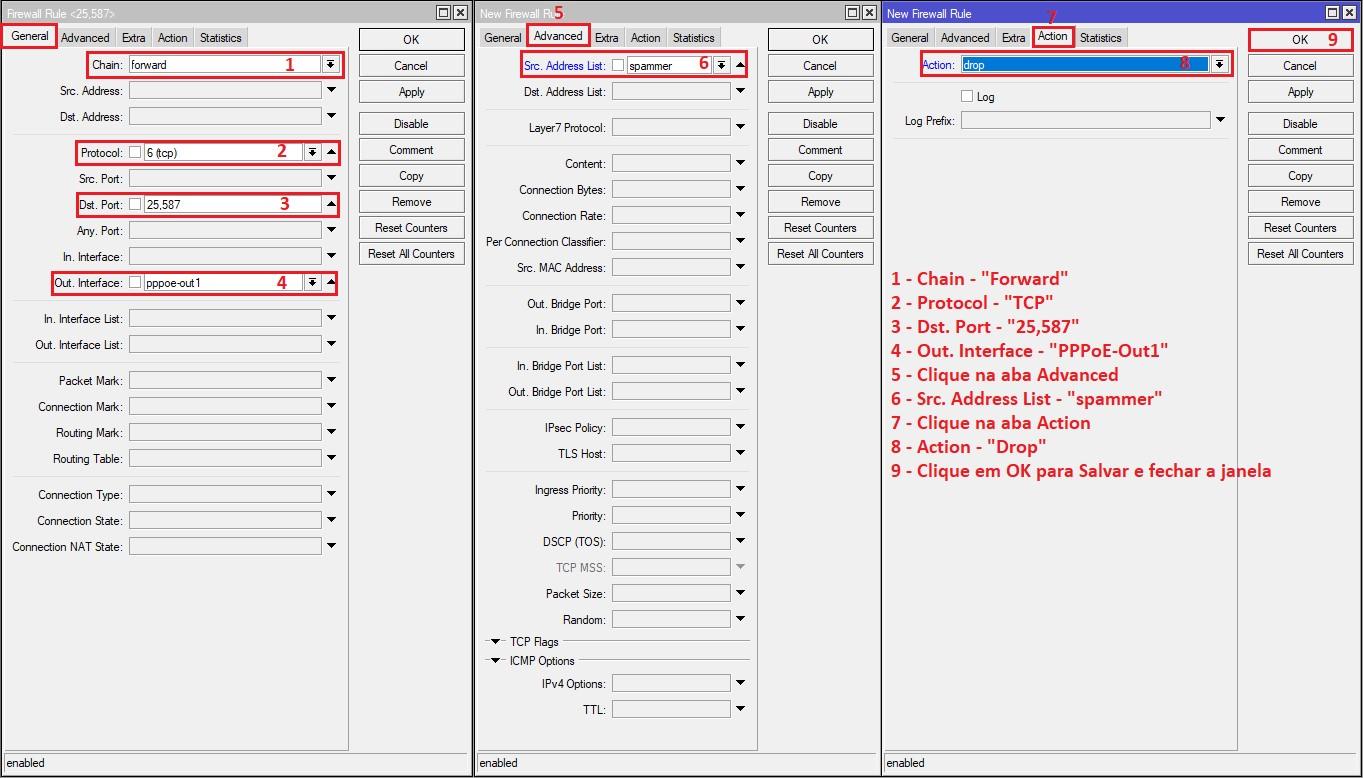
En redes gestionadas con dispositivos MikroTik, es habitual implementar reglas de firewall que permitan controlar el tráfico que circula a través del router. La configuración analizada corresponde a una regla de firewall orientada a bloquear conexiones TCP hacia el puerto 25587 utilizando una lista de direcciones IP etiquetadas como «spammer». Esta regla se inserta en la cadena «forward», por lo que afecta al tráfico que atraviesa el dispositivo entre interfaces físicas o lógicas.
El principal problema que resuelve esta configuración es la mitigación de ataques o tráfico no deseado proveniente de hosts específicos que intentan acceder a servicios en el puerto 25587. Al identificar direcciones IP maliciosas a través de una src-address-list, se logra una defensa proactiva y centralizada reduciendo la carga y riesgos en la red interna.
Campos principales
- Chain: Campo que define la cadena dentro del firewall donde se aplicará la regla. En este caso, «forward» indica que la regla afecta al tráfico que pasa por el router entre interfaces, no al tráfico dirigido al propio router (que sería «input»).
- Protocol: Se selecciona el protocolo 6 (TCP), ya que se desea controlar conexiones TCP específicas al puerto objetivo.
- Dst. Port: Puerto destino 25587, la puerta de enlace del servicio que se quiere proteger o mantener inaccesible para determinadas fuentes.
- Out. Interface: Se especifica «pppoe-out1», lo que limita la regla al tráfico saliente por esta interfaz PPPoE, típicamente vinculada a la conexión WAN o uplink.
- Src. Address List: En la pestaña Avanzada se selecciona la lista «spammer». Esta lista contiene direcciones IP calificadas previamente como no deseadas o atacantes.
- Action: La acción a tomar es «drop», lo que implica que el tráfico que coincida con esta regla será descartado sin enviar respuesta alguna.
Compatibilidad de versiones y modelos
Este tipo de regla es compatible con RouterOS de MikroTik a partir de versiones bastante tempranas, incluyendo versiones estables actuales (por ejemplo, RouterOS v7.x y v7.x). Los dispositivos compatibles incluyen desde modelos básicos como hAP AC lite o RB series hasta equipos profesionales CCR y CRS series.
Limitaciones reales pueden encontrarse en dispositivos con baja capacidad de procesamiento o memoria, donde demasiadas reglas o listas extensas pueden afectar el rendimiento del firewall. Sin embargo, la funcionalidad básica de filtrado por puerto, protocolo y listas de direcciones es un estándar muy utilizado y estable en toda la gama de MikroTik.
Escenarios de uso y recomendaciones
Esta configuración encuentra aplicación en múltiples escenarios, tales como la protección de servicios cerrando accesos no autorizados que intenten llegar a un puerto específico, en este caso el 25587. Puede usarse para mitigar ataques a servicios que funcionan en ese puerto o para bloquear conexiones de IP sospechosas determinadas por inspección o listas compartidas.
Es importante mantener actualizada y bien administrada la lista «spammer», ya que un mal manejo puede generar bloqueos a direcciones legítimas o causar falsas alarmas. Asimismo, el filtro aplicado sólo opera sobre el tráfico dirigido al puerto en la interfaz definida; por ello, en infraestructuras con múltiples enlaces o servicios distribuidos podría requerirse complementar estas reglas.
Riesgos incluyen impactos en la accesibilidad si la configuración se realiza de manera demasiado permisiva o restrictiva sin pruebas adecuadas, o bien, el sobrecargado del router con muchas reglas complejas que ralentizan el desempeño.
Comandos de CLI útiles para diagnóstico
/ip firewall filter print: Muestra todas las reglas actuales para verificar la existencia de la regla en cuestión./ip firewall address-list print: Permite revisar todas las listas de direcciones, incluyendo la lista «spammer» para validar las IPs bloqueadas./ip firewall filter monitor: Monitoriza en tiempo real los paquetes que coinciden con las reglas de firewall, útil para ver actividad en la regla configurada./tool torch interface=pppoe-out1 port=25587: Herramienta para inspeccionar tráfico activo por puerto e interfaz, ayuda a confirmar si aún llega tráfico que debería ser bloqueado./ip firewall filter disable [find where comment~"spammer-block"]: Deshabilita temporalmente la regla para pruebas sin eliminarla.
Buenas prácticas de configuración
- Utilizar etiquetas o comentarios descriptivos en las reglas para facilitar su mantenimiento y comprensión.
- Actualizar regularmente las listas de direcciones de bloqueo para evitar falsos positivos y mantener la efectividad.
- Probar la regla en un entorno controlado para verificar que no se bloquea tráfico legítimo.
- Limitar el alcance de la regla especificando interfaces correctamente para evitar aplicar bloqueos innecesarios.
- Monitorear el rendimiento del dispositivo y el tráfico para detectar posibles impactos negativos de la regla.
- Documentar la configuración y cambios para mantener un historial claro y facilitar auditorías futuras.