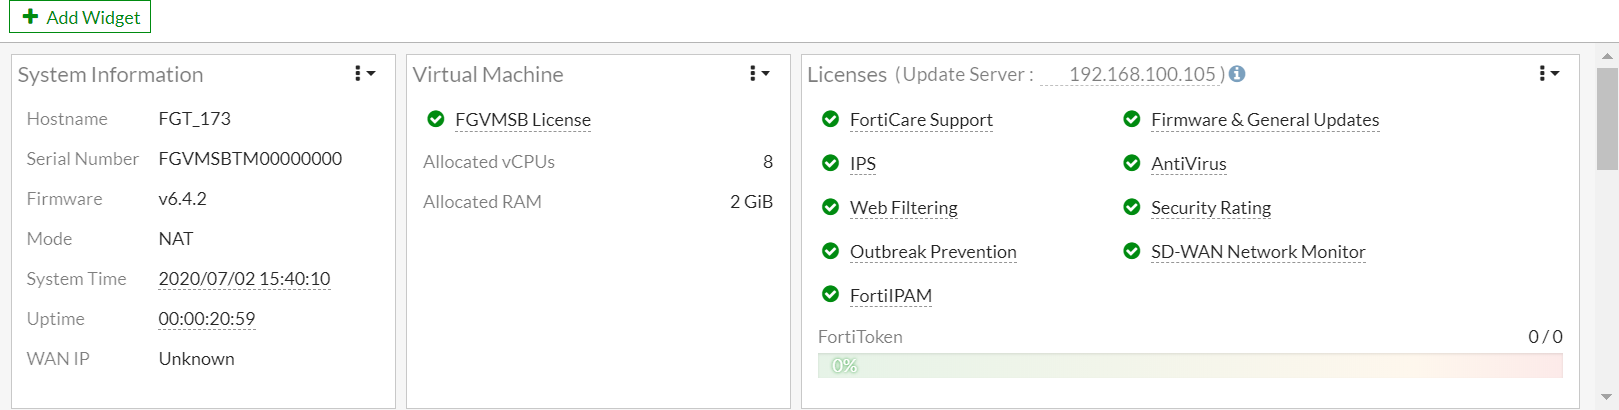
Esta configuración corresponde a la gestión de información del sistema, máquina virtual y licenciamiento en un dispositivo FortiGate corriendo FortiOS 7.4.x,7.6.x.2. Se centra en la presentación de datos críticos como el hostname, versión de firmware, modo operativo, así como el estado de licencias y recursos virtualizados. Este tipo de configuración es fundamental para garantizar la operatividad, seguridad y cumplimiento de los servicios ofrecidos por el firewall, al asegurar que las funciones de protección, actualizaciones y soporte estén correctamente habilitadas y activas.
Campos principales
- Hostname: Nombre asignado al dispositivo para identificarlo en la red, facilitando administración y monitoreo.
- Serial Number: Identificador único del equipo, importante para soporte técnico y gestión de licencias.
- Firmware: Versión del sistema operativo FortiOS que gobierna el funcionamiento del dispositivo. Aquí está en versión 7.4.x,7.6.x.2, lo que implica funcionalidades y correcciones específicas.
- Mode: Indica el modo operativo del firewall, siendo NAT en este caso, lo que implica traducción de direcciones para tráfico externo.
- System Time: Fecha y hora configuradas en el dispositivo, esenciales para el registro correcto de logs y sincronización en red.
- Uptime: Tiempo que el dispositivo ha estado en funcionamiento desde el último reinicio, útil para diagnóstico de estabilidad.
- WAN IP: Dirección IP asignada a la interfaz WAN, usada para acceso a Internet; aquí aparece como Unknown, lo que puede requerir revisión.
- Virtual Machine – Allocated vCPUs y RAM: Recursos computacionales asignados a la máquina virtual FortiGate, clave para rendimiento y operatividad.
- Licenses: Lista de complementos activos como FortiCare Support, IPS, Web Filtering, AntiVirus, entre otros, esenciales para la protección integral y actualizaciones del dispositivo.
- FortiToken: Estado del uso de tokens para autenticación multifactor, en este caso reportando 0%, indicando que no hay tokens activos.
Compatibilidad de versiones y modelos
La configuración mostrada es típica en FortiOS desde versiones 7.4.x,7.6.x en adelante, donde se consolidan múltiples funcionalidades de seguridad combinadas con soporte virtual. FortiOS 7.4.x,7.6.x.2 en particular estabiliza varias características de IPS, antivirus y SD-WAN.
Esta interfaz y estructura de licenciamiento es estándar en FortiGate de gama media y alta, incluyendo modelos desplegados en sucursales y datacenters. En configuraciones virtuales (FortiGate Virtual Machines), ajustes como la asignación de vCPUs y memoria son críticos y reflejados aquí.
Limitaciones pueden encontrarse en modelos de entrada con hardware menos potente o versiones previas a 6.0, donde algunos módulos de seguridad o integraciones como SD-WAN Network Monitor no están disponibles o funcionan con funcionalidades reducidas. Además, en versiones más antiguas la interfaz gráfica varía significativamente, lo que puede afectar la gestión.
Escenarios de uso y recomendaciones
Esta configuración es esencial en escenarios donde se requiere monitoreo constante del estado del dispositivo y sus licencias para mantener la protección activa, como en entornos corporativos con políticas estrictas de seguridad. El modo NAT es común para redes que requieren traducción de IP para conectividad a Internet.
Si se omite la correcta actualización de licencias o la asignación adecuada de recursos, se puede comprometer el rendimiento y la eficacia de las funcionalidades de protección, como la detección de intrusos o filtrado web, impactando la seguridad general.
El fabricante recomienda mantener actualizadas las versiones de firmware y verificar periódicamente el estado de licenciamiento para garantizar acceso a mejoras y soporte técnico. Además, se aconseja revisar la configuración del reloj del sistema para evitar problemas en la correlación de eventos en los registros.
Comandos de CLI útiles para diagnóstico
get system status: Muestra estado general del sistema incluyendo versión de firmware, uptime y hostname.diagnose hardware sysinfo: Proporciona información detallada del hardware y recursos asignados.execute update-now: Fuerza una actualización inmediata de firmas y licencias.get license status: Consulta el estado actualizado de las licencias instaladas y activas.diagnose sys top: Permite visualizar el consumo de recursos en tiempo real, útil para análisis de rendimiento.show system interface: Verifica la configuración de interfaces y estado de IP, ideal para revisar la asignación WAN.
Buenas prácticas de configuración
- Actualizar firmware periódicamente para mitigar vulnerabilidades y aprovechar nuevas funcionalidades.
- Validar el estado y vigencia de todas las licencias para asegurar la protección continua.
- Sincronizar correctamente el reloj del sistema con servidores NTP para mantener precisión en registros.
- Asignar recursos de CPU y memoria adecuados en entornos virtualizados para evitar cuellos de botella.
- Revisar con frecuencia la configuración de redes WAN para asegurar conectividad y visibilidad de IPs externas.
- Documentar y monitorear cambios en la configuración para facilitar auditorías y resolución de incidentes.
- No desactivar módulos críticos de seguridad sin evaluación previa del impacto en la red.