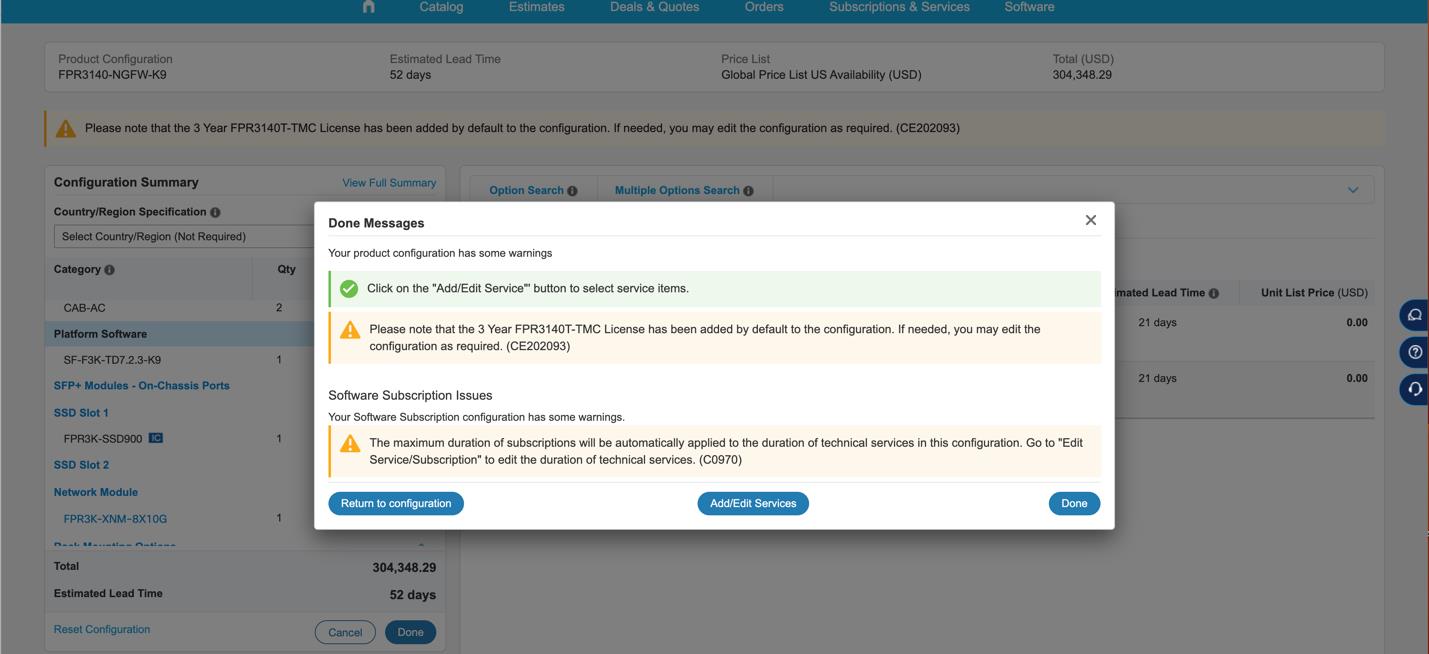
La configuración del Cisco FPR3140 NGFW representa una solución integral para la protección perimetral y defensa avanzada en redes empresariales. Este dispositivo de próxima generación combina funcionalidades de firewall, inspección profunda de paquetes, y prevención de intrusiones, mediante software y hardware especializados que garantizan un alto rendimiento y flexibilidad. La configuración mostrada aborda los aspectos clave para habilitar estas capacidades, incorporando módulos físicos, licencias y servicios técnicos necesarios para un despliegue óptimo.
Campos principales
- Platform Software (SF-F3K-TD7.2.3-K9): Especifica la versión del sistema operativo Cisco Firepower Threat Defense (FTD) instalado, que es el software base que gestiona la funcionalidad de seguridad, conexión y administración del equipo.
- SSD Slot 1 (FPR3K-SSD900): Unidad de almacenamiento flash para alojar la imagen de sistema, configuraciones y logs, importante para rendimiento y almacenamiento seguro de datos operativos.
- Network Module (FPR3K-XNM-8X10G): Módulo de red con interfaces de alta velocidad 10G, permitiendo la conexión a infraestructuras modernas con tráfico de datos voluminoso y baja latencia.
- Licencia 3 Year FPR3140T-TMC: Licencia de suscripción técnica que garantiza soporte, actualizaciones y mantenimiento durante tres años, esencial para la continuidad operativa y acceso a mejoras de seguridad.
Compatibilidad de versiones y modelos
El Cisco FPR3140 es parte de la familia Cisco Firepower 3100 Series, diseñada para medianas y grandes empresas que requieren altos niveles de seguridad y rendimiento.
La versión de software FTD 7.2.3-K9 es estable y compatible ampliamente con este modelo, soportando los últimos motores de inspección NGIPS y capacidades avanzadas de seguridad como ML y sandboxing.
Limitaciones pueden surgir en cuanto a la compatibilidad con módulos opcionales dependiendo de versiones anteriores al 7.x, por lo que se recomienda actualizar siempre a versiones actuales para aprovechar funcionalidades y parches. Asimismo, está orientado a modelos dentro de la serie 3100, siendo menos adecuado para modelos más antiguos o con capacidades reducidas.
Escenarios de uso y recomendaciones
El FPR3140 con esta configuración es idóneo para asegurar perímetros de red que manejan tráfico elevado, con necesidad de inspección profunda y políticas de seguridad dinámicas. Se puede implementar en DC, oficinas regionales o como parte de un diseño de seguridad multinivel.
Es recomendable activar la licencia de soporte durante al menos tres años para garantizar disponibilidad de actualizaciones críticas, incluyendo firmas de IPS y parches de vulnerabilidades. La selección del módulo 8x10G permite adaptar la red a conexiones de alta velocidad sin comprometer rendimiento.
Un riesgo común es la falta de actualización del software o expiración de licencias que limita acceso a nuevos parches, dejando al dispositivo vulnerable. También se debe evitar la configuración con módulos no compatibles o licencias incorrectas que pueden provocar fallos o degradación del servicio.
Comandos de CLI útiles para diagnóstico
show version: Verifica la versión actual del software FTD y estado del hardware.show module: Muestra información sobre los módulos de red instalados y su estado.show license: Permite revisar las licencias activas y su vigencia.show platform hardware: Detalle del hardware y componentes disponibles.show running-config: Consulta la configuración activa para auditoría o comparación.system support diagnostic-cli: Accede a la CLI para diagnóstico avanzado y comandos de sistema.
Buenas prácticas de configuración
- Confirmar que la versión del sistema operativo Firepower Threat Defense es la recomendada para el hardware específico y mantenerla actualizada regularmente.
- Activar y mantener licencias de soporte técnico para recibir actualizaciones críticas y soporte ante incidencias.
- Documentar bien la configuración de módulos y almacenamiento para facilitar futuras ampliaciones o mantenimientos.
- Realizar backups periódicos de la configuración y software para rápida recuperación ante fallos.
- Monitorizar continuamente el sistema mediante herramientas Cisco FMC o similar para detectar anomalías y eventuales fallos de hardware o licencias.
- Probar en entornos de laboratorio los cambios de versiones antes de aplicarlos en producción para minimizar riesgos de interrupción.