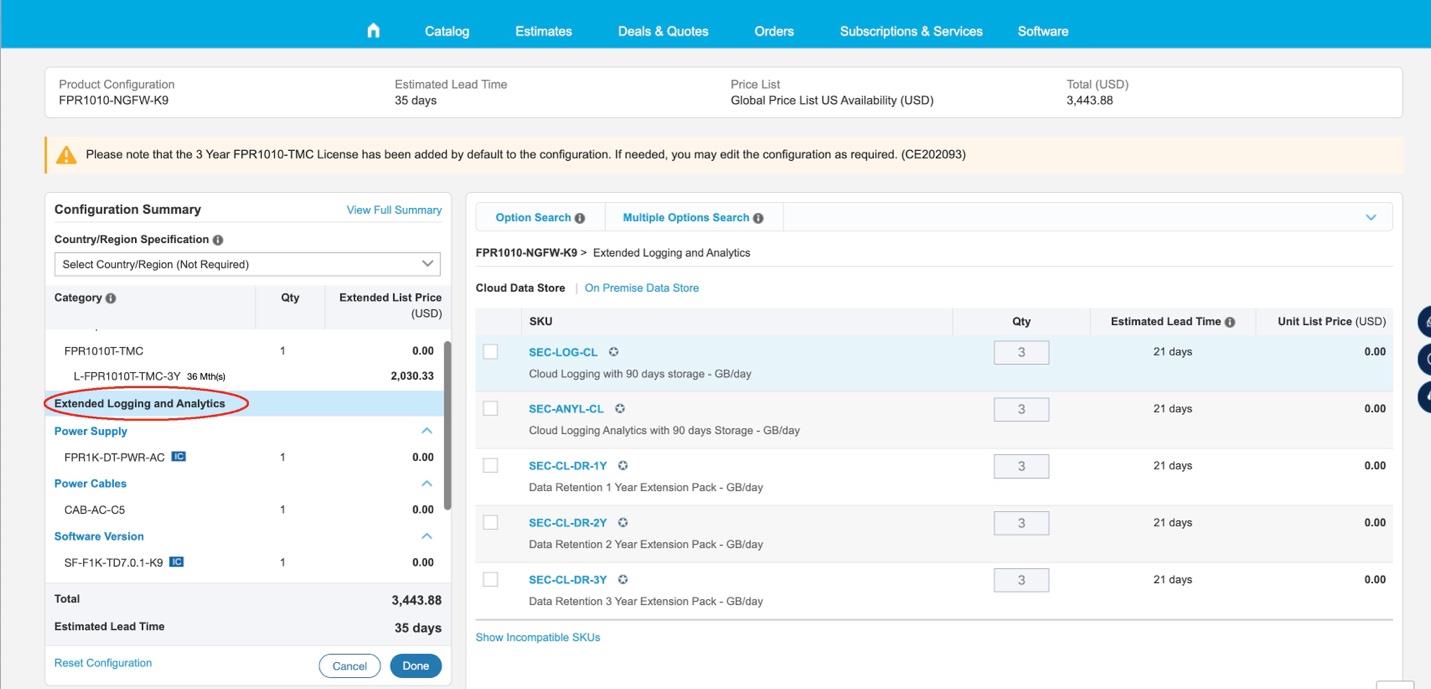
La configuración indicada corresponde al dispositivo Cisco Firepower 1010 (FPR1010-NGFW-K9), específicamente orientada a la ampliación de capacidades de registro y análisis mediante la opción de Extended Logging and Analytics. Este ajuste es fundamental para organizaciones que requieren almacenar y analizar grandes volúmenes de datos de eventos de seguridad, facilitando un mejor monitoreo y respuesta frente a incidentes en infraestructuras de ciberseguridad ecommerce u otros entornos críticos.
Campos principales
- FPR1010-NGFW-K9: Modelo del firewall Cisco Firepower 1010 Next-Generation Firewall, conocido por sus capacidades integradas de prevención de amenazas y manejo de tráfico.
- FPR1010T-TMC: Licencia de tres años para Threat Management Center (TMC), habilita la gestión centralizada del firewall y funcionalidades avanzadas de seguridad por un periodo establecido.
- Extended Logging and Analytics: Funcionalidad que permite ampliar el almacenamiento de logs y análisis de eventos de seguridad, ya sea en la nube (Cloud Data Store) o en una instalación local (On Premise Data Store).
- SKU SEC-LOG-CL: Activación de logging en la nube con almacenamiento de hasta 90 días, basado en la cantidad de GB generados por día.
- SKU SEC-ANYL-CL: Análisis en la nube para logs con 90 días de almacenamiento, que ofrece capacidades de análisis avanzado sobre los datos recogidos.
- SKU SEC-CL-DR-1Y, 2Y, 3Y: Paquetes de extensión para retención de datos en la nube de 1, 2 y 3 años respectivamente, permitiendo cumplimiento normativo y auditorías de largo plazo.
- Power Supply y Power Cables: Componentes básicos para alimentación física del dispositivo, asegurando la operatividad constante.
- Software Version SF-F1K-TD7.0.1-K9: Versión específica del firmware Cisco Firepower Threat Defense (FTD) compatible con las funcionalidades entregadas.
Compatibilidad de versiones y modelos
Este tipo de configuración es típica en dispositivos Cisco Firepower de la serie 1000, con el modelo FPR1010 como un referente para pequeñas y medianas organizaciones. La versión de firmware recomendada para el correcto funcionamiento de Extended Logging and Analytics suele ser 7.0.1 o superior del software Firepower Threat Defense (FTD), que incluye mejoras en interfaz de gestión y soporte para integración con Cisco Secure Cloud Analytics.
Si bien el FPR1010 soporta esta funcionalidad, modelos superiores como el FPR2100 o FPR4100 pueden manejar mayores volúmenes de datos y ofrecer capacidades de análisis más avanzadas, adecuadas para ambientes de mayor tráfico o complejidad.
Una limitación importante radica en la dependencia de la suscripción vigente (licencias TMC y de almacenamiento en nube), sin la cual la retención prolongada y análisis en la nube no estarían operativos, restringiendo el acceso al valor agregado de los logs extendidos.
Escenarios de uso y recomendaciones
Las capacidades de Extended Logging and Analytics son especialmente útiles en entornos ecommerce con alta exposición a amenazas, donde la visibilidad y auditoría continua permiten detectar ataques sofisticados y cumplir con regulaciones de seguridad o normativas de privacidad de datos.
Asimismo, en corporaciones que manejan datos sensibles, almacenar logs hasta por 3 años mediante la extensión en la nube facilita análisis forenses y cumplimiento normativo, pero debe balancearse con el costo y la gestión del volumen de datos generados.
Un riesgo común es subestimar el almacenamiento requerido para estos registros prolongados, lo que puede provocar cuellos de botella o el sobrecoste por datos extra. Por ello, es clave calibrar las políticas de logging y selección de eventos para evitar saturación.
Comandos de CLI útiles para diagnóstico
show version– Verifica la versión del software FTD y compatibilidades.show logging– Muestra el estado actual de los logs y configuración de almacenamiento.show managers– Indica el estado de conexión con el Cisco Firepower Management Center o la nube.show tech-support– Genera un reporte ampliado útil para diagnósticos en caso de problemas con la plataforma de logs y análisis.configure logging– Permite modificar parámetros de registro en el dispositivo, orientando el volumen de datos enviados a la nube o almacenamiento local.
Buenas prácticas de configuración
- Planificar el tamaño y retención del almacenamiento según la capacidad y necesidades de la empresa para evitar sobrecostes o pérdida de datos relevantes.
- Actualizar el firmware a versiones estables compatibles para asegurar la integridad y funcionalidad de la gestión y análisis extendido.
- Utilizar políticas de filtrado eficiente para logs, capturando solo eventos críticos para mejorar el rendimiento.
- Monitorear periódicamente el estado de las licencias y conexión con la nube o servidores on-premise para evitar interrupciones en la captura y análisis.
- Integrar los logs con sistemas de SIEM externos para enriquecer el análisis y correlación de eventos de seguridad.
- Realizar pruebas de recuperación y análisis histórico para validar la integridad y accesibilidad de los datos almacenados.