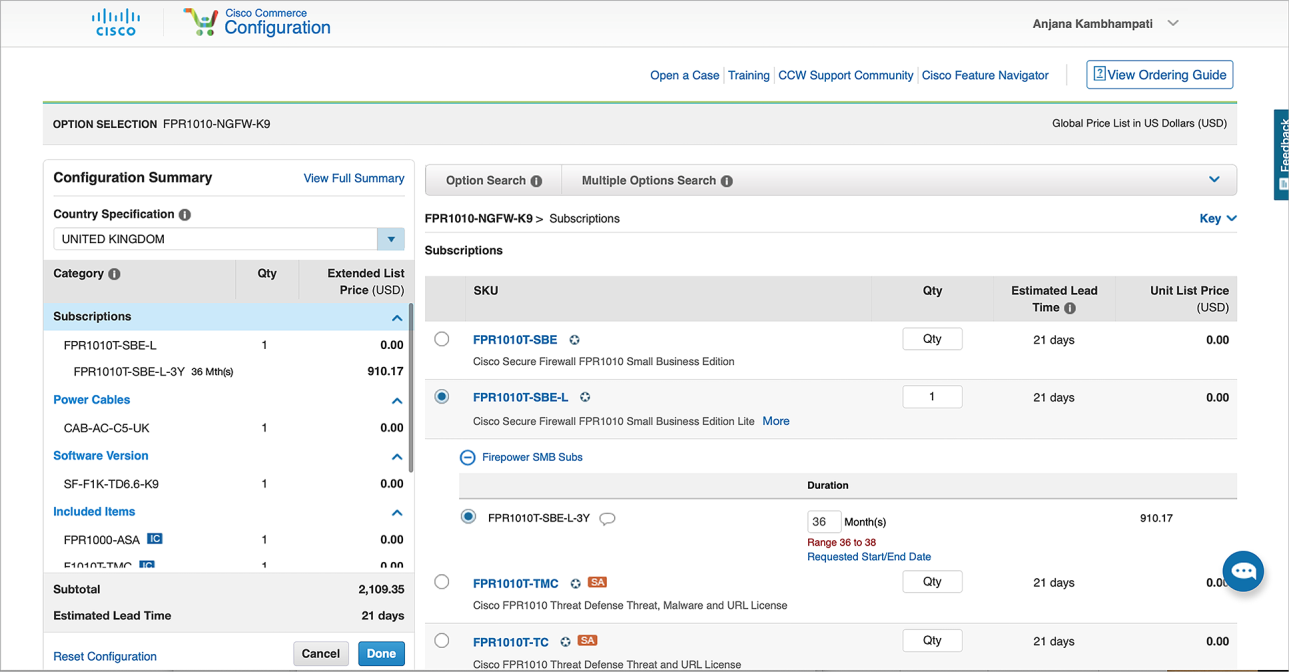
La configuración Cisco FPR1010–NGFW corresponde a un firewall de última generación enfocado en proteger infraestructuras pequeñas y medianas, particularmente en entornos de comercio electrónico (ecommerce). Estos dispositivos combinan funcionalidades de inspección profunda de paquetes, control de amenazas, prevención de intrusiones y filtrado web para asegurar la continuidad del negocio frente a ataques cibernéticos comunes en entornos de internet comercial.
El principal problema que resuelve esta configuración es la necesidad de un perímetro seguro robusto que controle el tráfico entrante y saliente, habilite políticas avanzadas, y facilite la administración centralizada de seguridad con licencia de suscripción, adaptándose a los constantes cambios en tácticas de ataque en ecommerce.
Campos principales
- SKU FPR1010T-SBE-L: Indica la edición Lite del firewall Cisco Firepower FPR1010 orientada a pequeñas empresas, que ofrece funcionalidades adaptadas a entornos con recursos limitados.
- Subscription FPR1010T-SBE-L-3Y: Suscripción de 36 meses (3 años) para el dispositivo Small Business Edition Lite, que incluye actualizaciones de firmas de amenazas, soporte y servicios básicos de seguridad.
- Power Cables CAB-AC-C5-UK: Cable de alimentación compatible con estándares del Reino Unido (en este caso específico para el país indicado).
- Software Version SF-F1K-TD6.6-K9: Versión del software Firepower Threat Defense (FTD) 7.4.x,7.6.x.x con licencia K9, donde «K9» refiere a la licencia de cifrado internacional que permite funciones avanzadas de seguridad y VPN.
- Included Items: Elementos incluidos, como el modelo base FPR1000-ASA y módulos de gestión (F1010T-TMC), componentes que forman parte integral del dispositivo y sus funcionalidades.
- Estimated Lead Time: Tiempo estimado de entrega para esta configuración, que es de 21 días hábiles.
Compatibilidad de versiones y modelos
El modelo FPR1010 forma parte de la serie Firepower 1000, adecuada para pequeñas y medianas empresas o sucursales dentro de infraestructuras más grandes. Es compatible con versiones de firmware desde Firepower Threat Defense 7.4.x,7.6.x hasta las más recientes (7.4.x,7.6.x.x en adelante), ofreciendo soporte para múltiples funciones avanzadas de inspección y mitigación de amenazas.
Esta configuración se utiliza principalmente en las familias FPR1000, que integran hardware optimizado para operaciones de firewall, VPN, IPS y filtrado URL de manera unificada. Limitaciones reales pueden incluir capacidad de throughput para entornos con tráfico extremadamente alto o necesidades muy específicas en control de aplicaciones muy especializadas, donde modelos superiores de la línea Firepower serían recomendados.
Escenarios de uso y recomendaciones
El FPR1010 con esta configuración resulta ideal en escenarios de pequeñas sucursales o tiendas ecommerce que requieren un nivel básico a medio de protección para evitar pérdida de datos, ataques web, malware o acceso no autorizado. Este dispositivo actúa como primer nivel de defensa y puede integrarse con sistemas de gestión centralizada para facilitar la supervisión y administración.
En entornos de ecommerce, donde las transacciones en línea y la privacidad de datos son críticas, se recomienda complementar esta configuración con políticas estrictas de inspección SSL, segmentación de redes internas y correlación de eventos en tiempo real para mitigar riesgos avanzados. Un error común es subestimar la importancia de mantener el software actualizado para aprovechar mejoras de seguridad y nuevas firmas antivirus/IPS.
Comandos de CLI útiles para diagnóstico
show version: Verifica la versión de software instalada y licencias activas.show running-config: Muestra la configuración en ejecución para validar reglas y parámetros.show access-list: Inspecciona las reglas específicas definidas para control de tráfico.show firewall: Estado general del firewall, incluyendo contadores de reglas y sesiones activas.show threat intelligence: Revisión de inteligencia de amenazas aplicada y actualizada.debug crypto ipsec: Para diagnosticar problemas en túneles VPN cifrados si fuera necesario.show platform hardware throughput: Mide la capacidad de procesamiento de tráfico actual y ayuda a identificar cuellos de botella.
Buenas prácticas de configuración
- Implementar segmentación de red para separar ambientes críticos de ecommerce de redes administrativas o de invitados.
- Habilitar inspección profunda de contenido (DPI) y filtrado de URL para bloquear sitios maliciosos o no autorizados.
- Configurar actualizaciones automáticas dentro del período de suscripción para mantener actualizadas las firmas de amenazas y vulnerabilidades.
- Auditar periódicamente las reglas de firewall para evitar reglas superpuestas o demasiado permissivas.
- Establecer políticas de acceso basadas en roles para limitar privilegios administrativos.
- Monitorizar logs y eventos con herramientas centralizadas para detectar patrones sospechosos y responder rápidamente.