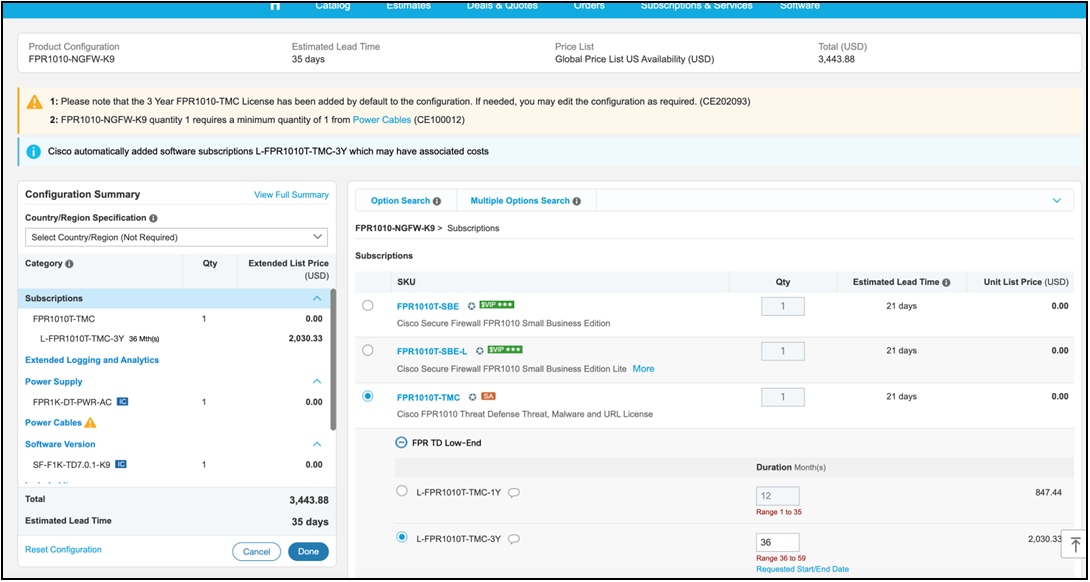
La configuración Cisco FPR1010 NGFW-K9 aborda la implementación y gestión de una firewall de próxima generación (Next-Generation Firewall) orientada a proteger redes empresariales pequeñas y medianas. Este dispositivo integra funcionalidades avanzadas para la defensa contra amenazas, malware y control de URLs maliciosas, un aspecto crítico para el comercio electrónico seguro y la protección de datos sensibles en entornos corporativos.
Campos principales
A continuación se analizan los campos principales de la configuración:
- Subscriptions (Suscripciones): incluye la licencia FPR1010T-TMC con una suscripción de 3 años (L-FPR1010T-TMC-3Y), que habilita características de detección y prevención de amenazas avanzadas, análisis de malware y filtrado de URLs en el firewall.
- Extended Logging and Analytics (Registro extendido y análisis): mejora la capacidad de recolección de datos y reportes para facilitar la visibilidad y auditoría del tráfico y eventos de seguridad.
- Power Supply: se especifica el modelo de fuente de alimentación FPR1K-DT-PWR-AC para garantizar funcionamiento estable del hardware.
- Power Cables: es un requisito mínimo adquirir un cable de alimentación, asegurando conectividad eléctrica adecuada (1 Power Cable requerido).
- Software Version: se utiliza la versión SF-F1K-TD7.0.1-K9, compatible con las licencias y funcionalidades del equipo.
- Total and Pricing: El costo total está calculado en USD 3,443.88, incluyendo hardware y suscripciones, con tiempo estimado de entrega de 35 días.
Compatibilidad de versiones y modelos
El Cisco FPR1010 pertenece a la serie Firepower 1000, orientada a pequeñas y medianas empresas. Esta familia es ideal para brindar seguridad avanzada sin complejidad excesiva ni costos altos.
La versión de software indicada (SF-F1K-TD7.0.1-K9) corresponde a la plataforma Firepower Threat Defense (FTD), la cual integra control de políticas, inspección profunda de paquetes y capacidades anti-malware y anti-URL. Es compatible con hardware Firepower 1010, incluyendo variantes estándar y de edición pequeña empresaria (Small Business Edition).
Limitaciones principales se relacionan con el rendimiento máximo del equipo (ideal para redes pequeñas o sucursales) y el número máximo de conexiones concurrentes, además de que las licencias deben estar actualizadas para usar funciones avanzadas. Es necesario además adquirir el cable de alimentación según indicación para evitar problemas de instalación.
Escenarios de uso y recomendaciones
Este modelo y configuración son aptos para sucursales de empresas, oficinas remotas o pequeñas compañías que necesiten:
- Controlar accesos y proteger contra amenazas emergentes mediante análisis de malware y filtrado de URLs.
- Seguridad reforzada para operaciones de ecommerce y transacciones digitales.
- Recopilar datos extensos para análisis de seguridad y auditorías con la opción Extended Logging.
El riesgo principal radica en operar sin las licencias adecuadas para Threat Defense, lo que dejaría al equipo con funcionalidades limitadas y mayor exposición. También es clave mantener actualizado el software a versiones compatibles para evitar vulnerabilidades conocidas. Finalmente, considerar el tiempo de aprovisionamiento (aprox. 35 días) es crucial en proyectos con plazos ajustados.
Comandos de CLI útiles para diagnóstico
Es recomendable manejar una serie de comandos en el sistema Firepower para monitorear estado y licencias:
show version: muestra la versión del sistema y parches instalados.show license: informa sobre las licencias instaladas y estado de expiración.show access-list: permite revisar las políticas de acceso configuradas.show threat-detection status: muestra el estado del motor de detección de amenazas.show logging: para verificar los registros actuales y diagnosticar errores o alertas.system support diagnostic-cli: ingresa al modo CLI para comandos avanzados cuando se usa Firepower Management Center (FMC).
Buenas prácticas de configuración
- Asegurar siempre la habilitación y renovación oportuna de licencias para Threat Defense y suscripción de malware/URL.
- Actualizar el software solo a versiones certificadas y estables compatibles con el hardware.
- Establecer políticas claras y segmentación de red para minimizar el riesgo de propagación de ataques.
- Configurar registros extendidos y analíticas para detectar patrones sospechosos y responder rápidamente a incidentes.
- Realizar pruebas regulares de funcionamiento y actualizaciones durante ventanas de mantenimiento planificadas.
- Documentar cambios y configuraciones para facilitar el soporte y auditorías futuras.