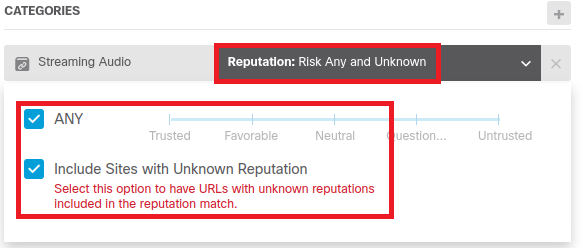
En entornos de seguridad gestionados con dispositivos Cisco Firepower, resulta fundamental controlar no solo el acceso a categorías web específicas, sino también manejar la reputación de los sitios web para mitigar riesgos asociados a contenido malicioso o no confiable. La configuración que utiliza la opción de reputación «Risk Any and Unknown» para filtrado web permite bloquear o permitir tráfico según la reputación asignada a las URLs, incluyendo aquellos sitios con reputación desconocida. Este método mejora el control granular sobre la navegación y previene accesos potencialmente peligrosos.
Campos principales
- Reputation: Al seleccionar la opción Risk Any and Unknown, se configura la política para incluir dominios clasificados como riesgosos (Any Risk) y aquellos cuya reputación no ha sido determinada (Unknown). Esto amplía el alcance del filtro incluyendo sitios potencialmente sospechosos o no evaluados aún.
- ANY: La selección de «ANY» en esta opción significa que se aplica el filtro sin restricciones adicionales sobre el tipo de riesgo, abarcando cualquier nivel o tipo de riesgo identificado por los sistemas de reputación urbana de Cisco.
- Include Sites with Unknown Reputation: Esta opción activa la inclusión explícita de sitios que no disponen de una clasificación de reputación. Esto es relevante para entornos donde el desconocimiento de la reputación se considera un riesgo en sí mismo y se prefiere un tratamiento restrictivo para minimizar vectores de amenaza.
Compatibilidad de versiones y modelos
Esta configuración está disponible en sistemas Cisco Firepower Management Center (FMC) y en dispositivos Firepower Threat Defense (FTD) a partir de versiones firmware 7.x en adelante, donde las capacidades avanzadas de filtrado URL y reputación están completamente soportadas. Se utiliza comúnmente en plataformas Firepower 2100, 4100, 9300 y dispositivos virtualizados FTD.
Sin embargo, existen limitaciones en equipos más antiguos o con versiones de software previas a 6.0, donde el filtrado basado en reputación puede ser limitado o no incluir la opción para sitios con reputación desconocida. También es necesario considerar el nivel de suscripción y licenciamiento, ya que ciertas características de reputación requieren servicios Cisco Talos Security Intelligence.
Escenarios de uso y recomendaciones
En entornos corporativos con políticas estrictas de navegación, la inclusión de sitios con reputación desconocida en bloqueos permite prevenir accesos no controlados a URLs potencialmente inseguras o recién creadas que aún no han sido clasificadas. Esto es útil para organizaciones reguladas o que manejan información sensible.
No obstante, debe considerarse que bloquear sitios con reputación desconocida puede generar falsos positivos, afectando la productividad si las aplicaciones o portales legítimos aún no tienen clasificación. Por ello, se recomienda monitorizar y ajustar las reglas periódicamente para balancear seguridad y usabilidad.
También es crítico revisar que la categoría «Streaming Audio» o similares estén configuradas acorde a las políticas de negocio, ya que la inclusión del filtro reputacional aplicada sin distinción podría afectar servicios necesarios.
Comandos de CLI útiles para diagnóstico
show access-control url-filtering: Muestra el estado actual y las estadísticas de filtrado URL gestionadas por la política.show running-config policy: Permite revisar la configuración activa de las políticas de seguridad, incluido el filtrado reputacional.show url-category statistics: Ofrece información sobre la cantidad de accesos y bloqueos por categoría y reputación, útil para ajuste fino.show tech-support: Recopila información completa para análisis profundo en caso de problemas relacionados con la inspección web.
Buenas prácticas de configuración
- Implementar políticas de filtrado por reputación de forma gradual para evaluar impacto y ajustar excepciones necesarias.
- Complementar el filtrado reputacional con otras técnicas de defensa como IPS, listas de bloqueo personalizadas y análisis de tráfico cifrado.
- Actualizar regularmente las bases de datos de reputación y asegurarse que el dispositivo Firepower esté sincronizado con los servidores Cisco Talos para disponer de la información más actualizada.
- Realizar auditorías periódicas y revisiones de logs para detectar patrones de bloqueo excesivo o falsos positivos que puedan afectar la productividad.
- Documentar y comunicar claramente las políticas implementadas a los usuarios para evitar confusión y facilitar la gestión de excepciones.