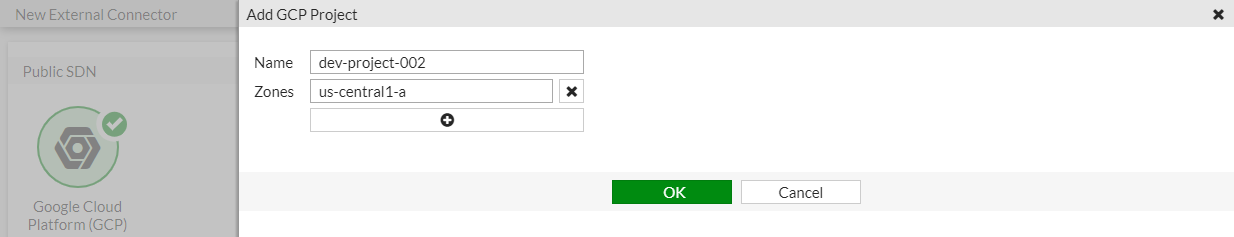
En entornos de redes definidas por software (SDN), la integración con plataformas de nube pública resulta fundamental para extender y optimizar recursos. La configuración de un conector externo hacia Google Cloud Platform (GCP) permite establecer un enlace seguro y eficiente entre la infraestructura local y el entorno en la nube. Esta integración es clave para orquestar servicios, gestionar tráfico y aplicar políticas de seguridad de manera centralizada, facilitando así la gestión híbrida y multicloud.
Campos principales
En la configuración del conector hacia GCP, se destacan dos campos esenciales:
- Name (Nombre): Este campo identifica el proyecto de Google Cloud que se va a conectar. Es fundamental elegir un nombre claro y representativo para facilitar la administración y el diagnóstico en entornos con múltiples conectores o proyectos.
- Zones (Zonas): Aquí se definen las zonas geográficas específicas dentro de GCP que se vinculan al conector. La correcta selección de la zona es importante para optimizar la latencia, disponibilidad y cumplir con criterios de regulación o soberanía de datos.
El botón para añadir más zonas permite configurar una conexión multi-zonal, lo que aumenta la resiliencia y distribución geográfica del tráfico.
Compatibilidad de versiones y modelos
La funcionalidad de conectores externos para servicios de nube, como Google Cloud, suele estar disponible en versiones modernas de plataformas SDN y equipos de redes avanzados que soportan integraciones extensas con APIs de nube. Por ejemplo, en FortiOS esta funcionalidad se ha consolidado a partir de versiones 7.4.x,7.6.x y posteriores, donde se introdujeron mejoras significativas en la gestión de integraciones con proveedores cloud.
Este tipo de configuraciones es común en dispositivos de gama media y alta, donde se requieren capacidades de orquestación, automatización y seguridad para entornos híbridos. Equipos enfocados en sucursales o modelos básicos suelen carecer de esta opción o presentan interfaces reducidas sin soporte para múltiples zonas o gestión avanzada.
También se deben considerar las variaciones en la interfaz o nombre de parámetros entre versiones. Algunos campos pueden cambiar o ampliarse para soportar nuevas regiones o características ofrecidas por GCP en las APIs que utilizan los conectores.
Escenarios de uso y recomendaciones
- Extensión segura de la red corporativa al entorno cloud: Permite unir recursos de GCP con la red local, habilitando aplicaciones distribuidas y acceso controlado.
- Implementación de políticas de seguridad centralizadas: El conector facilita que políticas de firewall y segmentación definidas en la SDN se apliquen también al tráfico hacia y desde Google Cloud.
- Optimización y balanceo de carga: Configurando múltiples zonas, se puede gestionar la distribución del tráfico para mejorar latencia y disponibilidad.
Si la configuración se realiza incorrectamente, puede derivar en pérdidas de conectividad, problemas de resolución de zonas o incumplimiento de normativas por tráfico no segmentado adecuadamente. El fabricante recomienda validar nombres y zonas de GCP, realizar pruebas en entornos controlados y monitorear la estabilidad de la conexión tras la configuración.
Comandos de CLI útiles para diagnóstico
show external-connectors: Muestra la lista y estado de los conectores configurados, incluyendo el dedicado a GCP.diagnose debug application sdn -1: Permite activar el nivel de debug para monitorear eventos y errores relacionados con la SDN y conectores externos.get system performance top: Útil para supervisar el impacto en recursos del dispositivo tras la configuración del conector.execute ping: Verifica la conectividad básica entre el dispositivo y la zona especificada en Google Cloud.
Buenas prácticas de configuración
- Validar previamente que los nombres de proyecto y zonas concuerdan exactamente con los definidos en Google Cloud.
- Configurar conexiones en etapas y monitorizar logs para detectar posibles errores tempranamente.
- Utilizar ambientes de pruebas antes de aplicar configuraciones en producción.
- Implementar segmentación de tráfico para respetar políticas de seguridad y cumplimiento normativo.
- Mantener la versión del firmware actualizada para disponer de mejoras y correcciones en integración cloud.
- Documentar la configuración para facilitar mantenimiento y auditorías futuras.